
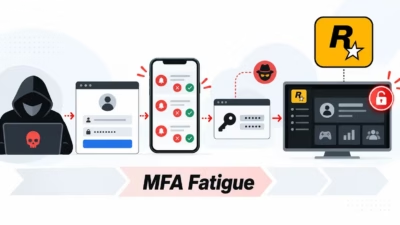
ハッカーがMFA疲労攻撃、盗まれたOAuthトークン、正規アカウントでRockstar Gamesの防御を突破
セキュリティ企業Laresが公開した技術分析によると、Rockstar Gamesを狙った攻撃者は、ソフトウェアの脆弱性だけに頼るのではなく、信頼されたID、従業員への認証プロンプト、サードパーティのアクセスを悪用していました。 レポートは、複数のインシデントをIDの管理、社内アクセス、データ監視における弱点と結びつ
セキュリティ企業Laresが公開した技術分析によると、Rockstar Gamesを狙った攻撃者は、ソフトウェアの脆弱性だけに頼るのではなく、信頼されたID、従業員への認証プロンプト、サードパーティのアクセスを悪用していました。 レポートは、複数のインシデントをIDの管理、社内アクセス、データ監視における弱点と結びつ

ハッカーがGTA VI開発元ロックスター・ゲームスから盗まれたファイルを早期に公開ビジネスおよび財務データを含む7,860万件以上のレコードが流出、ゲームのリークなしShinyHuntersがAnodotの侵害を悪用してロックスターを攻撃ロックスター・ゲームスの最近のハッキングを仕掛けたハッカーらが、同社か

ShinyHuntersがAnodot漏洩を利用してRockstar Gamesを攻撃したと主張グループは2026年4月14日までに身代金を要求、期限内に支払わなければ盗まれたファイルをリーク予定ロックスター、限定的な重要度の低いデータへのアクセスを確認、プレイヤーへの影響なしRockstar Gamesは