セキュリティ企業Laresが公開した技術分析によると、Rockstar Gamesを狙った攻撃者は、ソフトウェアの脆弱性だけに頼るのではなく、信頼されたID、従業員への認証プロンプト、サードパーティのアクセスを悪用していました。
レポートは、複数のインシデントをIDの管理、社内アクセス、データ監視における弱点と結びつけています。
Andrew Heller氏が執筆し、2026年9月1日に公開されたこの分析は、2022年のLapsus$による侵入、2026年4月のShinyHunters(シャイニーハンターズ)による侵害、そしてCyberleekに関連するとされる2026年8月の開発ビルド流出疑惑を取り上げています。
中心となる警告は明快です。認証情報やトークンが攻撃者の手に渡れば、正規のアクセスが攻撃経路になり得るということです。
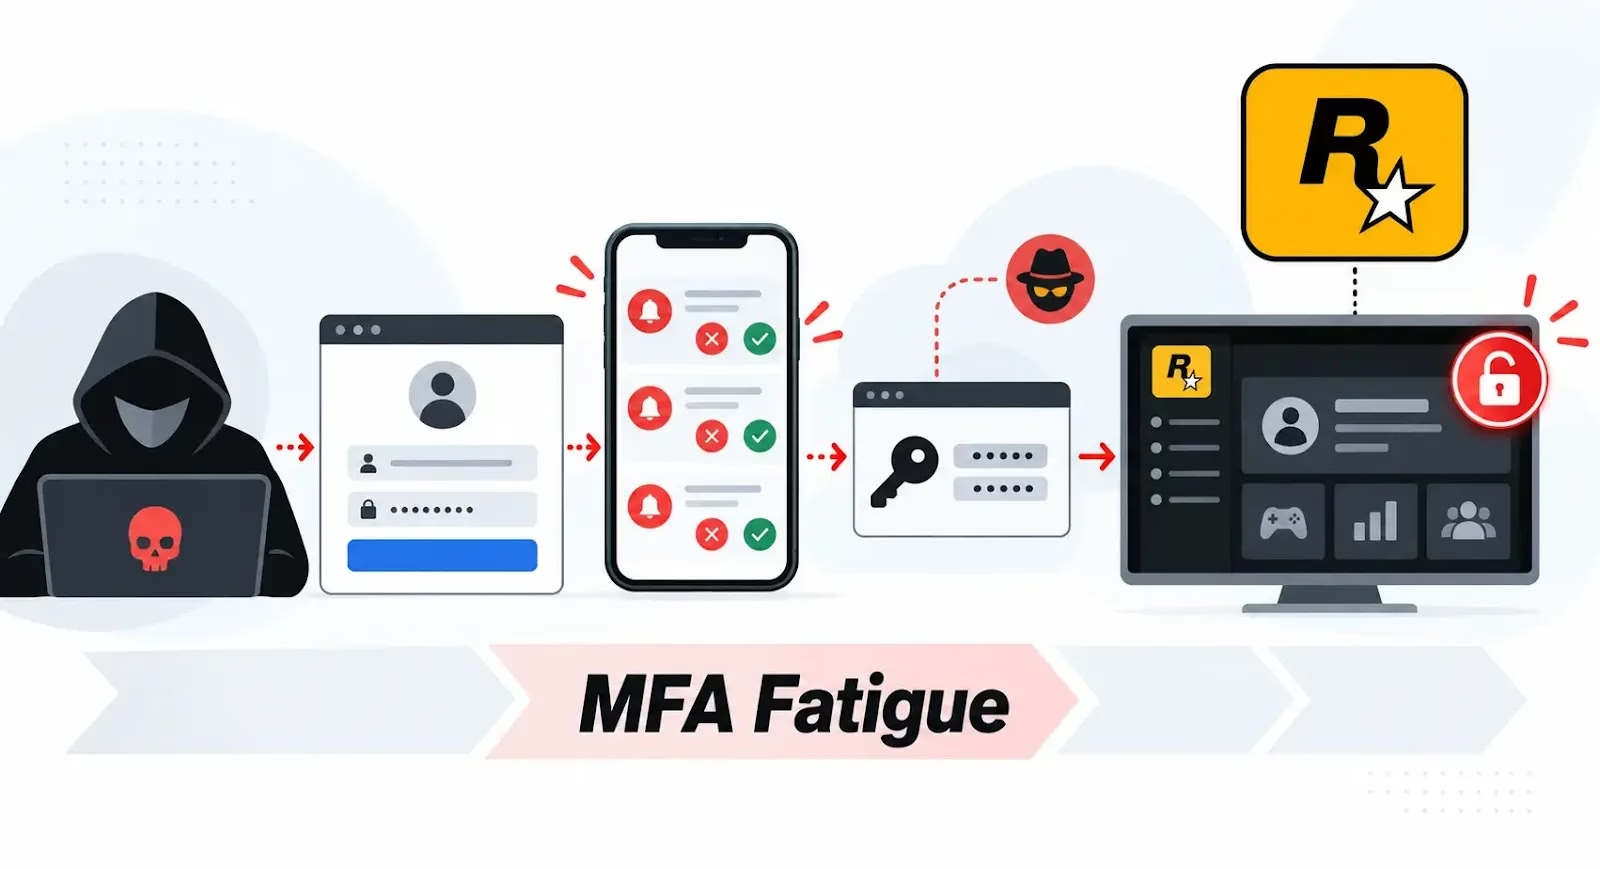
Laresによると、2022年9月のLapsus$による攻撃では、有効な社内認証情報とMFA疲労攻撃が使われました。この手法では、従業員が承認するまで認証リクエストを繰り返し送り付けます。攻撃者は認証システム自体を破らなくても、ログインを完了できます。
レポートによると、攻撃者はその後SlackとAtlassian Confluenceを移動しながら、社内検索機能で露出していた認証情報、APIキー、サーバーアドレスを探し出しました。
レポートはこの侵入を、約90本の開発映像と独自のソースコードの盗難に結びつけています。ただし、こうした攻撃チェーンの詳細はLaresの主張であり、本稿が独自に確認したものではありません。
2026年4月のインシデントは、異なる経路をたどりました。Laresによると、ShinyHuntersは分析プロバイダーのAnodotを侵害し、有効期間の長いOAuthトークンを抜き取りました。そのトークンを使って、RockstarのSnowflake環境にアクセスしたということです。分析は、報告されたデータの窃取規模を7,860万件のレコードとしています。
ベアラートークンは、持っている者に誰であれアクセスを許可します。報告された攻撃では、盗まれた連携用トークンがマシン用の認証情報として機能しました。攻撃者は既存の信頼された接続を通じて、データウェアハウスに近づくことができたのです。Laresは、トークンの暗号的なバインディングがないことを主な弱点に挙げています。
従業員の認証を悪用する手口と異なり、この経路は人間ではないIDを狙いました。この違いは重要です。ユーザーのログインだけを保護しても、盗まれたトークンを受け入れ続ける連携は守れないためです。
Laresはさらに、Cyberleekによるとされる2026年8月のキャンペーンについても説明しています。ゲームプレイ映像やマップ情報が使われ、プレイ可能な「GTA VI」開発ビルドを持っているという主張も含まれていました。
レポートによると、この攻撃者は暗号資産トークンを宣伝し、盗んだ素材を使ってリークキャンペーンへの参加を促しました。
ただし、映像だけでは、攻撃者がビルドをどう入手し、どう実行したのかは分かりません。Laresは、チェックの回避、ソースコードの窃取、改変された開発環境など、いくつかの可能性を挙げています。これらはあくまで別の説明であり、初期アクセスの経路が実証されたわけではありません。
分析は、開発システムとその他の社内サービスをより厳格に分離することに加え、通常とは異なる外部への転送を監視することを推奨しています。
また、コラボレーションプラットフォームをスキャンして露出したシークレットを探すこと、サービスアカウントについては想定外のログイン場所や異常に大規模なデータベースクエリを監視することも求めています。
認証について、Laresは承認型のプッシュ通知ではなくFIDO2ハードウェアキーを使うよう推奨しています。対応するAPI連携には、DPoPなどの所持証明による保護を導入し、盗まれたトークンの再利用を減らすことを提案しています。
ANY.RUNを導入し、脅威調査の効率化と手作業の削減を実現している1万6,000以上のSOCチームに加わりませんか。 チームで試す
翻訳元: https://cyberpress.org/hackers-bypass-rockstar-defenses/