
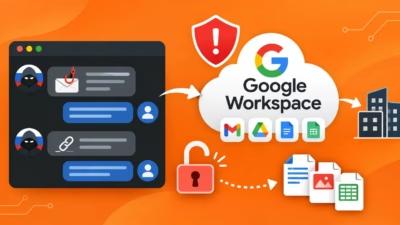
ロシアのハッカーがGoogle Workspaceアカウントを乗っ取り、データを窃取して他社も標的に
ロシア政府系のハッカーが、米国のある組織のGoogle Workspace環境からファイルや従業員記録を盗み出しました。さらに、この侵害で得た情報を使い、別の米国組織を標的にしていたことがわかりました。 2件の調査からは、クラウドアカウントの乗っ取りによって、企業データだけでなく、その背後にいる人々や取引関係までもが
ロシア政府系のハッカーが、米国のある組織のGoogle Workspace環境からファイルや従業員記録を盗み出しました。さらに、この侵害で得た情報を使い、別の米国組織を標的にしていたことがわかりました。 2件の調査からは、クラウドアカウントの乗っ取りによって、企業データだけでなく、その背後にいる人々や取引関係までもが
多要素認証(MFA)は、アカウント侵害を減らす有効な手段です。しかし、組織による導入や実装の状況は、いまだにまちまちです。攻撃者は、ソフトウェアの脆弱性を突かなくても、 盗んだ認証情報を使って企業アカウントにアクセスできます。ID(アイデンティティ)を狙う攻撃に関する調査でも、パスワードが漏えいした場合にアカウント
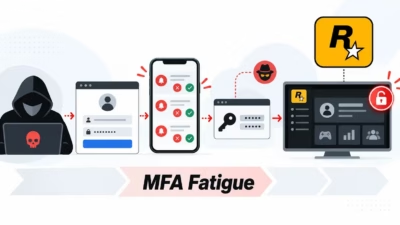
セキュリティ企業Laresが公開した技術分析によると、Rockstar Gamesを狙った攻撃者は、ソフトウェアの脆弱性だけに頼るのではなく、信頼されたID、従業員への認証プロンプト、サードパーティのアクセスを悪用していました。 レポートは、複数のインシデントをIDの管理、社内アクセス、データ監視における弱点と結びつ
現代の組織は、クラウドサービス、SaaS(Software as a Service)アプリケーション、エンドポイント、リモート環境にわたって、数千もの人間・非人間のアイデンティティを管理しています。ハイブリッドワーク、BYOD(Bring Your Own Device)、サードパーティアクセスの拡大が続く中、セキ
多要素認証(MFA)の利用は増加していますが、効果的なセキュリティツールとして機能させるには正しい実装が不可欠です。ここでは、よくあるMFA攻撃とその脅威モダリティから組織を守る方法を紹介します。 多要素認証(