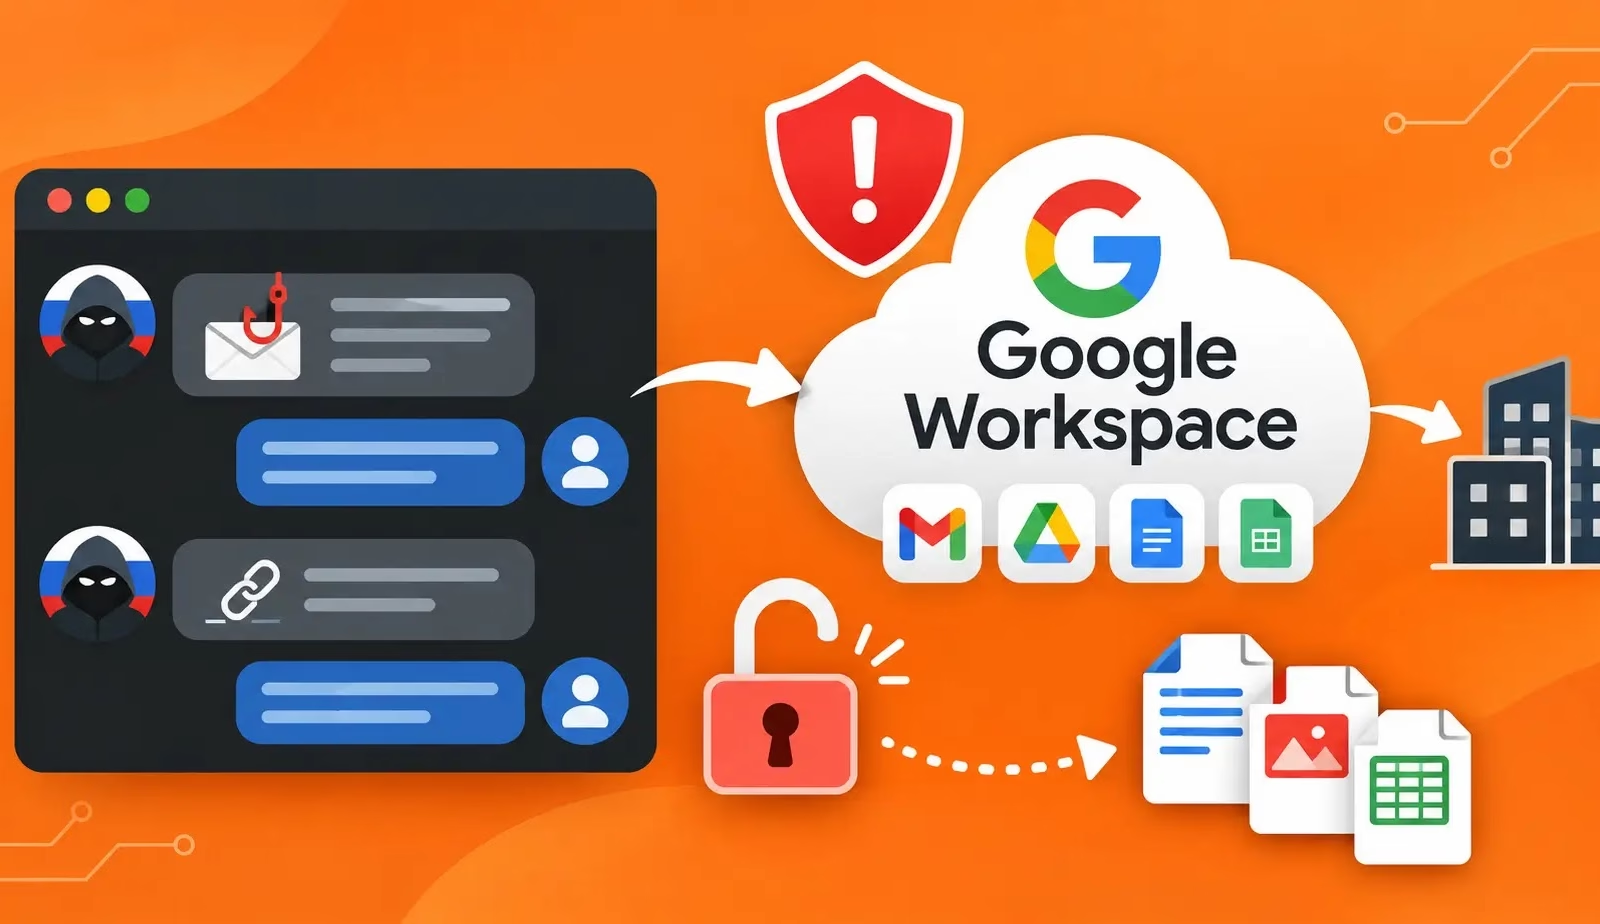
ロシア政府系のハッカーが、米国のある組織のGoogle Workspace環境からファイルや従業員記録を盗み出しました。さらに、この侵害で得た情報を使い、別の米国組織を標的にしていたことがわかりました。
2件の調査からは、クラウドアカウントの乗っ取りによって、企業データだけでなく、その背後にいる人々や取引関係までもが危険にさらされる実態が浮かび上がります。
Mandiantはこのグループを「COLD RELIC」として追跡しています。COLDRIVER、Star Blizzard、Callistoの名でも知られるグループです。米司法省は、Callistoをロシア連邦保安庁(FSB)の第18センターと結びつけています。
Googleはこれまでにも、このグループがNATO当局者、元情報機関・軍関係者、非政府組織(NGO)を標的にしていることを報告してきました。
2025年後半、COLD RELICは盗んだ認証情報を使い、Google WorkspaceのSuper Adminアカウントへアクセスしました。アカウントの持ち主が多要素認証(MFA)のリクエストを承認してしまったためです。
Mandiantはこの手口を「MFA疲労攻撃」と説明しています。繰り返し承認を求める通知を送り、ユーザーに根負けさせてサインインを承認させる手法です。攻撃者はパスキーを含む不正なサインイン方法を追加し、アクセスを維持しました。
Super Adminアカウントによって、グループは社内データに幅広くアクセスできる状態となりました。ハッカーはファイルを大量にダウンロードし、外部アカウントにドキュメントを共有しました。さらに従業員ディレクトリをエクスポートし、Google Workspaceの「Customer Takeout」によるエクスポートも開始しました。
個人ユーザー向けのGoogle Takeoutとは異なり、Customer Takeoutは組織全体のデータをエクスポートできます。Mandiantは、攻撃者がセキュリティアラートを削除し、数カ月にわたってアクセスを維持していたことも確認しました。
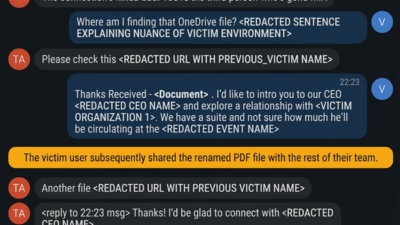
2026年に入ると、同グループは暗号化メッセージングアプリを通じて、別の米国組織の担当者に接触しました。その際、最初の被害組織の従業員になりすましていました。Mandiantは、このなりすましと、最初の組織に言及したフィッシングリンクから、2件の攻撃を関連づけました。
2番目の組織は、Microsoft Entra IDを使ってユーザーをGoogle Workspaceにサインインさせていました。攻撃者はEntra IDアカウントを侵害することで、被害者のGoogle Driveにアクセスし、ファイルを大量にダウンロードしました。
被害の範囲は最初の侵害とは異なります。Mandiantによると、盗まれたのは侵害されたユーザーがアクセスできるファイルで、全社規模のエクスポートではありませんでした。
Mandiantは、プッシュ通知型のMFAを、ハードウェアセキュリティキーなどフィッシング耐性のある方式に置き換えるよう推奨しています。特に管理者アカウントでの対応が重要です。
あわせて、新たに追加されたパスキーや認証デバイスを確認し、不審なディレクトリのエクスポートを調査することも必要です。Driveのダウンロードや外部共有が急増した場合に通知する仕組みも整えるべきでしょう。
Google Workspaceの管理ログにCUSTOMER_TAKEOUT_CREATEDイベントが記録されていれば、組織全体のエクスポートが行われた可能性があり、直ちに確認が必要です。
インシデント対応では、パスワードのリセットだけでは不十分です。対応担当者は、Google WorkspaceとEntra IDの両方で、有効なセッション、リフレッシュトークン、不正なアプリ権限を取り消す必要があります。
身に覚えのないパスキー、バックアップコード、MFAデバイスの削除も必要です。Google Workspaceの管理者は、Googleがユーザーを標的の可能性があると判断した場合、アラートセンターで政府支援型攻撃のアラートを確認できます。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/russian-hackers-hijack-workspace/