米国の2組織でクラウドへの侵入が確認され、ロシアのスパイ集団「COLD RELIC」の関与が判明しました。同グループは、ある組織から盗んだ情報を使って従業員になりすまし、別の組織に侵入していました。
今回の事例は、最初の被害組織が侵入を封じ込めた後でも、クラウドへの侵入が取引先を危険にさらしかねないことを示しています。盗まれた社員名簿ややり取りの記録があれば、攻撃者は次の標的がすでに信頼している人物になりすませるためです。
このグループは、これまで「COLDRIVER」や「UNC4057」として追跡されてきました。「Star Blizzard」「Callisto」とも呼ばれています。
米司法省は、Callistoをロシア連邦保安庁(FSB)第18センターの実働部隊と特定しています。
Cloud security solutions
司法省は2024年10月、41のドメインの差し押さえを認める令状を発表しました。Microsoftも、66のドメインを対象とする別の民事訴訟を起こしています。
Googleはこれ以前にも、このグループが欧米の政府関係者や非政府組織(NGO)を狙ったなりすましキャンペーンを確認し、その内容を公表していました。
2025年後半、COLD RELICは侵害したスーパー管理者アカウントを通じて、最初の組織のGoogle Workspace環境に侵入しました。
ユーザーが不正な多要素認証(MFA)のプロンプトを承認したため、攻撃者は組織全体に及ぶ権限を持つアカウントを手にしました。
盗まれたクラウドデータ
Mandiantの調査によると、このグループはクラウド上のファイルを大量にダウンロードし、従業員リストをエクスポートしたうえで、テナント全体のデータエクスポートを開始しました。
攻撃者はさらに、セキュリティアラートを改ざんまたは削除しました。未承認の認証方法を使って、数カ月にわたりアクセスを維持していました。
Cloud security solutions
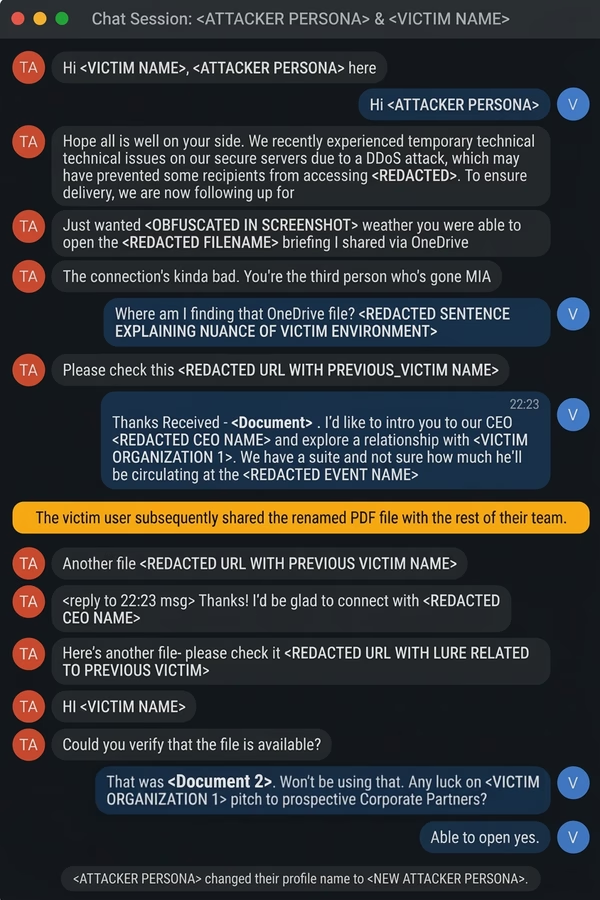
2026年には、このグループが暗号化メッセージングアプリを通じて、米国の別の組織の従業員に接触しました。最初の被害組織の従業員を装っていました。
2件目の侵入に関連するフィッシングリンクには、最初の組織への言及がありました。これが両者のつながりを裏づけています。
Mandiantは、攻撃者が盗んだ連絡先や人間関係の情報を使い、接触に信憑性を持たせたとみています。
2件目の組織では、Microsoft Entra IDを使ってGoogle Workspaceへのユーザー認証を行っていました。攻撃者はEntra IDのアカウントを乗っ取り、その身元を使って、従業員がGoogle Driveでアクセスできるファイルをダウンロードしました。
最初の侵害では、攻撃者が管理者権限に及ぶ範囲まで到達しました。これに対し、2件目で流出したのは、1人のユーザーが利用できるデータにとどまります。
この違いは重要です。管理者権限を制限すれば侵害の範囲は抑えられます。しかし、盗まれた従業員のIDによって機密ファイルが流出するのを防ぐことはできません。
Googleは、FIDO2セキュリティキーなどフィッシング耐性のあるMFAの導入を推奨しています。あわせて、想定外のパスキー登録や新しい認証デバイスの追加を監視するよう呼びかけています。
封じ込めの段階では、対応担当者が有効なセッションとリフレッシュトークンを失効させる必要があります。不正な認証器の削除に加え、Entra IDとGoogle Workspaceの両方でサードパーティ製アプリの権限も確認すべきです。
パスワードをリセットするだけでは、既存のセッションや攻撃者が登録したパスキーが使える状態で残る可能性があります。
セキュリティチームは、想定外のテナント全体のエクスポートや、外部へのファイル共有の急増、セキュリティアラートの変更も調べる必要があります。
Mandiantは、被害者の近隣にある一般家庭のネットワークからのサインインを確認しました。位置情報だけでは、判断材料として弱いことになります。
見慣れないネットワークに新しい認証器や普段と違うファイルのダウンロードが重なれば、調査担当者はより多くの手がかりを得られます。地理的なアラートだけでは、そうはいきません。
Googleによると、2026年11月にも、COLD RELICによる新たなフィッシング活動の痕跡を確認しました。同社の政府支援攻撃アラートが示すのは標的にされた疑いであり、侵害が成功したとは限りません。
侵害で連絡先リストややり取りの記録が流出した場合は、影響を受けた取引先に通知しましょう。想定外の依頼については、既知の連絡手段で確認するよう求めることも有効です。元のアカウントを保護した後でも、次の侵入を防ぐ助けになります。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに導入。
Cybersecurity training courses
翻訳元: https://gbhackers.com/stolen-cloud-data/