by
Nam Phong
·
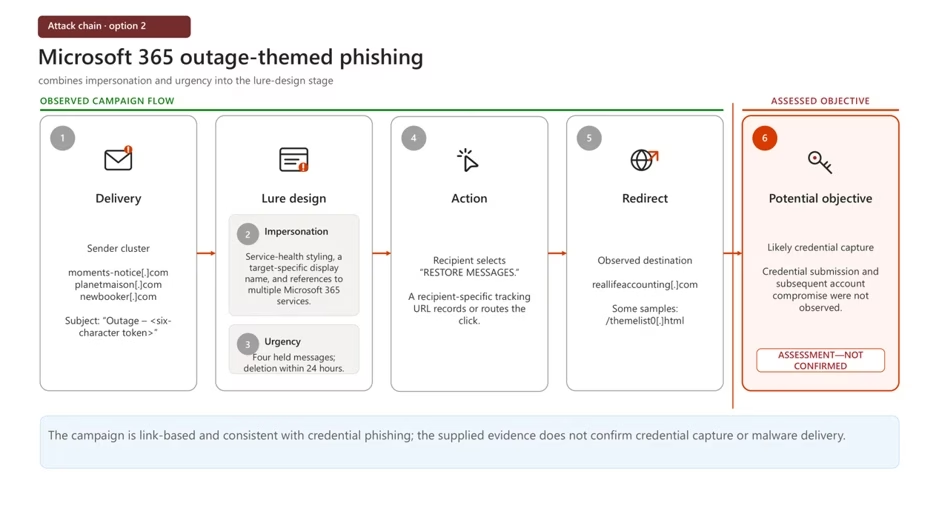
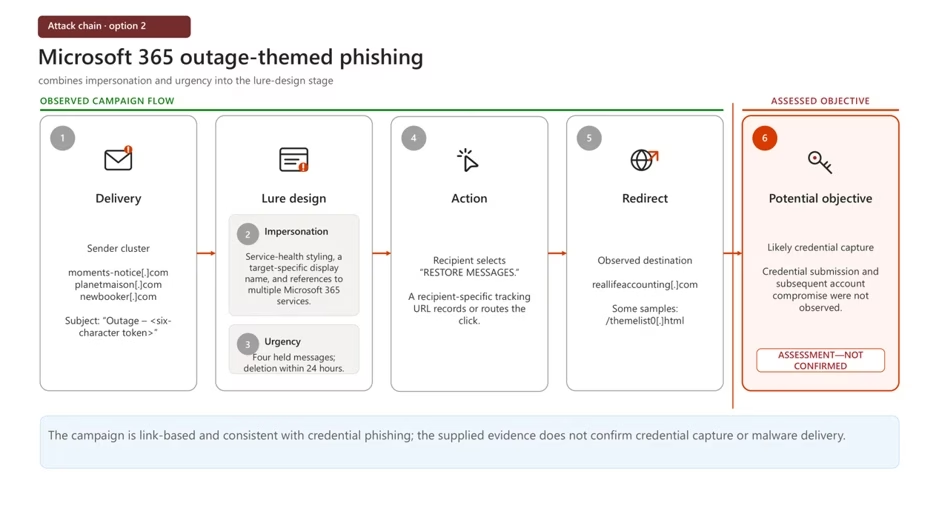
Microsoft 365の障害を題材にしたフィッシングキャンペーンで確認された攻撃チェーン
要点
2026年11月13日、複数の業種の企業を狙ったMicrosoft 365障害フィッシングの世界的な攻撃の波を、セキュリティ研究者が検知しました。攻撃者は偽のサービス正常性アラートを送りつけ、「保留中のビジネスメールが24時間以内に削除されます。回復するにはリンクをクリックしてください」と受信者に迫っていました。自動フィルターがこれらのMicrosoft 365障害フィッシングメールを隔離しましたが、認証情報を入力するとアカウント乗っ取りやビジネスメール詐欺(BEC)につながるおそれがあると、防御側は警告しています。
キャンペーンの概要
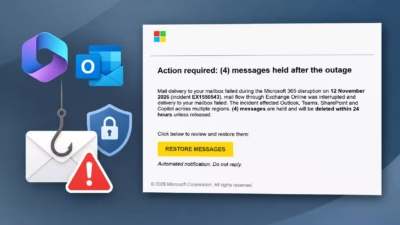
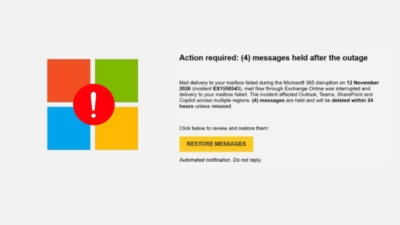
2026年11月13日、攻撃者は緊急のITサービス通知を装った大量のメールを一斉に送信しました。Microsoft Threat Intelligenceが公開したMicrosoft 365障害を悪用する大量フィッシングキャンペーンのアラートによると、メールは「11月12日に発生したExchange Onlineの障害により、受信メール4通が保留された」と主張していました。さらに、「RESTORE MESSAGES」または「TAKE ACTION」ボタンをクリックしなければ、保留中のメッセージは24時間以内に完全に削除されると警告していました。
Microsoftの研究者は次のように述べています。「メッセージは、サービス障害中にメールが保留されており、受信者が復元の操作をしなければ24時間以内に削除されると主張することで、偽の緊急性を演出していました」。スパムフィルターを回避するため、メールには「Outage – aF7vG6」のようなランダムな件名を使用していました。表示名にも「MSF Outage Notification」や「AMZ Service Health」など、3文字の接頭辞を付けていました。
検知回避の手口とリダイレクトチェーン
攻撃者は、moments-notice.com、planetmaison.com、newbooker.comなど、複数の異なるドメインからメッセージを送信しました。メール本文には偽のメールのやり取りを隠して埋め込み、テキストベースのメールフィルターを混乱させる工夫をしていました。この偽のやり取りでは、Outlook、Teams、SharePoint、Copilotにも言及しています。
受信者が回復ボタンをクリックすると、個別に生成された追跡用URLを経由して、ブラウザがreallifeaccounting.comまたはreallifeaccounting.com/themelist0.htmlの外部サイトに誘導されました。なお、これらのメールにはQRコードも悪意あるファイルの添付もありませんでした。
背後にいるのは誰か
MicrosoftはこのMicrosoft 365障害フィッシングの攻撃者や、使用されたマルウェアファミリーを特定していません。ただし、このキャンペーンはログイン認証情報の窃取を狙ったものと、中程度の確度で評価しています。レポートには次のように記されています。「Microsoftとは無関係の宛先とMicrosoft 365のなりすましから、認証情報フィッシングの可能性が高いと評価しています。ただし、入手できた証拠には、最終ページのソース、認証情報の入力フィールド、認証情報の送信に関するテレメトリ、侵害後の活動が含まれていませんでした」。米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)の幅広い勧告も、日和見的な攻撃グループが現実のIT障害を日常的に悪用し、従業員をだましてクラウドのパスワードを渡させていると指摘しています。
影響と組織が身を守る方法
Microsoft Defender for Office 365は悪意あるドメインをブロックし、侵害後の活動が起きる前にメールを隔離しました。しかし、認証情報の窃取に成功されれば、被害者は深刻なリスクにさらされます。侵害されたアカウントを使えば、侵入者は機密性の高いメールボックスを閲覧し、受信トレイの転送ルールを隠れて作成し、社内向けのビジネスメール詐欺を仕掛けることができます。
推奨される防御策
Microsoft 365障害フィッシングのおとりに対抗するには、管理者がメールログでmoments-notice.com、planetmaison.com、newbooker.comからのメッセージを検索し、reallifeaccounting.comへのネットワーク通信をブロックする必要があります。従業員がリンクをクリックした場合、セキュリティチームはパスワードをリセットし、有効なセッショントークンを失効させなければなりません。そのうえで、Exchange Onlineを監査し、不正な受信トレイルールやOAuthアプリがないか確認します。最後にIT部門は、公式のサービス正常性アラートが利用者をサードパーティのドメインに誘導することは決してなく、確認はMicrosoft 365管理センター内で行う必要があると、従業員に周知してください。
翻訳元: https://meterpreter.org/microsoft-365-outage-phishing-lures/