ReversingLabsは、通常のWindowsプログラムを別のマルウェアの運び屋に変えてしまうローダー「BubbleLoader」を解析しました。攻撃者は、プログラムのエントリポイント(Windowsが実行を開始する位置)にある数命令を書き換え、隠しコードを格納した2枚のPNG画像を追加します。これまでに確認されている改ざん対象は、WinRAR、デバッガのx64dbg、Windows Media Player、Firefoxのランチャー、virtiofsなどです。
BubbleLoaderの最も古いサンプルは2026年2月に登場しました。ReversingLabsは9月中旬と10月上旬に2つの活動クラスターを追跡しており、このツールは現在も使われています。さらにBubbleLoaderは、実行のたびにペイロードのフィンガープリントを書き換えます。調査担当者が真っ先に行う確認手段の一つが、これで無力化されてしまいます。
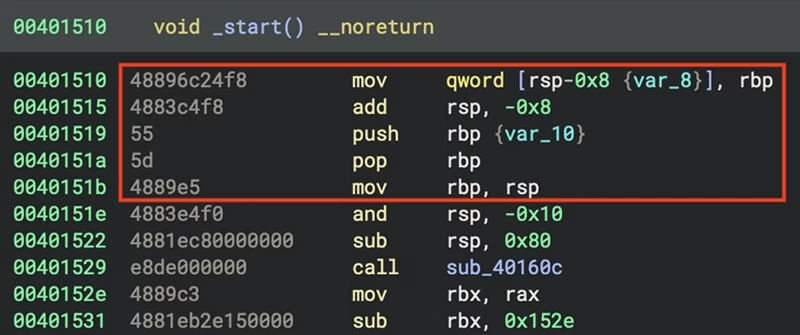
BubbleLoaderのエントリポイント・パッチの難読化されたプロローグ(出典:ReversingLabs)
2枚の画像、うち1枚は偽物
エントリポイントに加えられるパッチは小さなものです。メモリ領域を確保し、2枚の画像を丸ごとコピーしたうえで、2枚目の画像へジャンプします。本物の画像は1枚目だけで、赤から青へ変化するグラデーションです。2枚目は正規のPNGシグネチャで始まりますが、画像の幅が入るはずの位置で途切れ、そこから先は暗号化されたコードが続きます。
この偽画像に隠された短いコードは、本物の画像のバイト列をローリングXORキーとして使います。隠しデータの各バイトをキーのバイトと組み合わせ、次の段階を復号する仕組みです。この段階が最終ペイロードを復号し、メモリ上に直接ロードします。
ただし、グラデーション画像はキーとしては出来がよくありません。画像ファイルにはゼロが長く連続しており、ゼロとのXORでは値が変わらないためです。このため、ローダーの一部は暗号化されないままファイルに残り、文字列も読み取れます。偽画像のほうも正体を露呈しています。通常サイズの画像であれば、PNGの幅フィールドの先頭バイトは0x00になるはずです。ところが偽画像では、そこから暗号化データが始まっています。ReversingLabsが示したサンプルではこのバイトが0x55で、プログラム内に格納された画像としては異様に幅が広いことになります。
実行のたびに変わるハッシュ
調査担当者は、ファイルのバイト列から計算した短いフィンガープリントであるハッシュを手がかりに、マルウェアを追跡することがよくあります。BubbleLoaderはペイロードの復号中に、コンパイラが関数間に挿入する0xCCのパディングバイトを見つけ、各ブロックの先頭1バイトを除いてすべて上書きします。上書きする値はプロセッサのタイムスタンプカウンタから読み取り、1バイトごとに新たに取得します。このため、ペイロードのメモリ上のハッシュは実行のたびに異なります。アナリストは、ローダーからこのループを取り除くパッチを当てることで、元のペイロードを復元しています。
ローダーはさらに、Windowsのntdllライブラリにあるルーチン「RtlPcToFileHeader」をフックし、ペイロードの例外テーブルを登録します。これにより、ペイロードで例外処理が正しく機能します。マルウェアはこの仕組みを、アナリストの解析を妨害するために使うことがよくあります。ほかにも、多数のホストとペイロードに対応するよう作られた単一のコードベースであることを示す特徴があります。パッチは同じWindows呼び出しに対して2種類の文字列形式を試します。また、ローダーは二重実行を防ぐ処理を備えています。これはDLLペイロードに必要な処理ですが、EXEを載せたサンプルにも入っています。
確認すべきポイント
まず、ネットワーク上のWinRARが、開発元の配布した正規のコピーであることを確認してください。ReversingLabsは、改ざんされたバイナリを検知するために、厳格なアプリケーションのホワイトリスト化とコード署名の検証を推奨しています。あわせて、読み取り・書き込み・実行がすべて可能なメモリ割り当てへのアラート、ntdllの例外処理ルーチンを狙った保護属性の変更へのアラート、ヘッダーが切り詰められたPNGを検出する静的ルールも勧めています。ペイロードのハッシュは実行ごとに変わるため、メモリ上の挙動と、各プログラムのエントリポイントの確認に注力するよう対応担当者に促しています。
ReversingLabsは、改ざんされたプログラムがどのように被害者に届くのかは明らかにしていません。最終ペイロードもサンプルごとに異なります。同社はBubbleLoaderのサンプルについて、24件のSHA-256ハッシュを公開しました。これらのハッシュが示すのは、ディスク上のパッチ適用済みプログラムです。これらのプログラムが展開するペイロードは、実行のたびにフィンガープリントが変わります。
翻訳元: https://www.helpnetsecurity.com/2026/11/18/winrar-bubbleloader-malware/