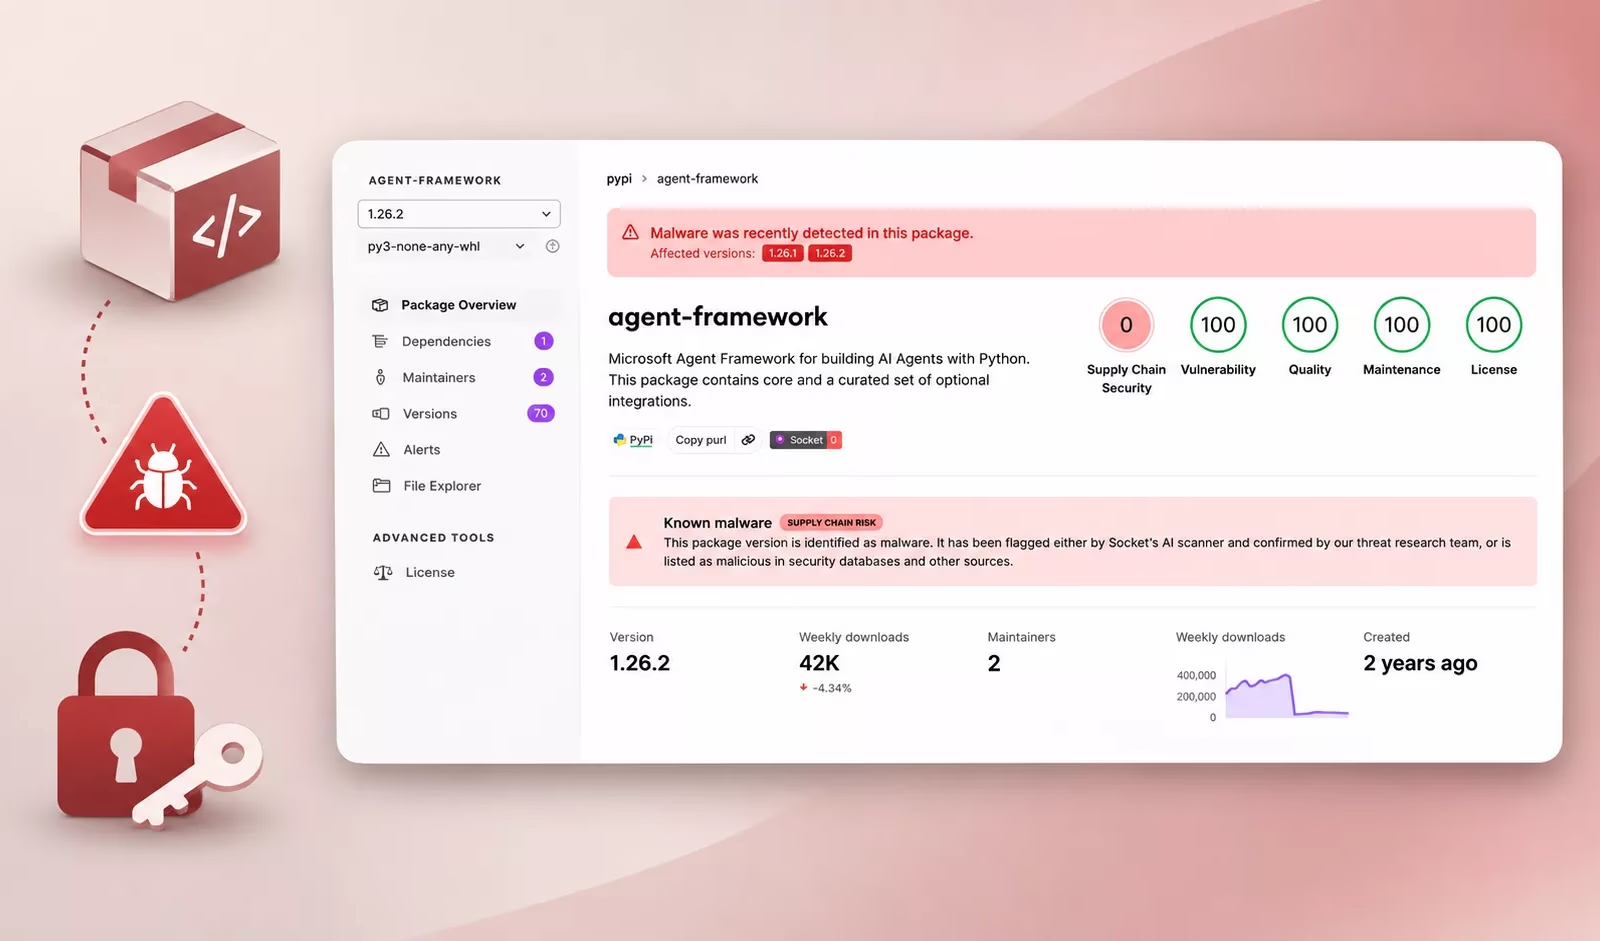
攻撃者は2026年11月17日、Microsoftのagent-frameworkパッケージの認証情報窃取型リリース2件を、Python Package Index(PyPI)にアップロードしました。
侵害されたのはバージョン1.26.1と1.26.2で、AzureのマネージドID、Azure DevOpsパイプライン、開発者の認証情報を標的にしていました。Wizによると、バージョン1.26.1は20:35 UTCに、1.26.2は約21:08 UTCに公開されました。
いずれも21:30 UTCまでに入手できなくなりました。このパッケージの週間ダウンロード数は約41,000件ですが、この数字はパッケージ全体の利用状況を示すものです。悪意あるリリースのダウンロード数ではありません。
2つのwheelはどちらも、実行可能な.pth起動フックをsite-packagesに配置していました。このため、アプリケーションがAgent Frameworkをインポートしなくても、通常のPythonインタープリタの起動時に情報収集プログラムが実行されます。
LiteLLMのPyPI侵害も、同じ実行経路を利用していました。バージョン1.26.1では、agent_framework_meta.pthがテレメトリを装った情報収集プログラムを起動します。
バージョン1.26.2では正規のパッケージ初期化処理を元に戻し、実行をaf_runtime_diag.pthとaf_runtime_diag.pyに移しました。そのため、初期化処理だけを調べても2つ目の亜種は見逃します。
Wizは、対応するpython-1.26.1のリリースタグを確認できませんでした。また、最初の悪意あるwheelは依然としてagent-framework-coreの1.26.0に依存していました。攻撃者がどのように公開権限を得たのかは、まだ確認されていません。
両方の亜種は、認証情報を含む環境変数、アクセス可能なLinuxプロセスの環境、Azure CLI・Docker・Git・npm・pipの認証データを含むファイルを調べていました。
さらに、AzureマネージドIDとAzure DevOpsフェデレーションの新しいトークンも要求していました。被害は、ディスク上に保存済みのシークレットだけにとどまりません。
新しい方の亜種では、GitHub ActionsのOpenID Connect(OIDC)トークンの収集も追加されました。GhostActionキャンペーンが注入したワークフローとは異なり、今回は侵害されたwheelが実行のトリガーを提供します。
ジョブがOIDCトークンを要求でき、Microsoft Entra IDのフェデレーション資格情報がそのワークフローを信頼している場合、盗まれたトークンをAzureへのアクセスに交換できます。この場合、保存されたクライアントシークレットは不要です。
Socketの調査では、両バージョンとも収集したデータをJSONにシリアライズし、zlibで圧縮してBase64エンコードしたうえで、同じwebhook[.]siteのエンドポイントにHTTPS POSTで送信していました。
研究者らは、どちらのペイロードにも第2段階のダウンロードや実行は確認していません。Wizによると、このエンドポイントが受信したリクエストは最大でも50件でした。
ただし、この上限から被害者数は特定できず、深刻な露出がなかったとも言い切れません。1件のリクエストに、クラウド、レジストリ、パイプラインの利用可能な認証情報が複数含まれていた可能性があるためです。
公開期間が短くても、下流への影響がなくなるわけではありません。CI/CDパイプラインからの認証情報窃取を調査するチームは、ロックファイル、ビルドログ、wheelキャッシュ、仮想環境、コンテナイメージに両バージョンが含まれていないか確認すべきです。
調査担当者は、Pythonインタープリタを起動せず、信頼できるツールで影響を受けた環境を調べてください。プロキシログでは、このwebhookの宛先と、af-runtime-diagnostics/1またはruntime-diagnostics/1というユーザーエージェントを検索します。一致したものは、ランナーやワークロードの動作と突き合わせて確認してください。
Wizは1.26.0を、最後の既知のクリーンなリリースとしています。影響を受けた環境はこのバージョンで再構築し、キャッシュされた成果物を無効化してください。そのうえで、漏えいした可能性のあるCI、レジストリ、開発者の認証情報を、クリーンなシステムからローテーションしてください。
侵害されたパッケージを実行したAzureワークロードとGitHub Actionsジョブでは、該当の実行が終わった後に、想定外のマネージドIDやフェデレーションによるアクセスがなかったか、Entraのサインインログとazureのアクティビティログで確認してください。
16,000以上のSOCチームがANY.RUNを導入し、脅威調査を効率化して手作業を減らしています。チームで試してみる
翻訳元: https://cyberpress.org/microsofts-agent-framework-pypi-package/