AcronisのTRU Cyber Pulse 2026によると、サイバー犯罪者は攻撃の調整にAIエージェントを使い、連携サービスへのアクセスに盗んだ認証情報を悪用しています。さらに、侵入検知やシステム復旧を妨害するツールも駆使しています。
1人のオペレーターが複数の国にまたがる活動を指揮
BOSSAIと呼ばれる調査で、研究者は1人のオペレーターが10種類を超えるAIモデルを、偵察・スキャン・攻撃のためのツールに接続していた実態を明らかにしました。このオペレーターはWeChatとLINEを通じて、タスクの割り当て、エージェントの活動の監視、複数の作戦の同時指揮を行えました。再利用可能な指示書には、手順や標的に関する情報が記録されており、キャンペーンをまたいで引き継がれていました。
このインフラは、台湾の緊急サービスや政府システム、タイの大学、メキシコでの電話データ収集に関わる活動を支えていました。複数のツールは承認プロンプトなしで動作するよう設定されており、エージェントは付与された権限の範囲内でツールを選んで実行できました。
研究者は、ユーティリティを装った575件を超える悪意あるOpenClawスキルを確認しました。これらのパッケージは、トロイの木馬、暗号資産マイナー、情報窃取型マルウェアをWindowsとmacOSに配布していました。エージェントスキルは、指示文と実行可能コードを組み合わせられるため、エージェントにすでに付与された権限を使って動作します。Hugging Faceでは、モデルやデータセット、AIアプリケーションに偽装した悪意あるペイロードも確認されています。
盗まれたセッションがクラウドサービスへの侵入経路に
ブラウザーのセッションが盗まれると、攻撃者は新たなMFA(多要素認証)の要求を受けることなく、連携先のクラウドアプリケーションにアクセスできる場合があります。リポジトリの認証情報やAPIキーが漏えいすると、開発者アカウントに紐づくソースコードやサービスが危険にさらされかねません。盗まれたアクセス権は他者の手に渡ることもあり、ランサムウェアの運営者やスパイ集団が、別の攻撃者が得た足がかりを利用する事態も起こり得ます。
同社独自のリモート監視・管理ソフトウェアがすでに稼働している180万台超のエンドポイントのうち、63.1%には、別のリモート管理ツールまたはリモートアクセスツールが少なくとも1つ追加でインストールされていました。日常業務のために導入されたものもあれば、プロバイダーの変更後も端末に残っているものもあるとみられます。こうしたツールの1つを侵入者に掌握されると、そのツールが管理するシステムにまで到達されるおそれがあります。
Red Heronキャンペーンでは、Giteaが重大な脆弱性に対するパッチを公開した翌日に、実用的な公開エクスプロイトが登場しました。攻撃者はそのコードを改変し、インターネットに公開されたGiteaサーバーを標的にしました。侵害が確認された事例では、リポジトリを盗み出し、認証情報を収集したうえで、ほかのシステムへ横展開していました。
ランサムウェアは監視と復旧を標的に
Qilinランサムウェアのサンプルは、暗号化の前にプロセスを終了させ、WindowsのボリュームシャドウコピーをDeleteできました。The Gentlemenは、アフィリエイトがEDR(エンドポイントでの検知と対応)ソフトウェアを無効化するために使えるツールを保守していました。共有の管理サーバーで監視が停止すると、防御側は侵入の最中に複数の環境にわたる可視性を失うおそれがあります。
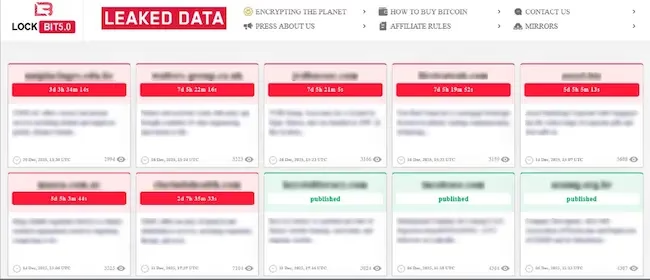
Lockbit 5.0のデータリークサイト(出典:Acronis)
LockBit 5.0には、Windows、Linux、VMware ESXi向けのバージョンがあります。ESXi版は、稼働中の仮想マシンを停止させ、そのファイルを暗号化できるようにします。INCランサムウェアの暗号化ツールは、スナップショットを削除して、被害マシンの復旧手段を断つことができます。仮想化ホストが攻撃を受けると、複数のサービスが停止するだけでなく、復旧に使うインフラまで混乱しかねません。
見慣れたソフトウェアが悪意ある活動を隠蔽
TamperedChefキャンペーンでは、広告や検索結果を使って悪意あるアプリケーションを配布していました。このアプリはPDFの編集やマニュアルの閲覧など、うたっている機能を実際に果たします。アプリには有効なEV(拡張検証)コード署名証明書が付いており、運営者は米国で登記されたダミー会社のネットワークを入れ替えながら、これを取得していました。証明書が失効すると、運営者は別の会社を通じて取得した証明書に差し替えていました。
ほかのキャンペーンでは、GitHubリポジトリやクラウドストレージを使ってマルウェアを配布していました。攻撃者はメッセージングサービスも、侵害したシステムとの通信に利用しています。これらのプラットフォームは日常的な業務トラフィックを運んでいるため、悪意ある活動を見つけにくくなります。
翻訳元: https://www.helpnetsecurity.com/2026/11/10/acronis-ai-agent-cyberattacks-report/