
AIを使ってリソースを獲得するエージェントが確認されました。このエージェントは公開状態のサーバーを探し出し、OpenAIとDeepSeekのAPIキーを盗みます。さらに、無料で手に入れた計算資源を学術不正や学生データの窃取に利用します。
このエージェントが標的にするのは、インターネットに接続された資産の検索エンジンであるfofa.infoです。登録数の制限を回避するため、攻撃者は公開されている使い捨てメールサービスを避けました。
代わりに、攻撃者はドメインmelocc.cc上にキャッチオール方式のメールシステムを構築しました。サブドメインのmail、api、pop、imap、smtpは、いずれも156.251.234.242に解決されます。
バックエンドは、Cognetcloud INC(ASN 401701)がホストする米国のサーバーです。なお、原文ではメールサーバーのアドレスが1か所だけ156.233.234(.)242と記載されており、表記に一貫性がありません。公開前にこの侵害指標(IoC)を確認してください。
この仕組みにより、スクリプトはアカウントを登録し、自前のPOPまたはIMAPサービスで確認メールを読み取ります。そして有効化リンクを抽出し、数秒でアカウントの有効化を完了させます。
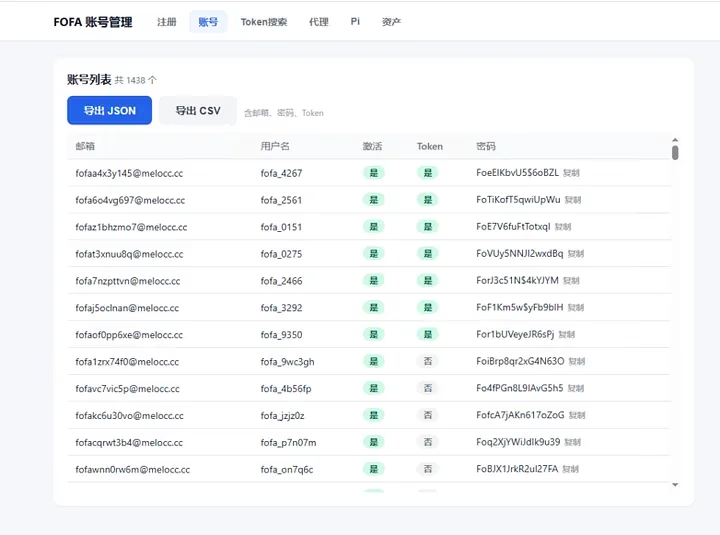
調査員は、fofa_accounts.csvというファイルと、少なくとも1,438件のアカウントの存在を裏付ける管理パネルのスクリーンショットを回収しました。このファイルには、パスワードや、API用にすぐ使えるJWTトークンも含まれています。
各アカウントは最下位の「登録ユーザー」で、Fポイントはなく、Webクエリは300件までに制限されています。攻撃者は1,438個のトークンすべてをローテーションして負荷を分散させ、1日に数万件の無料クエリを実行できるようにしていました。
クエリの狙いは、公開された.envファイル、Docker構成ファイル、保護が不十分なGitリポジトリです。
VECERTの研究者によると、広州にあるTencent CloudのVPS上の攻撃者の制御サーバー(134.175.71(.)194)からは、単純なデータスクレイピングをはるかに超える活動が見て取れます。
AIによるデータ窃取
スキャナーが脆弱なホストを見つけると、エージェントは正規表現を使ってAIプラットフォームのキーを抽出し、分類します。OpenAIのプロジェクトキー(sk-proj-)については、api.openai.comに問い合わせて結果ごとにラベルを付けます。
クレジットがなくHTTP 429を返すキーには、valid_no_balanceのタグが付きます。401が返ればキーは失効済みと判定されます。OpenAIのドキュメントでは、この2つのケースを区別しています。
429はレート制限、またはプリペイド残高の枯渇を意味する場合があります。401はキーが無効、または失効していることを意味します。
DeepSeekのキーは、sk-[a-f0-9]{32}というパターンに一致します。エージェントは、その金銭的な残高も確認します。
DeepSeekは、利用可否のフラグと残高の詳細を返す残高確認用エンドポイントGET /user/balanceを公開しています。
ダッシュボードには、labibiyat.comやnyisu.comなどのサーバーから盗まれた、有効なキー3個が表示されていました。残高はそれぞれ50.68、8.52、0.80ユニットです。
盗まれたトークンは、「Pi AI Coding Assistant」という名称のGoTTYターミナルを動かすために使われます。このターミナルは、偽の活動を行うボットのスクリプトをサポートしています。
ボットは30秒ごとにHTTP 200のハートビートを送信し、学生が閲覧を続けているかのように装います。
続いて内部APIを通じて、1サイクルあたり+10ポイントなどのボーナスポイントを獲得し、アカウントが凍結されていないかを確認します。このボットは、252ポイントなどの残高に達しました。
2つ目のモジュールは、上海出版印刷高等専科学校の奉賢キャンパスに通う学生5,132人を対象とした個人情報(PII)データベースです。大半の学生は2006年から2008年の間に生まれています。記録には次の項目が含まれます。
氏名と学籍番号、携帯電話番号、18桁の身分証番号、実家の住所、最大1,474.84元に達するキャンパスカードの残高、詳細な少額決済の履歴です。スクレイパーは48時間ごとに更新されます。
1,000を超えるアクティブなセッションを制御するQRコードモジュールは、残高の多いカードに対して有効な決済コードを生成でき、対面での不正利用が可能になります。
このキャンペーンは、公開された機密情報が攻撃者の計算資源に変わる実態を示しています。防御側は、Webからアクセスできる.envファイル、Gitリポジトリ、コンテナ構成にAPIキーを置かないようにする必要があります。
公開された場所に一度でも現れたキーはローテーションし、利用上限を設定してください。見慣れないアドレスからの急な利用にも注意が必要です。
大学は、キャンパスカードのシステムをセグメント化し、学生の身元データを保護するとともに、セッショントークンを制限すべきです。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのSandboxをSOCに導入。
Audit Security
翻訳元: https://gbhackers.com/ai-powered-data-theft/
