
Gentlemenランサムウェア、正規のLenovoドライバーを悪用してセキュリティソフトを無効化
ランサムウェア攻撃グループ「Gentlemen」が、正規のLenovoおよびSafeticaのカーネルドライバーを悪用してセキュリティソフトを強制終了させ、暗号化の前にエンドポイントの防御を弱体化させています。 Acronis Threat Research Unitの研究者らは、最近のインシデントで2つのカスタムド
ランサムウェア攻撃グループ「Gentlemen」が、正規のLenovoおよびSafeticaのカーネルドライバーを悪用してセキュリティソフトを強制終了させ、暗号化の前にエンドポイントの防御を弱体化させています。 Acronis Threat Research Unitの研究者らは、最近のインシデントで2つのカスタムド
安全なリモート監視・管理(RMM)ソフトウェアは、MSPがエンドポイントを検出し、パッチ適用を自動化し、特権アクセスを制御できなければなりません。さらに、アラートのノイズを減らし、インシデントを封じ込め、復旧ポイントを保護し、顧客テナントを分離したうえで、これらすべてを証明できることも求められます。 RMMをAcr
Acronisは、cPanel&WHM用Linux向けBackupプラグインに存在する深刻度「高」のローカル権限昇格の脆弱性に対し、緊急のセキュリティアップデートをリリースしました。同社は、脆弱性の影響を受ける環境に対して、限定的かつ標的型の攻撃で攻撃者がすでにこの脆弱性を悪用していることを確認したと明らかに
Acronisは火曜日、cPanel & WHM向けBackupプラグインに存在し、既に実際の攻撃で悪用されている脆弱性に対して緊急パッチを公開しました。 cPanel & WHM向
Acronisのバックアップ・リカバリ製品であるcPanel、WebHost Manager(WHM)、Plesk向けバックアップ拡張機能に影響を及ぼすLinux権限昇格の脆弱性(CVE-2026-87886)が、攻撃者に悪用されていると同社が警告しています。 Acronisは火曜日に公開したセキュ
Acronisは、cPanel & WHM向けBackupプラグインおよびPlesk向けBackup拡張機能について、深刻度の高いローカル権限昇格の脆弱性が限定的かつ標的型の形で実際に悪用されていることを確認したとして、セキュリティアップデートを公開しました。 CVE-2026-87886として追跡されている
Acronisは、cPanel、WebHost Manager(WHM)、Plesk向けの自社バックアッププラグインに、悪用されている可能性がある深刻度の高いLinuxローカル権限昇格の脆弱性が存在することを公表しました。 cPanel & WHMおよびPleskは、Webホスティング事業者やサーバー管理者が
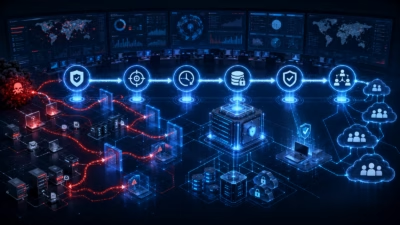
MSP向けのランサムウェア対策は、検証済みの6つの成果を実現する必要があります。攻撃対象領域の縮小、暗号化前の活動検知、24時間365日の対応体制、隔離された復旧ポイントの保持、クリーンな復旧、そしてテナント間で一貫した運用です。バックアップだけでは不十分であり、リハーサル済みの復旧手順を伴わないエンドポイント検知も
バンキング型トロイの木馬「グランドレイロ」は、法執行機関がその活動を摘発してから2年以上が経過した現在も、主にラテンアメリカの銀行顧客にとって重大な脅威であり続けています。その最新の証拠となるのが、12年前から存在するペイロードを使い、メキシコのユーザーを標的とした新たなキャンペーンです。攻撃者はDLLサイドローディン

Grandoreiroがラテンアメリカのユーザーを狙うキャンペーンで再び姿を現しました。観測された検出のうちメキシコが40%を占め、攻撃者はDLLサイドローディングを利用して正規ソフトウェアを介しこのバンキング型トロイの木馬を実行させています。
すべての記事を読み込みました