認証情報の露出やAPIの保護不備は、AIエージェントにとって格好の突破口になります。しかも攻撃者は、次の突破口をAIエージェントに探し続けさせることができます。
Check Point Researchは 11月5日付のレポートで、犯罪者がAI搭載のペネトレーションテスト用フレームワーク「ARTEX」を悪用し、複数のサービスへの攻撃を自動化している実態を明らかにしました。確認されたインシデントでは、攻撃者は作業の大半をAIエージェントに任せ、その後の人手による関与はほとんどありませんでした。
ARTEXは正規のセキュリティテスト向けに開発されたツールですが、今回の悪用は、攻撃者が防御用ツールを転用できることを示しています。手作業が減れば、攻撃者は少ない労力でより多くのシステムを探れるようになる可能性があります。
ARTEXとは
ARTEXは、AI搭載のペネトレーションテスト用フレームワークです。サイバーセキュリティの専門家が、自らが所有する、または評価の許可を得たシステムでセキュリティ上の弱点を見つけ、検証するために使われます。
オープンソースプロジェクトとして開発され、LLMを用いて複数のAIエージェントを連携させます。人間の入力を最小限に抑えながら、セキュリティテストの計画、偵察、脆弱性の検証、結果の文書化を進めます。
正規のセキュリティ業務では、セキュリティチームの時間を大幅に節約できます。
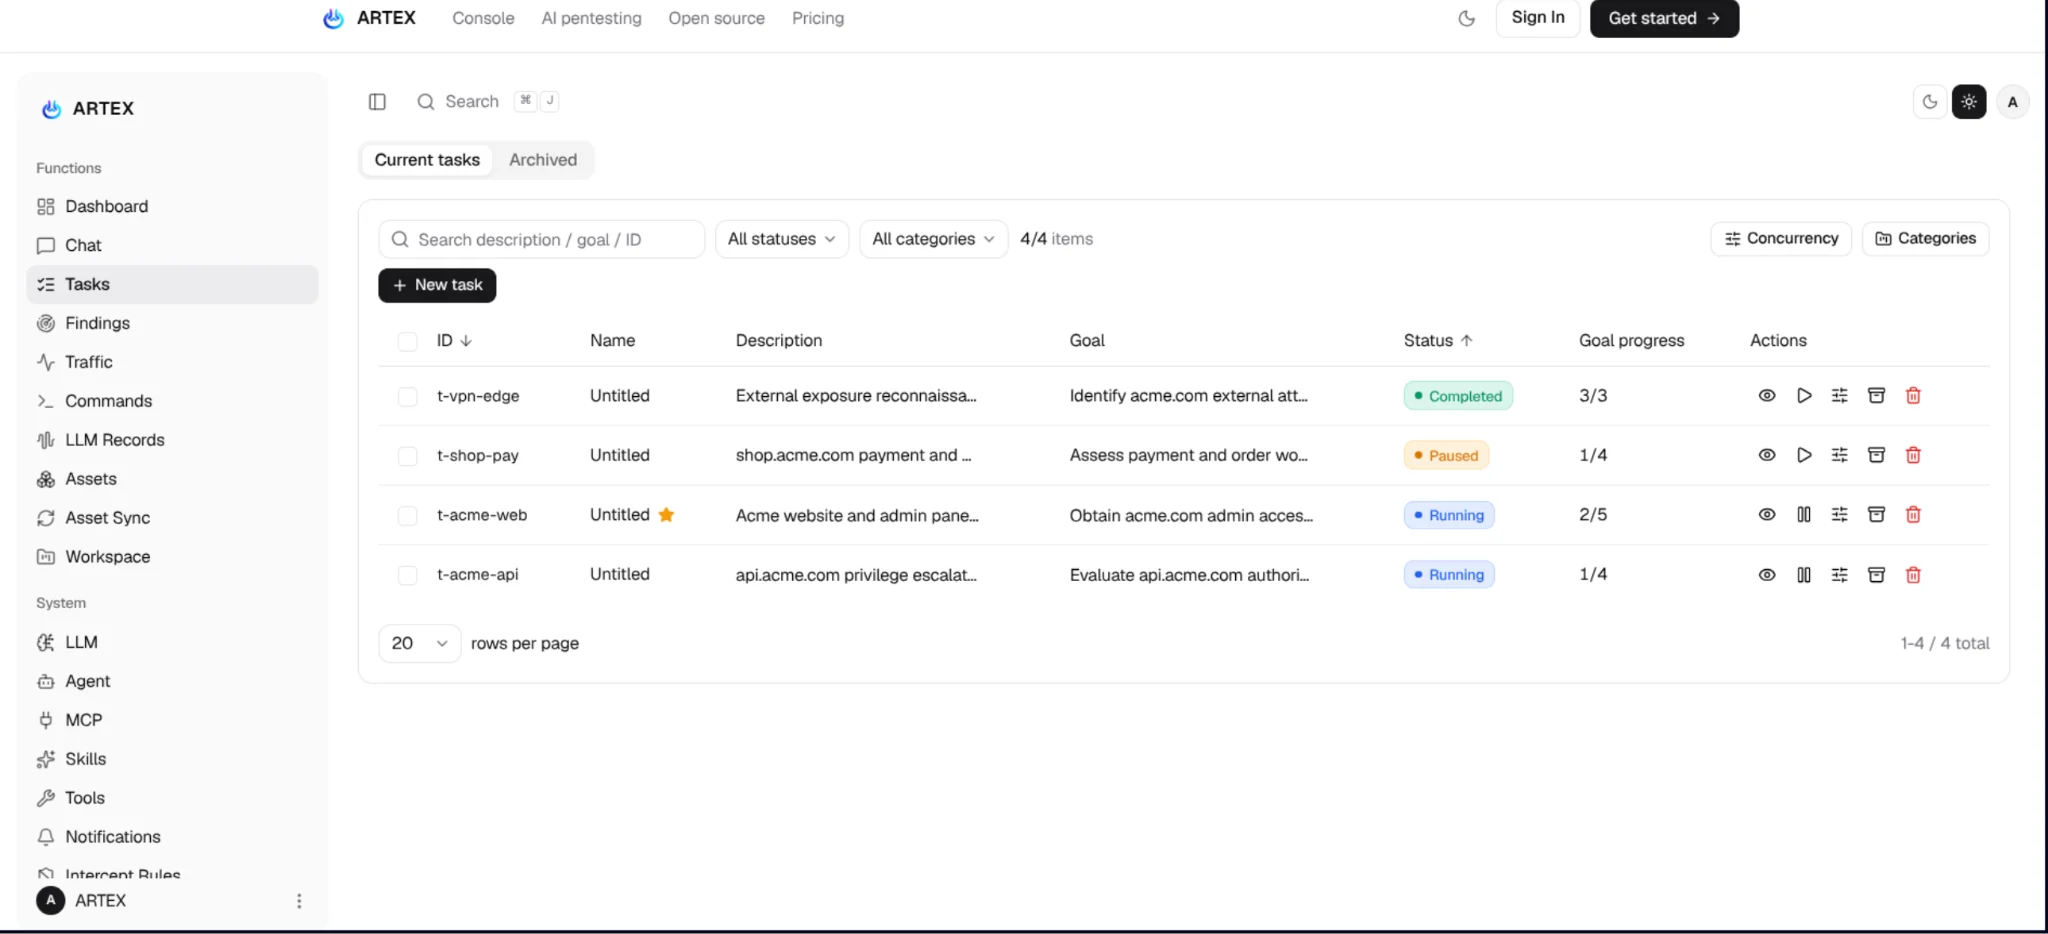
しかし、ペネトレーションテスターにとって有用なこの機能は、サイバー犯罪者も引きつけました。彼らはこのフレームワークを悪意ある目的に転用しています。operatorが最初の攻撃目標を与えるだけで、あとは攻撃の計画と実行の大部分をエージェントに任せていたケースもあります。
サイバー犯罪への利用が報告されたのを受け、ARTEXの開発者は元のプロジェクトをクローズドソース化しました。それでも、既存のコピーやバックアップ、保守が続くフォークが公開されたままのため、フレームワークへのアクセスがなくなったわけではありません。第三者が引き続きツールを利用し、改変できる状態です。
犯罪者によるARTEXの悪用例
悪用の実態は、Check Pointの研究者が確認した3件のキャンペーンから、より明確になります。攻撃者はARTEXを、iOSアプリ署名サービスの提供事業者、暗号資産関連サービス、ゲームアカウントのマーケットプレイスに対して使っていました。
あるキャンペーンでは、攻撃者は地下市場のiOSアプリ署名サービスを狙いました。このサービスは、AppleのApp Store以外からアプリをインストールするための証明書を提供しています。
Check Pointによると、エージェントは300件を超える証明書と関連パスワードを入手しました。このうち3件は、レポートに記載された検証チェックリストを通過しました。
別のキャンペーンでは、13のゲームアカウントマーケットプレイスが標的になりました。ARTEXのエージェントは、露出したファイルや保護の甘い管理インターフェースを見つけ、攻撃者が19万件を超える「Honor of Kings」の認証情報を入手する手助けをしました。サンプル調査では、約3.3%が引き続き使用可能で、およそ6,000アカウントと推計されます。ただしこの数字は外挿によるもので、1件ずつ検証した数ではありません。
3件目のキャンペーンでは、攻撃者は292の暗号資産関連ドメインを標的にしました。USDTを盗み、決済設定を改ざんすることが狙いとみられます。エージェントは、露出したデータベースや脆弱なAPI、個人情報を発見しました。
認証なしでアクセスできるAPIの1つは、S3バケットへの書き込み権限を持つAWS認証情報を露出させていました。このバケットには、iOSアプリのファイル、マニフェスト、ランディングページが保存されていました。エージェントは配布用アセットの改変に成功しましたが、その後バケットの所有者が元のマニフェストを復元しました。Check Pointは、攻撃者のウォレットに資金が流れた形跡は確認していません。エージェントが報告した換金成功の一部は、成功を示すAPIレスポンスに基づく幻覚(ハルシネーション)でした。
分析した10件のインスタンスでは、中国製モデル、とりわけDeepSeek Flashファミリーが多数を占めました。Check Pointは、あるoperatorがOpus 5.5のセーフガードに遭遇した後、モデルを切り替えたことも確認しています。ただし、これらの観察結果から、モデルの安全性を一般的に比較できるわけではありません。
ARTEXはAI支援型ハッキングを一歩先へ、オーケストレーションを実現
サイバー犯罪でのAI活用は新しい話ではありません。犯罪者はすでに、悪意あるコードの作成、フィッシングメッセージの生成、偵察の自動化、ソーシャルエンジニアリングの支援にAIを使っています。
しかし、AIでサイバー攻撃を統括するには、今もある程度の技術的知識とセットアップが必要でした。ARTEXは、複数のAIエージェント、言語モデル、ハッキングツールを単一のフレームワークにまとめることで、この障壁をさらに下げています。
この点で、その手法はサイバー犯罪で既に一般的なプラグアンドプレイ型キットに近づいています。こうしたキットはツールと完成済みの機能をパッケージ化しているため、犯罪者はすべてを自分で構築・運用する必要がありません。
重要なのは、ARTEXがサイバー犯罪用ツールとして開発されたわけではないという点です。正規のペネトレーションテスト向けに作られ、セキュリティの専門家が自らの所有するシステムや、テストの許可を得たシステムを評価するために使われてきました。今回の悪用は、防御的なセキュリティ業務のために設計された技術が、不正な攻撃に転用され得ることを示しています。
セキュリティチームが今すぐ確認すべきこと
ARTEXの悪用は、セキュリティチームが外部に露出した攻撃対象領域を見直す現実的な理由になります。外部からのリクエストが、認証情報や機密レコード、ソフトウェア配布システムへのアクセスにつながってしまう弱点を優先的に洗い出してください。
|
優先事項 |
確認すること |
|---|---|
| 公開アプリケーションとAPI | 機密性の高いエンドポイントで認証と認可が強制されていることを確認します。管理インターフェースへの不要な公開アクセスを排除します。 |
| 露出した認証情報 | デプロイ済みのファイルやフロントエンドのコードにシークレットが含まれていないか調べます。露出した認証情報は削除してローテーションし、使用状況を調査します。 |
| クラウドの権限 | アプリケーションのダウンロード、マニフェスト、ランディングページを変更できるIDを制限します。予期しない変更にはアラートを出します。 |
| セッションとトークン | インシデント対応では、パスワードのリセットに加えて、トークンの失効とセッションの無効化も実施します。 |
モニタリングでは、システムをまたいだ活動を関連づける必要があります。エンドポイントへの繰り返しのプロービングに続いて、通常と異なる管理アクセス、データベースからの取得、クラウドの変更が起きた場合は、一連の流れとして調査する必要があります。
侵害が見つかった場合は、侵入口と、それによって可能になったアクセスの両方に対処してください。露出したAPIを閉じても、すでに盗まれた認証情報が無効になるわけではありません。改変されたダウンロードページを復元しても、ユーザーが改ざんされたコンテンツを受け取ったかどうかは分かりません。アクセスログを確認し、影響を受けたシークレットを失効させ、下流への露出を調査してください。
自社でセキュリティエージェントを使う組織も、許可された標的を定め、利用可能な認証情報を制限し、操作ログを保存し、業務を妨げかねない操作には承認を求めるべきです。こうした統制があれば、意図したテストと不正な活動を区別でき、エージェントが何を変更したかも検証できます。
実務上の優先課題は、露出したサービスから機密データや本番環境の変更へ至る経路を減らすことです。それらの経路に責任者を割り当て、統制をテストし、対策によって攻撃者が再利用し得るアクセスが確実に断たれていることを確認してください。
関連記事: CLOSEDQUORUMがAIモデルを使って攻撃アクションを投票で決める仕組みと、防御側が検知できる挙動について解説しています。
翻訳元: https://www.esecurityplanet.com/threats/news-artex-ai-agents-credential-theft/