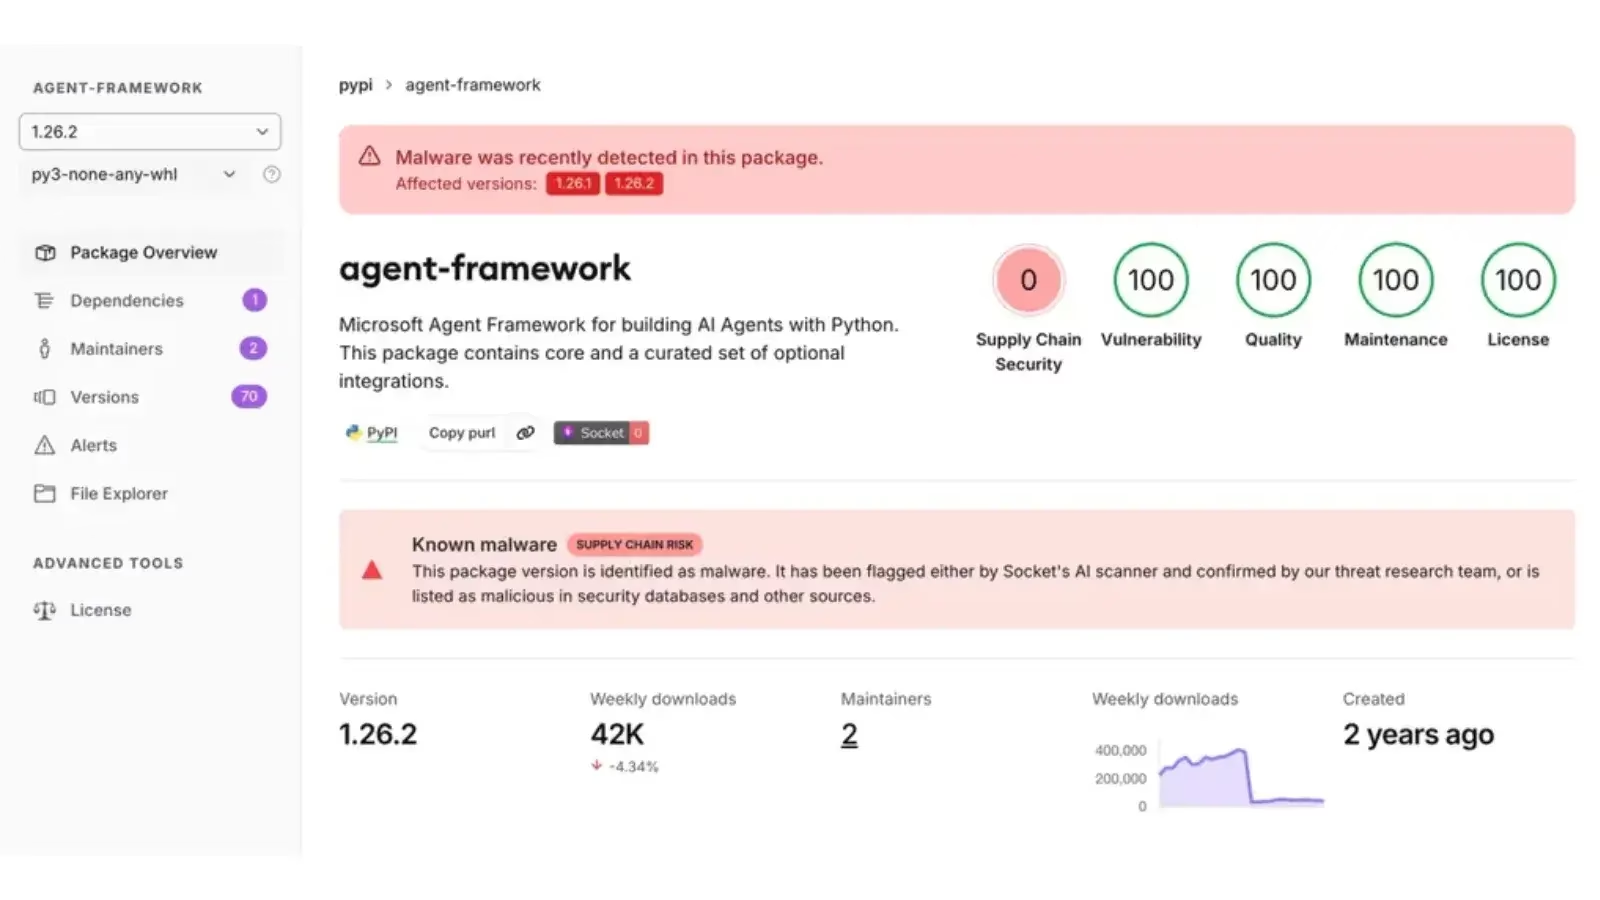
Microsoftの「agent-framework」Pythonパッケージが2026年11月17日に侵害されました。悪意あるバージョン1.26.1と1.26.2が配布され、クラウドIDや開発者のシークレット、CI/CD環境を狙う認証情報窃取マルウェアが仕込まれていました。
今回の事件は、AI関連の依存パッケージを狙ったサプライチェーン侵害が相次ぐ流れの延長線上にあります。信頼されたソフトウェアパッケージが、機密性の高い認証情報を保持するインフラへの侵入口になっています。
Socket Research Teamの分析によると、両バージョンはPythonのスタートアップフックをインストールし、認証情報を収集して攻撃者が管理するWebhookエンドポイントに送信していました。ペイロードの標的は、Azure、Azure DevOps、GitHub Actions、ローカルの設定ストアです。従来型のシークレット収集に加え、新たなクラウドIDトークンの要求も組み合わせています。
侵害されたMicrosoftのAIフレームワークパッケージ
この攻撃は、Pythonの通常の初期化時に処理される.pthファイル内の実行可能なimport文を悪用します。そのため、影響を受けた環境でPythonが起動するだけでスティーラーが動作し、agent-frameworkを明示的にimportしていなくても実行されます。侵害されたLiteLLMパッケージでも同様の起動時実行が確認されており、パッケージのimport監視だけでは悪意ある動作を見逃しかねないことがわかります。
バージョン1.26.1はagent_framework_meta.pthをインストールし、agent_framework_metaをimportします。改ざんされた初期化処理が_telemetry._start()を呼び出し、認証情報の収集を非同期で開始します。
Unixではペイロードがforkしてデタッチします。forkに対応しないプラットフォームでは、デーモンスレッドを使います。環境変数_AF_TELのフラグにより、子孫プロセスでの重複実行は防がれます。ただし、新しいプロセスツリーでは再び収集が行われる可能性があります。エラーは抑制され、目立つ障害が出ないようになっています。
バージョン1.26.2では、実行の仕組みがaf_runtime_diag.pthとaf_runtime_diag.pyに移されました。元のパッケージ初期化ファイルはバイト単位で復元されています。そのため、このファイルだけを調べる調査担当者は、改変されたペイロードを見落とす恐れがあります。さらに収集対象が、GitHub ActionsのIDエンドポイント、ランナーのディレクトリ、ワークフロー認証に関連する追加の環境変数パターンにも広がりました。
両バージョンとも、環境変数、認証情報ファイル、アクセス可能な/proc/*/environのエントリを調べます。標的は、Azure CLIのデータ、Azure DevOpsエージェントの認証情報、npmやpipの設定、Gitの認証情報、Docker認証情報、Hugging Faceトークン、アプリケーションの.envファイルなどです。こうした収集手口は、依存パッケージの侵害をクラウド全体への被害拡大につなげる他の開発者認証情報窃取キャンペーンとよく似ています。
このマルウェアは、保存されたシークレットをコピーするだけではありません。Azureのマネージドidとフェデレーションのトークンも要求します。バージョン1.26.2はさらに、ワークフローが提供する認証用変数を使い、Azure関連のオーディエンス向けにGitHub ActionsのOpenID Connectトークンを要求します。その結果、長期間有効なパスワードやAPIキーがある環境だけでなく、実行中のワークロードが利用できるIDまで狙われることになります。
デバイスを保護
収集された情報はJSONにシリアライズされ、zlibで圧縮、Base64でエンコードされます。その後、?t=telemetryを付けた隠蔽されたwebhook.siteのURLにHTTPS POSTで送信されます。Base64エンコードは暗号化ではありません。Socketによると、分析した収集コードには、追加ペイロードのダウンロードやコード実行は確認されていません。
組織は両バージョンの使用を避け、影響を受けたインストールを削除し、漏えいした可能性のある認証情報をローテーションする必要があります。調査は開発者のマシンと自動化ランナーの両方が対象です。特に、GitHub Actionsの認証情報窃取攻撃で狙われた環境に似た環境は重点的に調べるべきです。
対応担当者は、2種類のスタートアップフックを両方調べるとともに、記載されたエンドポイントへの外向き通信を検索してください。パッケージを削除しても、すでに盗まれたシークレットが無効になるわけではありません。攻撃者がその後クラウドIDを悪用したかどうかも、それだけでは判断できません。
IoC
| 種別 | インジケーター | 説明 |
|---|---|---|
| パッケージ | agent-framework==1.26.1 |
侵害されたリリース |
| パッケージ | agent-framework==1.26.2 |
GitHub Actionsへの標的範囲を拡大した侵害リリース |
| ファイル | agent_framework_meta.pth |
バージョン1.26.1のスタートアップフック |
| ファイル | agent_framework_meta/__init__.py |
バージョン1.26.1で改変された初期化ファイル |
| ファイル | agent_framework_meta/_telemetry.py |
バージョン1.26.1の認証情報収集コード |
| ファイル | af_runtime_diag.pth |
バージョン1.26.2のスタートアップフック |
| ファイル | af_runtime_diag.py |
バージョン1.26.2の認証情報収集コード |
| SHA-256 | 3d20a8bc91351a9a16b6db243b848ceca0206b7a8623b02d2af553a9c9f7e0a9 |
agent_framework-1.26.2-py3-none-any.whl |
| SHA-256 | 54d885b7d7161c9ed96489c66364c4bfbf635929166843bba10d97d46b5a2e1f |
af_runtime_diag.py |
| SHA-256 | 325e7e9f0ec94e41ad1a1b7a3f18a6b8b5bffece2e2b97b8d3369eb967452f93 |
af_runtime_diag.pth |
| User-Agent | af-runtime-diagnostics/1 |
データ窃取通信の識別子 |
| User-Agent | runtime-diagnostics/1 |
データ窃取通信の識別子 |
| 環境変数 | _AF_TEL=1 |
実行ガード。ハンティングの補助的な痕跡 |
| ネットワーク | hxxps://webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb?t=telemetry |
認証情報の窃取先エンドポイント |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元の形式に戻すのは、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
最新の脅威に関するアラートのコンテキストをSOCに提供し、インシデントを迅速に食い止めましょう -> 1万6,000のSOCが利用する脅威インテリジェンスを統合:
翻訳元: https://gbhackers.com/microsofts-ai-agent-framework-package-compromised-on-pypi/