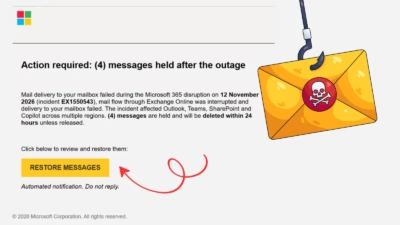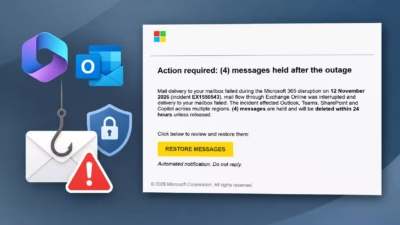
Microsoftは、11月12日に発生したMicrosoft 365のサービス障害を悪用するフィッシングキャンペーンが進行中であるとして、警告を発しました。
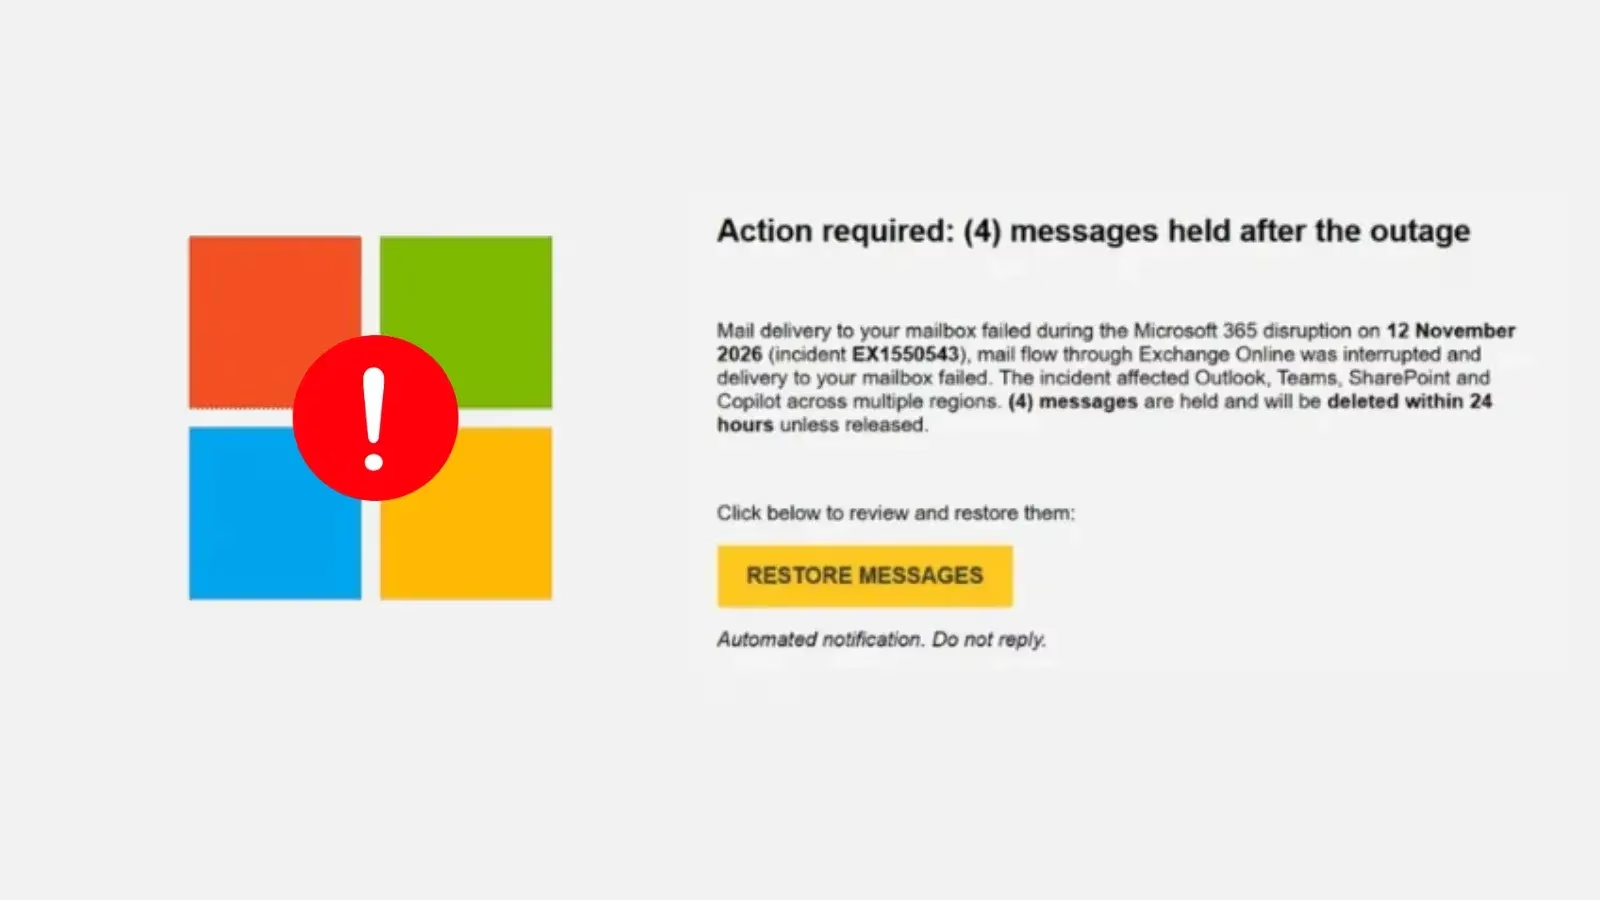
攻撃者はサービス正常性に関する通知を装い、Exchange Onlineで実際に発生したインシデント「EX1550543」を引き合いに出しています。実在する運用上の問題を利用することで、メールの復旧を求める偽の案内を、企業ユーザーにとってもっともらしく見せかけています。
Microsoft 365の障害に乗じたフィッシング攻撃
Microsoft Threat Intelligenceによると、11月13日に確認されたフィッシングメールは、障害中にメールが保留されたと偽っていました。受信者に対しては、復元用リンクをクリックしなければ24時間以内にメールが削除されると伝え、重要な業務連絡を逃しかねないという焦りをあおっています。
この手口は、サービスの可用性に対する不安を、すぐに行動しなければという切迫感に変えるものです。攻撃者は正規のインシデント識別子と偽の削除期限を組み合わせ、メールが届かなかった理由に説得力を持たせています。同時に、受信者をMicrosoftの公式なサービス正常性レポートの経路とは無関係なリンクへ誘導します。
このなりすましは、見慣れた管理者向けの文言を悪用するMicrosoft 365通知型フィッシングの手口に近いものです。今回のキャンペーンで確認された件名は「Outage – [6文字のコード]」という形式です。送信者の表示名には、組織ごとに異なるプレフィックスに続けて「Outage Notification」または「Service Health」を付けており、社内向けに作成された通知であるかのような印象を強めています。
Microsoftは、この活動に関連する送信元ドメインとして、moments-notice[.]com、planetmaison[.]com、newbooker[.]comの3つを特定しました。メールに埋め込まれたリンクは、受信者ごとに固有のSendGridクリックトラッキングを経由し、reallifeaccounting[.]comへリダイレクトされます。確認された転送先の一つには、パス/themelist0.htmlが含まれています。同様のメールは、特定の1社ではなく、米国の複数の業種にまたがる組織を標的にしていました。
今回の警告は、Microsoft 365アカウントを狙うフィッシングに関するこれまでの報告に加わるものですが、証拠の扱いには慎重を要します。Microsoftはこの活動を認証情報フィッシングと一致するものと評価していますが、認証情報の窃取やマルウェアの配布は確認していません。したがって、観測されたリダイレクトをもって、アカウント侵害が成功した証拠とすべきではありません。
調査にあたって、MicrosoftはDefender for Office 365のThreat Explorerと、Microsoft Defender XDRのアドバンストハンティングの利用を推奨しています。セキュリティチームはEmailEvents、EmailUrlInfo、UrlClickEventsを調べることで、不審なメールの特定、埋め込まれた転送先の確認、クリックの調査ができます。これらの記録は、キャンペーンの影響範囲を評価する際に、メールの配信とユーザーの操作を区別する助けとなります。
クラウドセキュリティソリューション
組織は、環境全体で悪意のあるリンクに対する保護の設定も見直す必要があります。Microsoft Defender for Office 365のSafe Linksは、適切に構成されていれば、クリック時に悪意のあるURLから保護します。管理者は、セキュリティ製品が有効になっているというだけで全受信者が自動的に守られると考えず、適用されるポリシーを確認し、クリックなどの操作が発生していないかを調査してください。
従業員は、届いた復旧手順に従うのではなく、Microsoft 365管理センターで直接障害の有無を確認してください。防御側にとっての当面の優先事項は、障害を装った件名、送信元のインフラ、リダイレクト先、クリックのテレメトリを突き合わせることです。フィッシングの試行と侵害の確定とを区別して扱うことで、入手できる証拠に見合った適切な規模のインシデント対応が可能になります。
最新の脅威に関するアラートのコンテキストをSOCに提供し、インシデントを迅速に食い止めましょう -> 1万6千のSOCの脅威インテリジェンスを統合:
翻訳元: https://gbhackers.com/microsoft-warns-hackers-are-exploiting-microsoft-365-outage/