公開状態だったCyberStrikeAIのワークスペースに、2026年11月16日の攻撃的テストセッションで221回のツール実行が記録されていました。このセッションでは、途中で正式な承認の強制が無効化されていました。
このセッションが示すのは、ツールレベルでの監督が失われた状況であり、自律的な侵入ではありません。記録からは、操作者が誰なのかも、テストが許可を得たものだったのかも特定できません。
研究者らは、6.69 MBのSQLiteスナップショット、診断ログ、復元したアプリケーションコードを調べました。リクエストの再実行や、残されていた認証情報の使用は行っていません。
データベースには、16件のメッセージを含む1件の会話と、240件のランタイムツール呼び出しが保存されていました。このうち221件は永続的な実行IDと一致しました。残り19件は、計画の更新やファイル読み取りなどのローカル操作でした。
セッションにはスーパーバイザーというラベルが付いていましたが、240件の呼び出しはすべてメインのオーケストレーターから発行されていました。記録に、ワーカーエージェントの群れが動いた形跡はありません。
保存されていた最初の実行は、モデルインターフェースの障害が2回続いた後の08:40:19 UTCに始まりました。自動レビュアーは、モデルから応答を得られなかったため、4件の承認リクエストを却下しています。
このうち3件のレビューは90秒のタイムアウトで終了し、残る1件は操作者が実行をキャンセルして終了しました。いずれも人間による判断ではありません。モデルがレビュアーを出し抜いた形跡も、記録にはありません。
09:48:15 UTCの時点で、保存された設定では承認の強制がオフになっていました。誰が変更したのかは、記録からは分かりません。
Huntback Researchの調査によると、アプリケーションが承認を強制しなくなった後も、操作者はエージェントをより深いアクセスへと繰り返し誘導していました。
その後、操作者はエージェントに、有害となり得る書き込みと削除の一覧を出すよう求めました。続いて10:18 UTCに、チャットで包括的な承認を与えています。
CyberStrikeAIのセキュリティリスク
このやり取りからは、人間が引き続き指示を出していたことが分かります。しかし、特定のツール呼び出しを承認待ちで止める制御は、復活しませんでした。
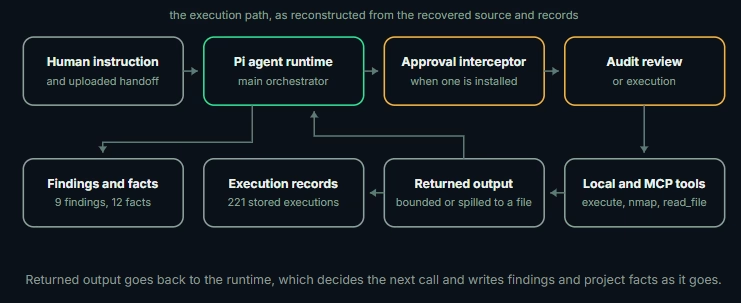
ランタイムは、209件の実行を完了、12件を失敗と記録していました。ただし「完了」はツールが終了したことを示すだけで、操作が成功したことを意味しません。完了とされた記録の中にも、認証エラーや入力検証エラーを含むものがありました。
最も強い証拠は、Model Context Protocol(MCP)インターフェースを通じて返された、構造化された計算ノードとジョブのデータでした。
スナップショットからは、リモートシェル、内部ネットワークへのアクセス、データレイクの侵害、資金の窃取、データベースの破壊的な変更は確認できません。
エージェントは9件の発見事項を記録しており、そのうち2件は「重大」と評価していました。ただし、これらの評価が独立して検証されたわけではありません。検索結果に「10,000件以上の一致」とあっても、10,000件のレコードがダウンロードされたことにはなりません。
別のスクリプトは、蓄積した260件のノードエントリを数えていましたが、重複がないかは確認していませんでした。Ocean Protocolのドキュメントは、計算ノードの検出を正式にサポートされた機能と説明しています。したがって、ノードデータが現れたというだけでは、不正な情報漏えいがあったとは言えません。
最も明確な検知の手がかりは、レビュアーの障害、承認設定の変更、その後の継続的な実行という一連の流れです。
セキュリティチームはこれらのイベントを相関分析し、ポリシーを誰が変更したのかを記録してください。あわせて、レスポンスの件数と安定したレコード識別子を保持し、エージェントが何を取得したのかを検証できるようにしておく必要があります。
クラウドセキュリティソリューション
静的ファイルサーバーやバックアップ用のルートが、認証付きアプリケーションとは無関係に、会話データベースやランタイムログを公開していないかも確認すべきです。
OWASPのAIエージェントセキュリティチートシートは、認可の強制をモデルの外側で行うことを推奨しています。また、承認は特定のツール、対象、パラメーターに結び付けるべきだとしています。
この区別こそ、CyberStrikeAIの事例の核心です。操作者がセッションを通じて関与し続けていても、ソフトウェアが承認ポリシーを強制しなくなっていることはあり得ます。
会話の記録からは、誰が何を求めたかが分かります。システムが実際に認可を要求したかどうかは、実行の監査でしか確認できません。
IOC(侵害指標)
| 指標 | 種類 | 裏付けられている関連性 |
|---|---|---|
38.76.169[.]207 |
IPv4 | 調査対象のワークスペースファイルを配信していたホスト |
| TCP 8010 | ポート | 公開されていたアーティファクトの取得元となったファイル配信サービス |
/CyberStrikeAI/data/conversations.db |
URLパス | 公開されていた会話・操作記録データベース |
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(defang)しています(例:[.])。無害化を元に戻す(re-fang)のは、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
サイバーセキュリティトレーニングコース
翻訳元: https://gbhackers.com/cyberstrikeai-security-risks/