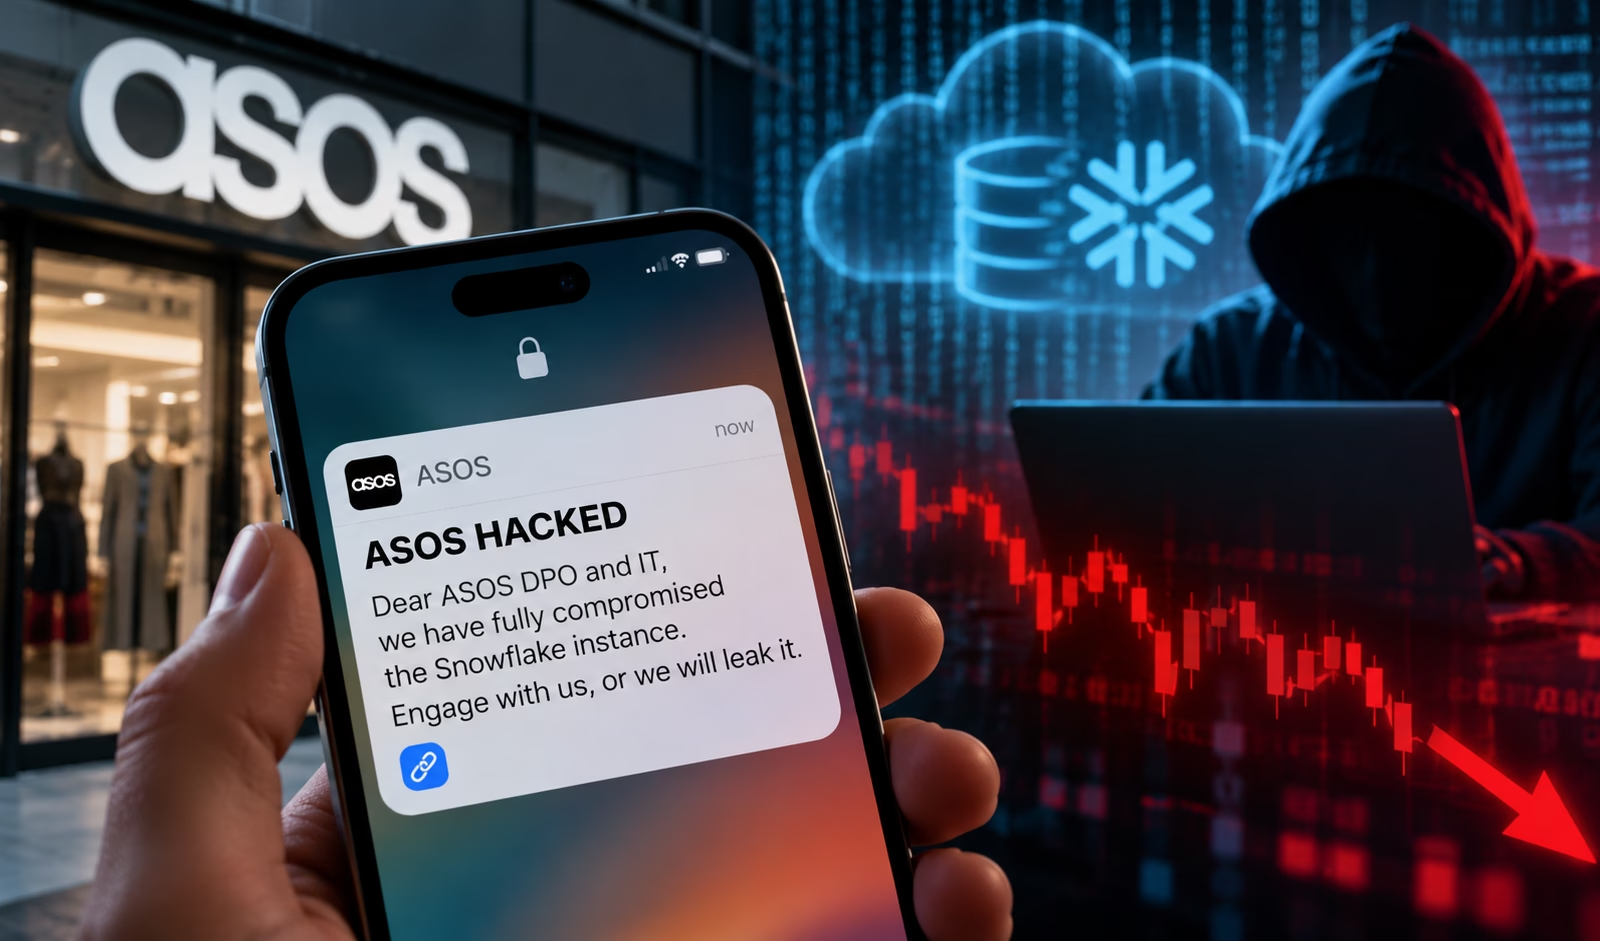
ASOSの顧客は今朝、自社モバイルアプリから届いたプッシュ通知に動揺しました。通知は、同社がハッキングされたと主張し、攻撃者との交渉に応じなければデータを公開すると脅す内容でした。
「ASOS HACKED」と題された通知は、英国夏時間(BST)の火曜日午前10時ごろに送信されました。宛先は買い物客ではなく、同社そのものでした。本文は次のとおりです。「ASOSのDPOおよびIT部門へ。われわれはSnowflakeインスタンスを完全に掌握した。交渉に応じなければ、データを公開する」。メッセージにはTelegramチャンネルへのリンクが含まれており、複数の国のユーザーが受信したと報告しています。
ASOSは現時点で公式声明を出しておらず、Snowflake環境にアクセスされたかどうかも確認していません。Downdetectorには午前9時40分ごろから約500件の不具合報告が寄せられ、そのほとんどはウェブサイトではなくアプリに関するものでした。通知が届いてから30分間で、同社の株価は約5%下落しています。
Huntressのセキュリティオペレーション担当シニアマネージャー、Dray Agha氏は次のように述べています。「Snowflakeは大規模なクラウドデータベースで、小売業者は通常、機密性の高い顧客情報を保管しています。犯罪者が主張どおりにアクセスしていたのなら、深刻な懸念です。今回のプッシュ通知からは、攻撃者がASOSのモバイルアプリを制御するシステムにも侵入したことがうかがえます。これは明白な公開恐喝です。消費者の端末に直接身代金要求を送りつけるのは攻撃的な恐喝手法で、企業に早期の交渉を迫る狙いがあります」
同僚で、HuntressのEMEA担当vCISO兼サイバーセキュリティアドバイザー、Muhammad Yahya Patel氏は、配信方法そのものが情報窃取に劣らず大きな打撃になり得ると指摘します。「攻撃者はASOSから盗んだだけではありません。ASOS自身の『声』を使って、顧客にそれを知らせたのです。これは単なるデータ侵害ではありません。運用上の統制を完全に失った状態であり、それだけでも風評被害は甚大です」
事実が判明する前に市場が反応
Check Pointの英国・アイルランド担当エンタープライズ責任者、Charlotte Wilson氏は次のように述べています。「事実であれば、きわめて深刻な攻撃です。ハッカーはASOS自身のアプリを身代金要求メッセージに仕立てるという、非常に大胆な手口を使ったようです。報道が出てから数分でASOSの株価が5%近く下落したことは、サイバーセキュリティが今や企業の業績や評判と切り離せないことを物語っています。同社が何が起きたかを公式に把握する前から、投資家はすでに想定される影響を織り込み始めていました」
Wilson氏は続けます。「何百万人もの人々がスマートフォンのアプリからの通知を信頼しています。企業から直接届くはずのものだからです。攻撃者がその信頼関係を乗っ取り、顧客に直接脅迫を送れた可能性があるという事実は、サイバーインシデントがサーバールームから一面記事へ、さらには企業の時価総額へと、いかに素早く波及し得るかを示しています。Snowflakeへの言及は、当然ながら顧客データへの懸念を呼びます。ただ、ASOSが事実を確認するまでは、実際に何にアクセスされたのかを憶測するのは慎むべきです。現時点の優先事項は、侵入の封じ込め、侵害されたシステムとデータの正確な特定、そして継続的なアクセス経路の遮断です」
2024年のSnowflake攻撃キャンペーンを想起させる
Snowflakeの名前が出たことで、2024年にこのクラウドデータプラットフォームの顧客を狙った一連の攻撃が思い起こされます。このときは窃取された認証情報で企業アカウントに侵入し、盗んだデータを使って被害者を恐喝していました。
Forescoutのリサーチ担当VP、Daniel dos Santos氏は次のように述べています。「Snowflakeは、多くの組織が利用するデータ分析・AIプラットフォームです。2024年には、ShinyHuntersが160を超える組織のSnowflakeインスタンスに侵入し、機密データを盗んで恐喝に使いました。初期アクセスには、インフォスティーラーで入手した認証情報が使われました。今回の侵害も同様の可能性がありますが、初期アクセスの手法は確認されていません」
同氏はこう続けます。「Snowflakeは2026年に、自社製品の脆弱性を20件以上公表しています。9月には重大度が高いとされるものが3件ありました。ただし、いずれも攻撃者に悪用された事例は確認されていません」
ASOSは最近もアカウントセキュリティの問題に対応しています。8月には米国事業が、7月下旬に不審なアクティビティを検知したうえで、社外で入手されたログイン認証情報を使ってアカウントにアクセスされたと顧客に通知しました。現時点で、この2件が関連していることを示す兆候はありません。
注目を狙う正体不明のグループ
通知に記載されたTelegramリンクの先は「Xuanye Gateway」を名乗るチャンネルで、メッセージが送信されるわずか数時間前に作成されたとみられます。
dos Santos氏は次のように話します。「攻撃者が示したのは、本日作成されたTelegramチャンネルへのリンクで、すでに150人以上の登録者がいます。そのチャンネルは、260人以上が参加するグループチャットにつながっています。『Xuanye』は既知の攻撃グループではありませんが、名前は中国語由来です。中国語を話す攻撃者である可能性もあれば、単なる偽旗工作の可能性もあります」
Forescoutのシニアセキュリティリサーチャー、Michele Campobasso氏は、ASOSがこのグループの最後の標的とは限らないと警告します。「追加情報が一切なく、グループの紹介もごく短いことから、攻撃者はさらに多くの攻撃を主張するつもりだと考えられます。監視しておく価値があるでしょう。この攻撃は技術的には複雑ではない可能性がありますが、多くの人の目に触れ、メディアの関心を集めます。攻撃者はその注目を利用して、同様の攻撃を続ける可能性があります」
CyberSmartのCEO兼共同創業者、Jamie Akhtar氏は、インシデントの全容は攻撃者がどこまで侵入したかによると述べています。「考えられる可能性の一つは、攻撃者が顧客向け通知の送信に使うシステムにアクセスし、ASOSに圧力をかけるために恐喝メッセージを一斉送信したというものです。ただし、アプリの通知だけでなくASOSのシステムにさらに深く侵入されていれば、ASOS自身、顧客、サードパーティ企業にとって深刻な影響が出かねません」
同氏はこう付け加えました。「攻撃者がASOSのアプリ経由でこの通知を送ったのだとすれば、異例で非常に公然とした圧力のかけ方です。顧客が普段信頼している経路を通じて、恐喝の脅しを直接届けたことになります」
買い物客へのフィッシング警告
セキュリティ専門家は、通知内のリンクをクリックしないよう呼びかけるとともに、その後に続く詐欺にも注意するよう促しています。Akhtar氏は次のように述べています。「顧客にとって当面の影響は、不確実性と不安です。ウェブサイトの不具合も報告されています。個人情報にアクセスされていた場合、より巧妙なフィッシングや詐欺に悪用される恐れがあります。通知内のリンクはクリックせず、ASOSの公式ウェブサイトで直接最新情報を確認してください」
Agha氏も同様の警告を発しています。「データ侵害が公式に確認されるまでの間、標的型フィッシングに十分注意するよう、買い物客の皆さまに強くお勧めします」
Wilson氏は次のように述べています。「顧客にとって最大のリスクは、むしろこれから起きることかもしれません。犯罪者は、人々がASOSのハッキングについて情報を探すと知っています。その混乱を突く試みが出てくると予想されます。ASOSアカウントが侵害されたと称するメールやテキスト、メッセージには、強い警戒が必要です。返金をうたうものや、リンク経由でのパスワード再設定を求めるものも同様です。送られてきたリンクをたどらず、ASOSのアプリやウェブサイトに直接アクセスしてください」
KnowBe4のリードCISOアドバイザー、Javvad Malik氏は次のように述べています。「現時点では詳細がほとんどありませんが、一つだけはっきりしています。信頼している経路から脅迫メッセージが届けば、誰でも動揺します。不安や不確実性から、のちに自分に不利益をもたらす判断をしてしまう人も出かねません」
同氏は、会話の主導権を取り戻す責任は今やASOSにあると付け加えました。「ASOSは、検証済みのチャネルを通じて明確かつ適切に情報を伝える必要があります。判明していることと不明なことを説明し、具体的で実践的な手順を示すべきです。人々が犯罪者に接触しないことが極めて重要です」
すべての企業にとっての教訓
Akhtar氏は、今回のインシデントを機に、組織はサードパーティのアクセスを厳しく見直すべきだと述べています。「企業にとって、サプライヤーのアカウントや認証情報が侵害されれば、情報の漏えいやサービスの中断につながりかねません。誰が自社のデータにアクセスできるのかを把握し、そのアクセスを制限し、サプライヤーのセキュリティ体制を確認したうえで、インシデント発生時の対応を取り決めておく必要があります。サービスを外部委託しても、顧客を守る責任がなくなるわけではありません」
Wilson氏は次のように締めくくりました。「この件を見守るすべての企業にとって、厳しい教訓があります。サイバー攻撃はもはやIT部門の中にとどまりません。顧客、評判、株主価値に、ほぼ同時に打撃を与え得ます。今回は、顧客が企業自身より先に、攻撃者を名乗る側から連絡を受けたようです。組織は、攻撃者が情報発信の主導権を奪う事態に備えなければなりません。犯罪者が自社のシステムを通じて顧客に語りかけられるようになれば、事業への影響はほぼ即座に始まり得るからです」