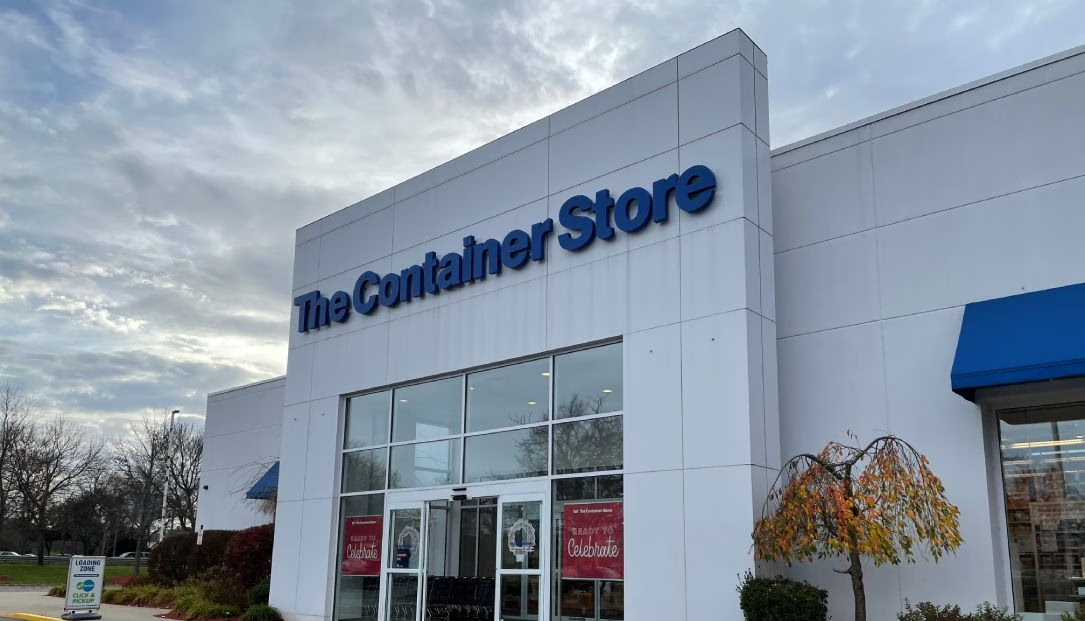
The Container Storeは金曜日、サイバー攻撃を受けて停止していたオンライン注文システムの復旧を進めていると明らかにしました。この攻撃では、店舗での決済処理にも制限が生じていました。
親会社のNeighborhood Intelligenceは声明で、The Container Storeが「先週末に発生したサイバーセキュリティインシデントを受け、ウェブサイトとシステムを復旧した」と述べました。Neighborhood Intelligenceは、Bed Bath & Beyondが社名を変更した企業で、7月にThe Container Storeを1億5,000万ドルで買収しています。
声明によると、店舗は週を通じて営業を続けましたが、「代替の決済処理手順」を使う必要がありました。テキサス州で創業した同社は、全米に約100店舗を展開しています。
Neighborhood Intelligenceは、今回のインシデントはThe Container Storeのみに影響し、Bed Bath & Beyond、Overstock、buybuy BABY、Kirkland’sなど他のブランドには影響していないと説明しています。同社は今月初め、第3四半期の売上高が5億900万ドルだったと報告しており、増収は主にThe Container Storeの買収によるものです。
同社は、インシデントの封じ込めと影響を受けたシステムの復旧のため、サイバーセキュリティの専門家を雇ったとしています。現時点では、ハッカーが顧客の金融データを盗んだ形跡はないとしています。一方で、サイバー犯罪グループn0nの主張には言及していません。n0nは今月初め、自らのリークサイトに同社を掲載していました。
n0nは9月に登場したサイバー犯罪グループで、セキュリティ専門家によれば、ランサムウェアとデータ恐喝を専門としています。同グループは100を超える組織を攻撃し、数億ドル規模の身代金を要求してきました。
SOCradarによると、同グループは当初、被害者に交渉用ポータルへアクセスするだけで10%の手数料を支払わせていました。現在は、盗んだ情報のサンプルを確認する前に、身代金の全額を支払うよう要求しています。
Recorded Futureのランサムウェア専門家であるAllan Liska氏は、同グループが9月下旬にデータリークサイトを立ち上げ、10月下旬にはロシア語圏のサイバー犯罪フォーラム「RehubcomPro Forum」でアフィリエイトの勧誘を試みたと述べました。
Liska氏によると、同グループの投稿には、アフィリエイトは年間売上高が1,000万ドルを超える企業のみを標的とするよう指示され、独立国家共同体(CIS)加盟国の組織への攻撃は禁止されていたと書かれていました。なお、The RecordはRecorded Futureの独立部門です。
サイバーセキュリティ企業のLevelBlueは、同グループが主に医療・製薬分野を標的にしてきたものの、最近は金融サービス企業や小売企業から大量のデータを入手したと主張していると指摘しました。
LevelBlueによると、同グループはAIコーディングエージェントや有料のAIサービスを使って攻撃スクリプトを作成・デバッグし、短期間で活動規模を拡大していました。
翻訳元: https://therecord.media/container-store-restores-systems-cyberattack