cyber-crime
金融情報は含まれないが、悪用できる手がかりは多数
金融大手のVisaとMastercardから盗んだと主張するデータ窃取・恐喝グループが流出させた顧客情報には、カード番号、パスワード、自宅住所は含まれていません。
Visa、Mastercard、JPMorgan Chaseの3社は木曜日、顧客情報が関係する可能性のあるサードパーティでの情報漏えいを調査中であることを、The Registerに対して認めました。
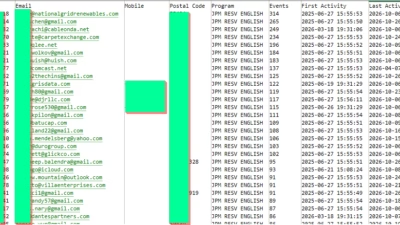
ランサムウェア・恐喝グループの「n0n」は3社すべての件に関与したと主張し、木曜日に盗んだファイルのサンプルを公開しました。データ窃取グループは通常、正式な恐喝の期限に先立って、侵害したデータの一部を流出させます。被害企業への圧力を強め、身代金の支払いを促す狙いがあります。
脅威インテリジェンス企業のSOCRadarは、9月の登場以来n0nを追跡しています。同社の研究者は、n0nが公開したVisaとMastercardのアーカイブに含まれる全14ファイルを解析しました。その結果、銀行の顧客に関する金融情報は含まれていないと、本誌に説明しています。
SOCRadarの最高情報セキュリティ責任者(CISO)であるEnsar Seker氏は、The Registerに次のように語りました。「カード番号、有効期限、CVV、パスワード、生年月日、自宅住所は、どのファイルからも見つかりませんでした。カード番号は影響を受けていないというVisaの声明は、当社のスキャン結果と一致します」
Mastercardはこれまで、盗まれたデータには特典プログラムに加入する一部のカード会員の「限られた数のメールアドレス(決済情報ではない)」が含まれていたと説明していました。
SOCRadarの分析によると、流出したファイルには携帯電話番号、銀行識別番号(BIN)のプレフィックス、日付付きの航空券・ホテル・レストランの予約情報が含まれています。犯罪者が顧客の銀行口座から資金を引き出したり、クレジットカードで高額の請求を積み上げたりできるカード番号や口座番号は含まれません。それでもSeker氏は、メールや音声通話によるフィッシングなどのソーシャルエンジニアリング攻撃では、「詐欺師がコンシェルジュデスクや銀行になりすますために必要なのは、まさにこうした情報です」と指摘します。
公開されたファイルは、n0nが盗んだと主張するデータのわずか約0.4%にすぎない点にも注意が必要です。n0nの主張する窃取量は約4.3GB、マーケティングイベント190万件に上ります。Seker氏は「したがって、さらなる公開もあり得ます」と述べています。
さらに、2つのデータセットは同じ上流プロバイダーに由来するとみられます。Seker氏によると、どちらも27列の予約データ形式、プレースホルダーのテキスト、CRM IDの形式が共通しています。それぞれの最新レコードは、10月26日の時刻で69秒しか離れていません。
「これは、1つのプロバイダーのプラットフォーム上で運営されている2つのカードプログラムのように見えます。マーケティング・レポート用のデータストアから、一括でコピーされたパターンです」と同氏は語ります。
顧客データはすでに外部へ
SOCRadarは、n0nが公開したと主張するChaseの顧客データについては、まだ分析していません。
金融3社はいずれも、侵害の原因をサードパーティプロバイダーに帰しています。盗まれたファイルにはベンダー名を示すものはありませんが、時期はQuboleのサプライチェーン攻撃キャンペーンと一致します。このキャンペーンは今月初め、Wizが、GoogleのMandiantのインシデント対応チーム、AIデータセキュリティ企業のSentraと協力して公表しました。
脅威ハンターによると、この攻撃は10月14日に始まりました。攻撃者は、QuboleのAWSアカウントに紐づく侵害済みのIAM(ID・アクセス管理)認証情報を使い、下流の数十社の顧客環境に侵入しました。そしてS3バケットから、シークレットなどの機密データを盗み出しました。
n0nはこの攻撃も自らの犯行だと主張しています。Seker氏は「時期はQuboleのサプライチェーン攻撃キャンペーンと一致します」としたうえで、これは確定した事実ではなく、あくまで同社の見立てだと付け加えました。「この見立てが正しければ、Quboleは侵入経路にすぎず、データの保有者ではないことになります。ファイルからは、各ブランドの背後にコンシェルジュサービスの運営会社がいるとうかがえます」
Quboleの親会社であるIderaは、The Registerの問い合わせに回答しませんでした。金融機関も、どのプロバイダーが侵害されたのか、また顧客データの流出経路がQuboleだったのかという本誌の質問への回答を拒否しました。®