JPモルガン・チェース、Visa、Mastercardの3社は、恐喝グループ「N0n」が自社の顧客データを盗んだと主張したことを受け、外部サービスプロバイダーが関与するインシデントが起きていたことを明らかにしました。
JPモルガンは木曜日、Xへの投稿で、同行にサービスを提供する一部の企業がサイバー攻撃を受けたと発表しました。
同行は次のように説明しています。「これまでの調査から、攻撃者はこれらのベンダーが保有する一部のマーケティングデータにアクセスしたと考えています。データには、一部の顧客の氏名とメールアドレスが含まれる可能性があります。当行のサービスに支障は出ていません」(同行の投稿より)
同行は、必要に応じて影響を受けた顧客に連絡し、無料のクレジットモニタリングを提供する方針です。また、今週初めに一部の顧客が経験した不具合とは無関係だとしています。
Visaは報道機関への声明で、N0nの主張は「アジア太平洋地域のサードパーティサービスプロバイダーが関与するインシデントに関連したもの」だと述べました。この決済大手は、自社のシステムやカード番号などの決済データに影響はなかったとしています。
Mastercardはロイターに対する声明で、最近になって「サードパーティプロバイダーでインシデントが発生し、特定の特典プログラムに加入している一部のカード会員について、限られた数のメールアドレス(決済情報ではありません)が流出した」ことを把握したと説明しました。
Mastercardは、同社の決済ネットワークに影響はなく、カード会員は引き続きカードを利用できるとしています。
ロイターによると、N0nは11月16日、JPモルガンに関連するエンゲージメントデータを入手したと主張しました。その内容は「数万件の異なるカード会員メールアドレスに対する、数十万件のキャンペーン上のやり取り」にわたるといいます。N0nは同じ日、VisaとMastercardについても同様の主張をしていました。
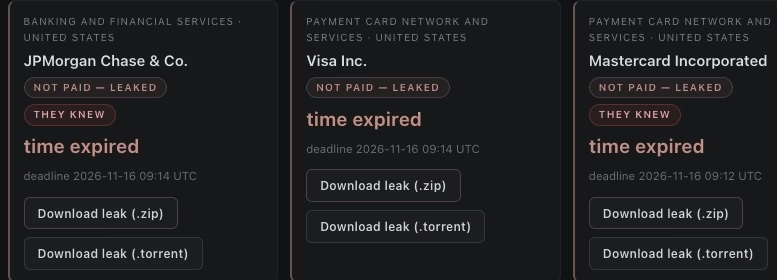
SecurityWeekはN0nのリークサイトを確認しました。サイトでは3社とも身代金を支払っていない状態として表示され、盗まれたとされるデータがダウンロード可能な形で公開されています。
ロイターがJPモルガン関連のデータを調べたところ、1万6,000件を超える顧客のメールアドレスが見つかりました。一部には電話番号や郵便番号が添えられていました。このほか、同行の従業員のものとみられる124件のメールアドレスも含まれていました。
ロイターによると、Visa関連のファイルには、顧客のものとされる数千件のメールアドレスや電話番号、マーケティングキャンペーンの記録が含まれています。大半はアジア太平洋地域の市場に関するものです。
3社とも、影響を受けたプロバイダーの名前や、影響を受けた顧客の数は明らかにしていません。
N0nは9月に登場したグループで、現在、リークサイトに約200件の被害者とされる組織を掲載しています。
翻訳元: https://www.securityweek.com/jpmorgan-visa-mastercard-cite-third-party-incidents-amid-data-leak/