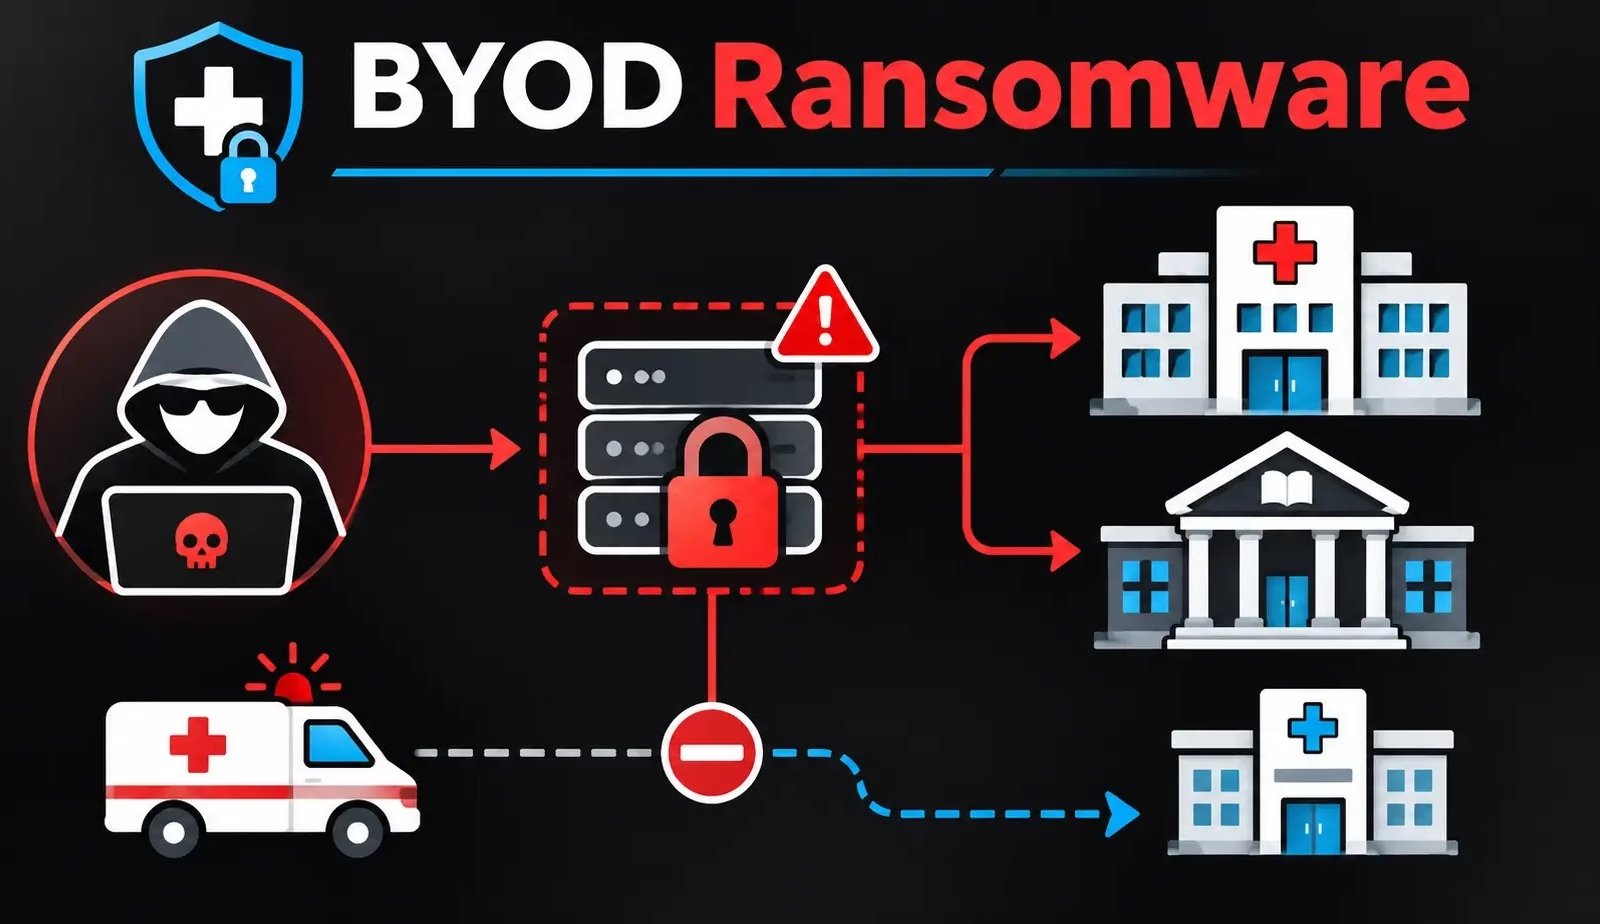
2026年10月26日、ニューメキシコ大学健康科学センター(UNM Health Sciences Center)がサイバー攻撃を受け、救急車が近隣の病院へ迂回を余儀なくされました。同センターは州内唯一のレベルI外傷センターであり、医療提供に支障が生じました。
「BYOD」を名乗るランサムウェアグループが犯行を主張しました。同グループはその後、ミシガン州立大学とヴァンダービルト大学への攻撃も主張しています。両校はサイバーセキュリティインシデントの発生を認めましたが、調査結果はグループの主張の全容を裏付けるものではありませんでした。
UNM Healthは、新規入院の受け入れを一時的に制限し、外来手術と外来診療を中止しました。健康科学系4学部の授業も休講となりました。
BYODは、同大学のActive Directory環境、クラウドIDサービスの Microsoft Entra、2つのOracleデータベースを含む3万6,000台のシステムを侵害したと主張しました。
UNMによると、調査の結果、攻撃は一部のエンドユーザー端末に影響したものの、中核システムやサーバーには及んでいませんでした。重要な電子システムは翌日にオンラインへ復旧し、救急車の受け入れも通常どおりに戻りました。
BYODは、業務停止の後に医療機関向けの無償の復号鍵を提示しました。一方で、窃取したと主張するデータは手元に残すとしています。この提案からは、どのシステムが暗号化されたのか、あるいは暗号化されたシステムが実際にあったのか、また攻撃者がどのような情報を入手したのかは明らかになっていません。
ミシガン州立大学は10月上旬、認証情報が侵害された可能性があるとして調査を行い、大学アカウントの保有者にパスワードの再設定を求めました。
約1カ月後、BYODは現役および元学生130万人の個人情報を窃取したと主張しました。これに対しミシガン州立大学は、攻撃者が中央のActive Directoryを侵害したり、その他の大学データにアクセス、改ざん、窃取したりした形跡は確認されていないとしています。
ヴァンダービルト大学は11月9日、学生・教職員に対し、大学の端末をシャットダウンし、 キャンパスWi-Fiから切断するよう通知しました。コンピューターが侵害を告げる音声メッセージを流す様子を収めた動画が公開されたほか、報じられた脅迫文には、さらなる業務妨害を示唆する内容が書かれていたとされています。
BYODは、データベースを暗号化し、研究データと100万件を超える社会保障番号を窃取したと主張しました。ヴァンダービルト大学はインシデントを認めましたが、攻撃が報じられた時点では、同グループの関与、暗号化、データ窃取について公式に確認していませんでした。
これらのインシデントは、IDシステムが調査すべき領域であることを示していますが、すべての被害組織への侵入経路だと実証されたわけではありません。ミシガン州立大学は、認証情報が侵害された可能性を報告しています。
ヴァンダービルト大学は、身に覚えのないログイン承認リクエストや、クラウドストレージ上のファイル・権限の不審な変更について、利用者に注意を呼びかけました。
こうした警告は有用な手がかりですが、攻撃者が大学のIDシステムを掌握したことを裏付けるものではありません。公開されている報告では、悪用されたソフトウェアの脆弱性は特定されていないと、trendaisecurityは指摘しています。
セキュリティチームは、不審な管理者のサインイン、新規の特権アカウント、ログイン承認プロンプトの連続発生、ファイルの一括ダウンロードなどを確認するとよいでしょう。
アカウント侵害が疑われる場合は、パスワードの再設定だけで終わらせず、封じ込め以前にそのアカウントがどのリソースにアクセスしていたかも調査する必要があります。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームで試す
翻訳元: https://cyberpress.org/byod-ransomware-diverts-ambulances/