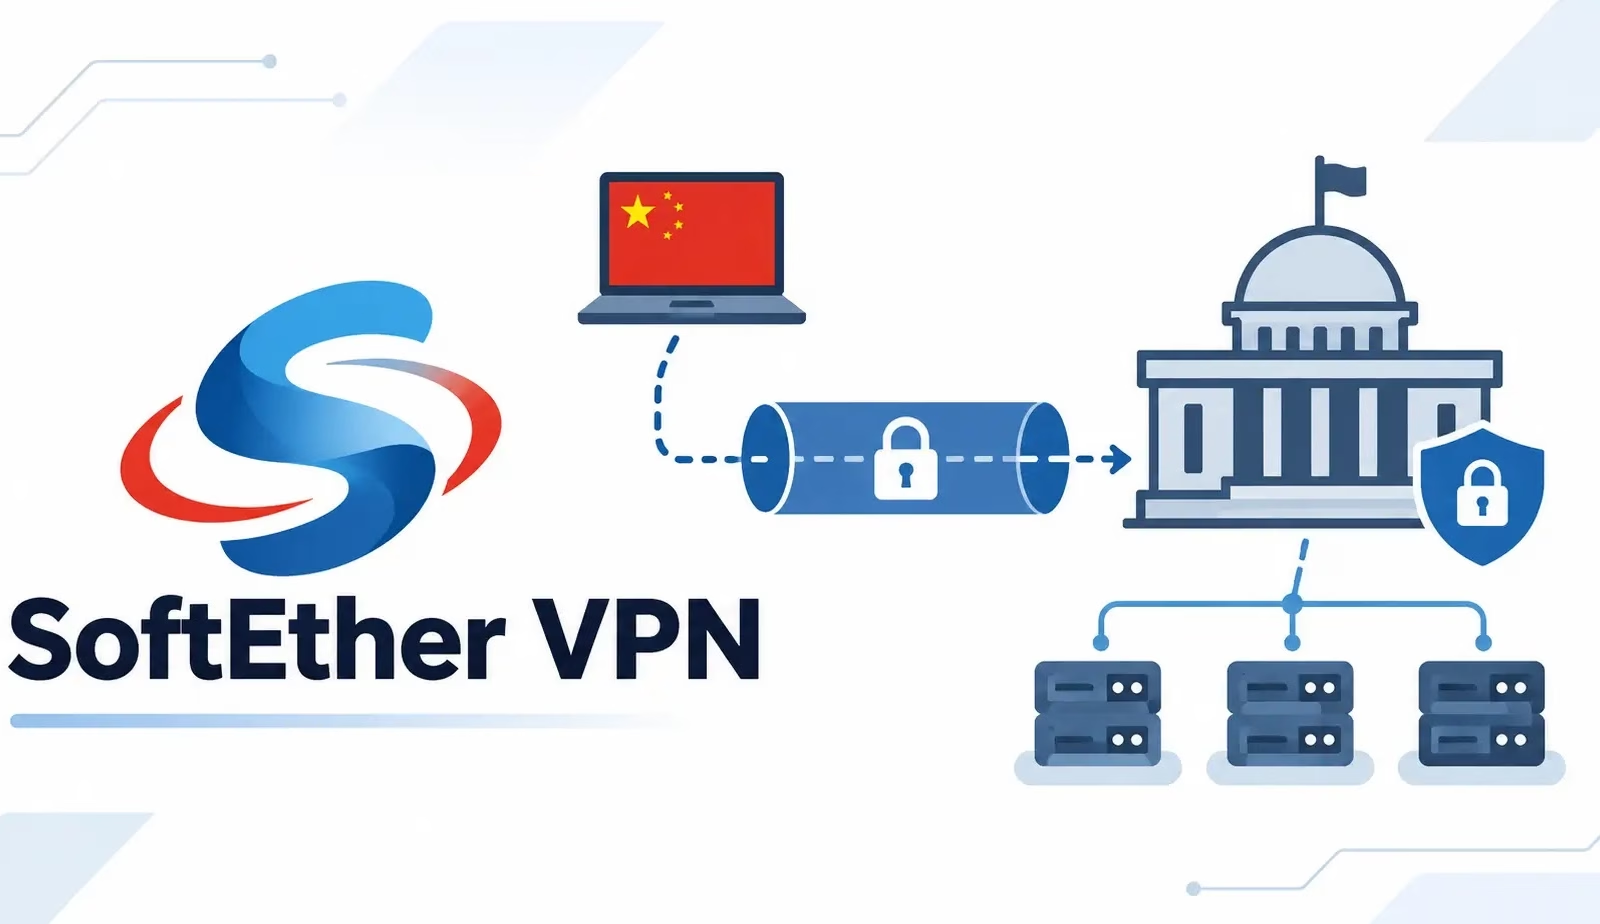
オープンソースのSoftEther VPN Bridgeの改変版が、政府機関を標的にすることで知られる中国系ハッキンググループ「Webworm」によって使われていることが明らかになりました。
内部的に「NtMonitor VPN」と呼ばれるこのツールは、ネットワーク監視ソフトウェアを装いながら、侵害したローカルネットワークをリモートのネットワークに接続する機能を維持しています。Rapid7は11月19日付のレポートで、このツールをWebwormによるものと中程度の確度で結論づけました。
この改変版ブリッジは、侵害後もアクセスを維持する目的で設計されています。Rapid7は、Windowsホスト上でコマンドを実行するための追加機能は確認していません。また、攻撃者が最初にどのように侵入したのかはレポートでは特定されておらず、新たな被害組織も明らかにされていません。
リスクとなるのはブリッジそのものです。1台の侵害されたマシンが、同じネットワーク上の他のシステムへ到達する経路を攻撃者に与えかねません。
研究者らが調べたのは、SoftEther VPN Bridge バージョン4.44、ビルド9807をベースにした64ビットのWindows実行ファイルです。このファイルは自らをnetcapa.exeと名乗り、製品名として「Network Monitor Software」と表示します。
ただし、偽装は不完全です。実行ファイルは起動時に依然としてSEVPNBRIDGEというサービス名を使っており、Windowsレジストリのパスにも、SoftEther Projectを示す記述がいくつか残っています。
このカスタムビルドでは、識別されやすいネットワーク上の特徴が変更されています。リソースアーカイブは実行ファイルの外ではなく内部に格納され、標準のSoftEtherでは平文で保存される設定も暗号化されます。
設定ファイルの名前はsetting.confで、Rapid7が説明した暗号化ファイルはRCENで始まります。こうした変更により、標準的なSoftEtherのファイルや通信に基づく検知は、信頼性が下がります。
Rapid7が分析した時点で、VirusTotal上で公開サンプルを検知していたウイルス対策ベンダーは1社だけでした。Rapid7が調べた設定はいずれも、リモートネットワークとローカルネットワークを接続するものでした。
テストとは思えないケースでは、接続先のリモートアドレスはThe Constant Companyが運用するインフラに属していました。同社の子会社であるVultrは、過去にWebwormとの関連が指摘されています。
この重複に加え、同グループが以前にもSoftEtherを使用していたことは、帰属判断を裏づける材料になりますが、証明するものではありません。ESETは、2025年にWebwormがベルギー、イタリア、セルビア、ポーランドの政府機関を標的にしていたことを報告しています。
Rapid7は、侵害指標(IoC)とYARAルールを公開しました。YARAルールは、既知のパターンと照合することで、セキュリティチームが不審なファイルを特定するのに役立ちます。
すでに暗号化されたWeb通信を検査している環境では、Rapid7は/update/picture.cgiへのPOSTリクエストに注目するよう推奨しています。具体的には、JPEGを送信すると称しながら、実際にはPNGファイルのシグネチャで始まるものです。
この不一致は今回の亜種を見つける有力な手がかりですが、今後のビルドにも通用する確実なシグネチャではありません。防御側は、新たにインストールされたWindowsサービス、ファイアウォールルールの変更、継続的な外向き接続を、承認済みのVPNソフトウェアの一覧と照合する必要があります。
ネットワークを監視すると称しながら、承認されていない外部ホストへ長時間の接続を確立するサービスは、調査に値します。VPNブリッジを動かす理由のないマシンであれば、なおさらです。
ANY.RUNを利用して脅威調査を効率化し、手作業を削減している16,000以上のSOCチームに加わりませんか。チームで試してみる
翻訳元: https://cyberpress.org/china-linked-hackers-exploit-softether/