米セキュリティ企業のF5は、BIG-IPの5件の脆弱性についてパッチを適用するよう顧客に呼びかけました。攻撃者はこれらの脆弱性を悪用し、サービス拒否(DoS)を引き起こしたり、リモートでコードを実行したりする可能性があります。
問題の脆弱性は、CVE-2026-121805、CVE-2026-120292、CVE-2026-120285、CVE-2026-116953、CVE-2026-123637として追跡されています。いずれもスタックベースのバッファオーバーフローで、同社の集中アクセス管理プロキシ製品「BIG-IP Access Policy Manager(APM)」と、プログラマブルなスクリプト機能「BIG-IP iRules」に影響します。
5件とも重大(クリティカル)に分類されています。認証されていない攻撃者が悪用すると、脆弱な構成のシステムでTraffic Management Microkernel(TMM)を強制終了させたり、任意のコードをリモートで実行したりできます。
F5は、重要度が高(ハイ)とされるBIG-IP APMのSAML関連の脆弱性(CVE-2026-126822)についても、エンジニアリングホットフィックスを公開しました。この脆弱性は整数アンダーフロー(ラップまたはラップアラウンド)の弱点に起因し、リモートの未認証の攻撃者がサービス拒否(DoS)攻撃に悪用できます。
F5は「TMMプロセスが再起動する間、トラフィックが中断されます。この脆弱性により、リモートの未認証の攻撃者がBIG-IPシステムにDoSを引き起こし、RCEを実行する可能性もあります」と説明しています。さらに「コントロールプレーンは露出しておらず、影響を受けるのはデータプレーンのみです」としています。
F5によると、これらの脆弱性に対する緩和策はありません。同社は、水曜日に公開した定例外のホットフィックスを適用し、脆弱なデバイスを修正するようセキュリティチームに促しています。
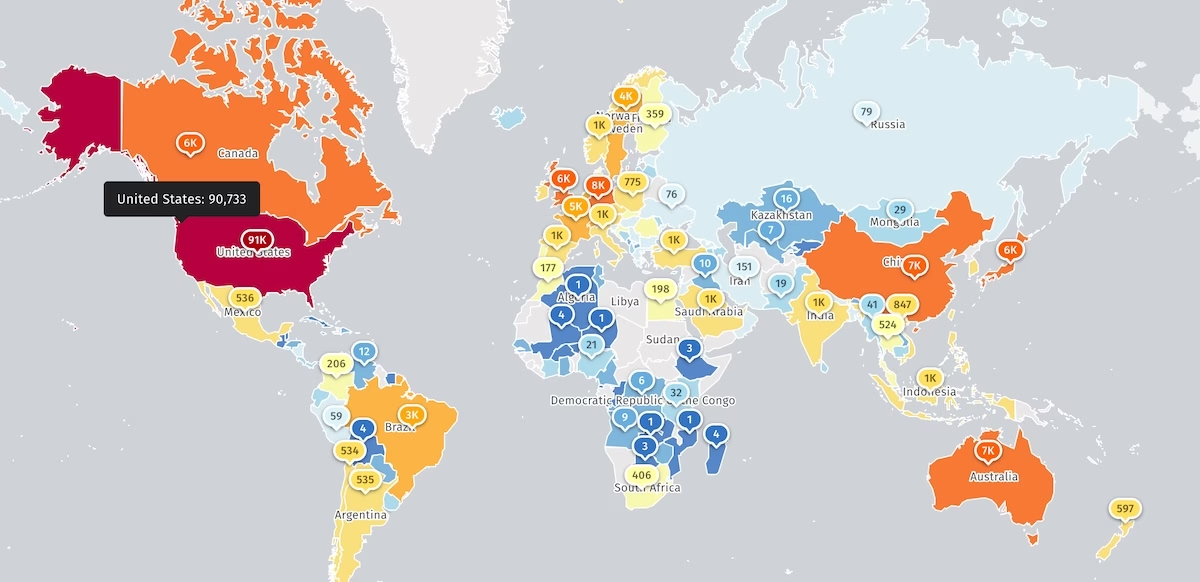
インターネット上の脅威を監視する団体Shadowserverは現在、17万7,000台を超えるBIG-IPインスタンスと、BIG-IP APMのフィンガープリントを持つ1万4,600件超のIPアドレスがオンラインに公開されていることを確認しています。ただし、このうちハニーポットの数や、すでにパッチが適用された数は分かっていません。
F5はこれらの脆弱性が攻撃に悪用されているとは示していません。しかし、サイバー犯罪グループや国家支援の攻撃グループは、これまでもF5の脆弱性を実際の攻撃で繰り返し悪用してきました。管理者はできるだけ早く、システムを最新バージョンにアップグレードすべきです。
近年、攻撃者はF5のセキュリティ上の欠陥を突き、世界中の被害者に対して、企業ネットワークへの侵入、内部サーバーのマッピング、デバイスの乗っ取り、データ破壊型マルウェアの展開、機密ファイルの窃取などを行ってきました。
米国のサイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、2021年11月以降、F5の7件の脆弱性が実際に悪用されていると指摘しています。このうち4件は、ランサムウェアグループにも使われました。
直近では9月にも、F5はBIG-IP APMの重大な脆弱性(CVE-2026-94127)を修正しました。この脆弱性は、ゼロデイのリモートコード実行攻撃で実際に悪用されています。
1年前には、F5が公表したとおり、国家の支援を受けたハッカーが2025年8月に同社のシステムに侵入し、ソースコードと未公開のBIG-IPの脆弱性に関する情報を盗み出しました。
F5はFortune 500に入るテクノロジー企業で、サイバーセキュリティやアプリケーションデリバリーネットワーキング(ADN)などのサービスを2万3,000社を超える顧客に提供しています。顧客にはFortune Global 500の80%、Fortune 50のうち48社が含まれます。