F5は、世界で最も広く使われているオープンソースのWebサーバー「NGINX」に存在する5件の重大な脆弱性を修正しました。これらの脆弱性は、特定の条件下でリモートコード実行を許す恐れがあります。
Xintの研究者らは、これらの脆弱性を「NGINX2Root」と名付けました。うち2件(CVE-2026-123633とCVE-2026-123007)は、Rapid7、Wiz、Ikotas Labs、Palo Alto Networks、Metnirの研究者らも独自に発見し、報告しています。
いずれの脆弱性についても、悪用が確認された証拠はありません。11月19日時点で、CISAの悪用が確認された脆弱性(KEV)カタログにも登録されていません。ただし、CVE-2026-123007については、概念実証(PoC)コードがすでに公開されています。
NGINX2Rootの脆弱性
NGINXはWebサーバーですが、リバースプロキシ、ロードバランサー、メールプロキシ、静的ファイルサーバー、HTTPキャッシュとしても使われています。
NGINX2Rootの脆弱性は次のとおりです。
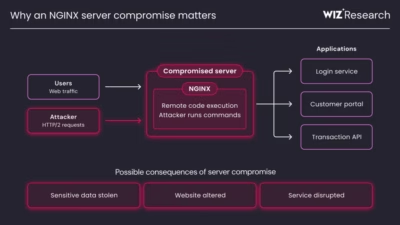
- CVE-2026-123007(通称「NGINX2Shell」):HTTP/2フロー制御における整数アンダーフロー。ヒープ上で範囲外の読み書きが発生し、NGINXのワーカープロセスのクラッシュにつながるほか、リモートコード実行を許す可能性もある
- CVE-2026-123633:HTTP/2の使用時にリクエストがアップストリームサーバーへ転送される場合に到達可能な、use-after-free(解放後使用)
- CVE-2026-123634:NGINXのDNSリゾルバーにおけるuse-after-free。細工したHTTPリクエストで悪用できるのは、サーバーがresolver、リクエスト由来のproxy_pass、mirror(mirror_request_body offを指定)の各ディレクティブを併用している場合に限られる
- CVE-2026-121810:HTTP/3リクエストの実行中にQUIC接続を閉じることで発生するuse-after-free
- CVE-2026-113425:メールプロキシのauth_http経路におけるuse-after-free
アドレス空間配置のランダム化(ASLR)が無効になっている場合、あるいは回避された場合、5件のいずれもNGINXワーカープロセスの権限でリモートコード実行を許す可能性があります。
そこからroot権限を奪うには、6件目の脆弱性が必要になります。Xintはこれも発見しました。Linuxカーネルの SCTPコードに存在するuse-after-freeで、ダブルフリーに発展する可能性があります。研究者らはこれを利用してクラウドホストのroot権限を取得したほか、Dockerコンテナからホストのrootシェルも奪取しました(このLinuxカーネルの脆弱性には、11月18日時点でCVEが割り当てられておらず、パッチも未公開です)。
XintとWizは、5件の脆弱性すべてについてPoCエクスプロイトを作成しましたが、まだ公開していません。
Rapid7のStephen Fewer氏は、CVE-2026-123007に関する技術分析とPoCエクスプロイトを公開しています。
Tenableの研究者らは、次のように指摘しています。「Rapid7はこのエクスプロイトに制約が多いと説明しています。x86-64ビルド固有のglibcのメモリコピールーチンに依存し、約128ギガバイトのHTTP/2トラフィックを必要とします。さらに、サーバーの応答からヒープアドレスを回復してASLRを突破しなければなりません。コードの実行が到達するのは、NGINXのワーカープロセスです」
研究者らはさらに、次のように付け加えています。「HTTP/2を終端するプロキシの背後にあるサーバーや、NGINXの1時間の接続制限に達する前に必要なデータ量を送れないほど低速な接続に対しては、このエクスプロイトが成功する可能性は低いでしょう」
対策は
緩和策はありますが、修正版へのアップグレードがより望ましい対応です。修正版は、NGINX Open Sourceがバージョン1.30.7と1.31.9、NGINX Plusがバージョン37.0.8.1と37.3.0.1です(F5は同じリリースで、ほかにもNGINXの脆弱性5件を修正しています)。
管理者はアップグレード後にNGINXを再起動する必要があります。設定のリロードでは、実行中の実行ファイルが置き換わらないためです。ディストリビューションのパッケージを使っている場合は、修正がバックポートされているかを確認してください。
NGINXは、NGINX Instance Manager、NGINX Ingress Controller、NGINX Gateway Fabricなど、F5の他製品にも組み込まれています。F5は一部の製品について更新プログラムを公開しており、残りの製品も対応を進めています。
Xintの研究者らは、CVE-2026-123007を悪用した攻撃の可能性を調査する方法についても、手順を公開しています。
SANS Technology Instituteの研究部門ディーンであるJohannes Ullrich氏は、大規模な組織ではエクスプロイトが出回る前にすべてのNGINXインスタンスにパッチを適用しきれない可能性が高いと述べています。そのため、これらの脆弱性への対処にとどまらない対策を考えるべきだとしています。
同氏は、続く「脆弱性の黙示録(vulnocalypse)」に備える一般的な助言として、パッチ適用をできる限り自動化すること、インターネットに公開するシステムの数を減らすこと、各アプリケーションがアクセスできるデータとリソースを制限することを挙げています。
翻訳元: https://www.helpnetsecurity.com/2026/11/19/nginx2root-nginx-vulnerabilities/