
F5とJuniper Networks、重大な脆弱性を修正
F5とJuniper Networksは、両社の製品に存在する数十件の脆弱性に対するパッチを公開しました。この中には、重大度が「クリティカル」のリモートコード実行(RCE)の欠陥も含まれています。 セキュリティおよびアプリケーションデリバリーを手がけるF5は、NGINXの11件のセキュリティ上の欠陥に対する修正を発表
F5とJuniper Networksは、両社の製品に存在する数十件の脆弱性に対するパッチを公開しました。この中には、重大度が「クリティカル」のリモートコード実行(RCE)の欠陥も含まれています。 セキュリティおよびアプリケーションデリバリーを手がけるF5は、NGINXの11件のセキュリティ上の欠陥に対する修正を発表
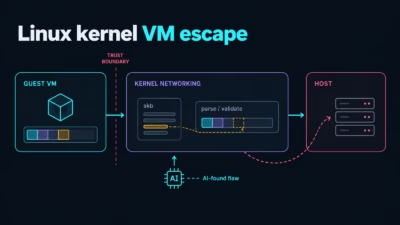
pwn.aiの研究者らは、AI支援型の調査ハーネスを使い、Linuxカーネルのネットワーク機能に存在する重大な欠陥を発見しました。この欠陥は「CVE-2026-99999」として追跡されており、「PwnEscape」という通称が付けられています。 この欠陥を悪用すると、信頼できないゲスト仮想マシン(VM)からホストの
Ciscoはこの脆弱性に対処するソフトウェアアップデートを公開しましたが、回避策は存在しないと警告しています。 Ciscoの「Secure Email Gateway」製品に存在する重大な脆弱性を悪用され、攻撃者に基盤と
リーナス・トーバルズ氏が、Claude Codeを使って、Linuxカーネルの実験的な最適化を開発しました。並行読み取りを遅くするページキャッシュのボトルネックに対処するものです。 noref-filemap-read-with-llmブランチの10月10日付コミットに記録されたこの8本のパッチシリーズは、ノートPC
Linus Torvalds氏は、AnthropicのClaude Codeを使い、Linuxカーネルで長年残っていたページキャッシュのスケーラビリティ上のボトルネックを取り除く実験的なパッチを作成しました。 このパッチシリーズはまだマージされていません。レビュアーからは、すでに競合状態(レースコンディション)が見つ
Adobeは10件の新たなセキュリティアドバイザリを公開し、自社製品で見つかり修正された約140件の脆弱性について、利用者に注意を促しました。 Adobe ColdFusionのアップデートでは32件の脆弱性が修正されました。このうちには、コード実行や権限昇格に悪用され得る深刻なバグも含まれます。 Adobeは、Co
この重大な脆弱性を悪用されると、認証なしの攻撃者がGitLabサーバー上でコードを実行できる恐れがあります。ほかの脆弱性は、パイプラインのセキュリティ、リポジトリへのアクセス、AIエージェントの指示へのインジェクションに関わるものです。
GitLabは2026年10月12日、バージョン19.4.2、19.3.5、19.2.8をリリースし、未認証でリモートコード実行が可能になる重大な脆弱性を含む24件の脆弱性に対処しました。 今回の更新はCommunity Edition(CE)とEnterprise Edition(EE)の両方が対象で、GitLab
同社は顧客に対し、主力製品を最新バージョンへアップグレードするよう呼びかけました。 GitLabは月曜日、攻撃者が影響を受けるサーバー上でリモートコードを実行できる可能性があった脆弱性を修正したと発表しました。 重大度が「クリティカル」とされるこの脆弱性は、CVE-2026-97229として追跡され
脆弱性の話になると、Citrix NetScalerには「メモリ」の問題がつきまとっているようです。 Citrixは3週連続で、NetScaler ADCとNetScaler Gatewayを自社で運用している顧客に向けて
すべての記事を読み込みました