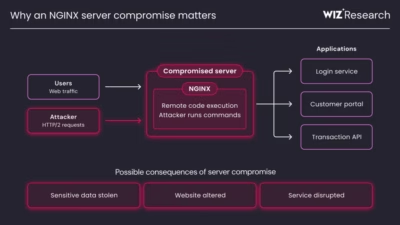
「nginx2root」と名付けられた2件の重大なNGINX脆弱性により、認証不要の攻撃者が、脆弱なWebサーバー上でリモートからコードを実行できます。研究者らは、これらの欠陥をLinuxカーネルのバグと組み合わせ、root権限を奪取できることも実証しました。
HTTP/2に関する2件の脆弱性は、Xint、Wiz、Ikotas Labs、Metnir、Rapid7の各研究者がそれぞれ独自に発見しました。Xintはこのほか、NGINXのリモートコード実行(RCE)の欠陥をさらに3件発見しています。
その後Censysは、5件のうち4件について、ラボでの検証により根本原因となるメモリ破壊の状態を再現しましたが、リモートコード実行には至りませんでした。
「nginx2root」の1件目は、NGINXのワーカー内でメモリを破壊し得るフロー制御のバグ「CVE-2026-123007」です。2015年にリリースされた1.9.5から1.31.8までの全バージョンが影響を受けます。
Wizは、TLSを使ったHTTP/2で通常の静的ファイルを配信するサーバーに対し、認証なしでのリモートコード実行を実証しました。一方Xintは、別のLinuxカーネルの欠陥と連鎖させることで、root権限の奪取を実演しています。
Xintによると、この別の脆弱性はLinuxカーネルのSCTPサブシステムに存在します。これを悪用すると、NGINXのDockerコンテナから脱出し、基盤となるホストのroot権限を取得できるということです。
2件目は「CVE-2026-123633」で、use-after-free(解放後使用)の問題です。NGINXがHTTP/2接続を受け付け、リクエストをバックエンドにプロキシする場合に影響し、1.19.7から1.31.8までの全バージョンが対象となります。
ワーカーの接続スロットが不足すると、アクティブな接続を閉じ、リクエストがまだ使用しているメモリを解放してしまうことがあります。WizはCVE-2026-123633によるリモートコード実行も実証していますが、現時点では概念実証(PoC)のエクスプロイトを公開しない方針です。
研究者らが発見し、F5が修正した残る3件は、CVE-2026-121810、CVE-2026-123634、CVE-2026-113425です。いずれもuse-after-free脆弱性で、それぞれHTTP/3のリバースプロキシ、サブリクエストを伴うDNS名前解決、メールプロキシの認証に影響します。
これらの欠陥は、NGINX Open Sourceの安定版1.30.7とメインライン版1.31.9で修正されました。NGINX Plusのユーザーは、バージョン37.0.8.1または37.3.0.1へ更新する必要があります。
F5の最新のセキュリティアップデートでは、WizやXintのレポートで取り上げられていない脆弱性も5件修正されています。
中でも注目すべきは、深刻度「高」のCVE-2026-118899です。認証不要の攻撃者がTLS 1.3経由でリクエストボディを読み込ませている間にワーカーを無限ループに陥らせ、サービス拒否(DoS)を引き起こせます。
システム管理者には、最新のNGINXリリースへ直ちにアップグレードすることが推奨されます。アップグレードが難しい場合は、一時的にHTTP/2を無効にする方法もあります。ただし、この緩和策で防げるのは「nginx2root」の2件に限られます。
リスクをどう見るか
「nginx2root」が現実にどこまで悪用されやすいかについて、セキュリティ研究者のFlorian Roth氏は、Node2ShellやJava2Shellより深刻であるものの、大半のNGINX環境にとって差し迫った脅威とは言えないとの見方を示しています。
Roth氏はXへの投稿で、これらの欠陥はデフォルトではない構成で悪用可能になると指摘しました。NGINXのバージョン番号だけを根拠に広範な露出を主張するのは誤解を招くと警告しています。
Xintは以前、バージョンを判別できるNGINXホストの98.9%が影響範囲内のソフトウェアを実行していると報告しました。しかし、この数字にはHTTP/2が有効かどうかや、セキュリティ修正がバックポートされているかどうかは反映されていません。
2件のHTTP/2の欠陥が成立するには、パッチ未適用のサーバーで、攻撃者が到達できるリスナーにHTTP/2が有効になっている必要があります。CVE-2026-123633はさらに、NGINXがリクエストをバックエンドへプロキシしている必要があります。
Roth氏はShodanから数百件のNGINX HTTPSエンドポイントを抽出して調べ、約66%がHTTP/2に対応していることを確認しました。ただし、実際に露出しているかどうかを確かめるには、サーバーの設定と、修正がバックポートされているかどうかを調べる必要があります。
Censysのライブ露出トラッカーによると、影響を受けるバージョン番号とHTTP/2対応状況に基づけば、11月19日時点で約880万のNGINXサービスがCVE-2026-123007の影響を受ける可能性があります。
同社は、これまでに露出していた51万1,000以上のサービスがすでにパッチ適用または緩和済みだと報告しています。一方、1億400万のNGINXサービスはバージョンを公開していないため、影響を受けるかどうかの判断が難しい状況です。