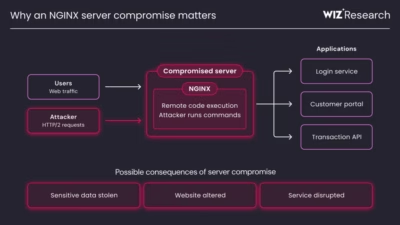
F5のNGINX Open SourceおよびNGINX Plusに存在する5件のメモリ破壊の脆弱性が、「NGINX2Root」と総称されています。これらを悪用されると、インターネットに公開されたWebサーバーで、認証なしにリモートコードを実行される恐れがあります。
F5は2026年11月18日にこれらの脆弱性を公表しました。深刻度評価は、いずれもCVSS v3.1で8.1、CVSS v4.0で9.2です。対象となるCVEは、CVE-2026-123007、CVE-2026-123633、CVE-2026-123634、CVE-2026-121810、CVE-2026-113425の5件です。それぞれが独立した攻撃経路であり、悪用には異なる機能が有効になっている必要があります。
なかでもCVE-2026-123007は、HTTP/2さえ有効であれば悪用できるため、影響範囲が最も広くなっています。フロー制御のアカウンティング処理における、符号なし整数のアンダーフローです。
DATAフレームがキューに残ったままストリームがキャンセルされると、クリーンアップ処理が予約済みのクレジットをh2c->send_windowに戻します。この際、上限である2^31-1を超えないかどうかは確認されません。
その結果、次のWINDOW_UPDATEの範囲チェックで値がラップアラウンドし、nginxはさらなる加算を受け入れてしまいます。7月に公表されたNGINX Streamモジュールのヒープオーバーフローの脆弱性でも、同様の長さの不整合によって、認証前にアロケータの状態が破壊されうることが示されていました。
サイズが過大になったカウンタは符号付きのoff_tにキャストされ、負の長さになります。これにより、バッファのlastポインタがposポインタより前に位置する状態が生じます。
続いてTLSの出力処理が、この負の長さを2^64に近いサイズとしてmemcpy()に渡します。x86-64のglibcでは、アドレスのラップアラウンドにより、後方へのコピーループは1回のパスで終了します。
その結果、クラッシュは起きず、範囲が限定された領域外の読み取りと書き込みが発生します。攻撃者は読み取りを利用してヒープやlibcのポインタを漏えいさせ、ASLRを回避できます。さらに書き込みを利用してリクエストプールのクリーンアップ用コールバックを上書きし、workerの権限でコマンドを実行できます。
残る4件は、それぞれ別のコンポーネントに存在するUse-After-Free(解放後メモリ使用)の脆弱性です。CVE-2026-123633は、workerの接続スロットが不足したときに、アップストリームへプロキシされるHTTP/2接続で発生します。
CVE-2026-123634は、リクエストに由来するproxy_passの宛先とサブリクエストを使うリゾルバに関係します。CVE-2026-121810はHTTP/3(QUIC)のプロキシに、CVE-2026-113425はauth_httpを使うメールプロキシに影響します。
NGINXにおけるメモリプールの悪用は、今回が初めてではありません。今年前半に明らかになったnginx-poolslipのゼロデイ脆弱性がその例です。HTTP/2を無効にしても防げるのはCVE-2026-123007とCVE-2026-123633のみです。残る3件には、設定ごとの個別の緩和策が必要です。
ただし、悪用は容易ではありません。Rapid7が概念実証(PoC)を公開したのは、CVE-2026-123007のみです。このPoCには約128GBのHTTP/2トラフィックが必要で、特定のglibc EVEX/YMM版memcpy実装にも依存します。
Xintは、この脆弱性をLinuxのSCTPカーネルのバグと組み合わせ、ホストのroot権限を奪取しました。SCTPのバグには、まだパッチがありません。この攻撃チェーンはDockerコンテナからの脱出にも成功しています。Wizは、公式の1.31.7および1.31.8ビルドでASLR回避を伴うコード実行を実証しましたが、エクスプロイトは公開していません。
Censysは、11月18日時点で実環境での悪用は確認していないとしています。NGINX2Root脆弱性の技術分析によると、最初に狙われる可能性が最も高いのは、HTTP/2のフロー制御に関する欠陥です。
影響を受ける範囲は広大です。 Censysの集計では、直近のスキャン時点で、HTTP/2が有効な影響対象バージョンのnginxサービスは9,509,099件に上りました。バージョンが判明しているサービスの約90.4%に当たります。さらに108,188,660件のサービスはバージョンを隠しており、判定できません。実際の数はこれより多いとみられます。
修正済みリリースへ移行していたのは、追跡対象の1.30系で35.2%、1.31系で40.3%にとどまります。露出しているホストの多くは、Amazon、Hetzner、Alibaba、DigitalOceanのネットワーク上にあります。
管理者は、1.30.7(stable)または1.31.9(mainline)へアップグレードしてください。1.31.8は引き続き影響を受けます。NGINX Plusの修正版は37.0.8.1と37.3.0.1です。R36以前には修正ビルドがありません。
設定のリロードでは、稼働中のバイナリは置き換わりません。nginxを再起動するか、バイナリのライブアップグレードを完了させてください。ディストリビューション提供のビルドでは、バージョン文字列を変えずに修正がバックポートされている場合があります。パッケージの完全なバージョンを、ベンダーのアドバイザリと照合してください。
侵害の痕跡を調べる際は、workerユーザーが起動したプロセスと、エラーログに記録されたworkerの繰り返し終了を優先して確認してください。この攻撃が利用するHTTP/2の制御フレームは、アクセスログには記録されません。
ANY.RUNを導入している16,000以上のSOCチームに加わり、脅威調査を効率化して手作業を減らしましょう。チームで試す
翻訳元: https://cyberpress.org/nginx2root-vulnerabilities/