セキュリティの中で、インサイダーリスクほど厄介なものはありません。リスクの引き金を引く人物は、すでにログインを済ませ、アクセス権限も持ち、しかも善意で行動していることが少なくないからです。退職予定者によるファイルのコピーと、不注意なアップロードは、まったく同じアラートを発生させます。
リスク管理ツール
以下のプラットフォームは、この問題に対して3つのアプローチを取ります。ユーザーを監視する、データを監視する、あるいは行動分析に重点を置く、という方法です。
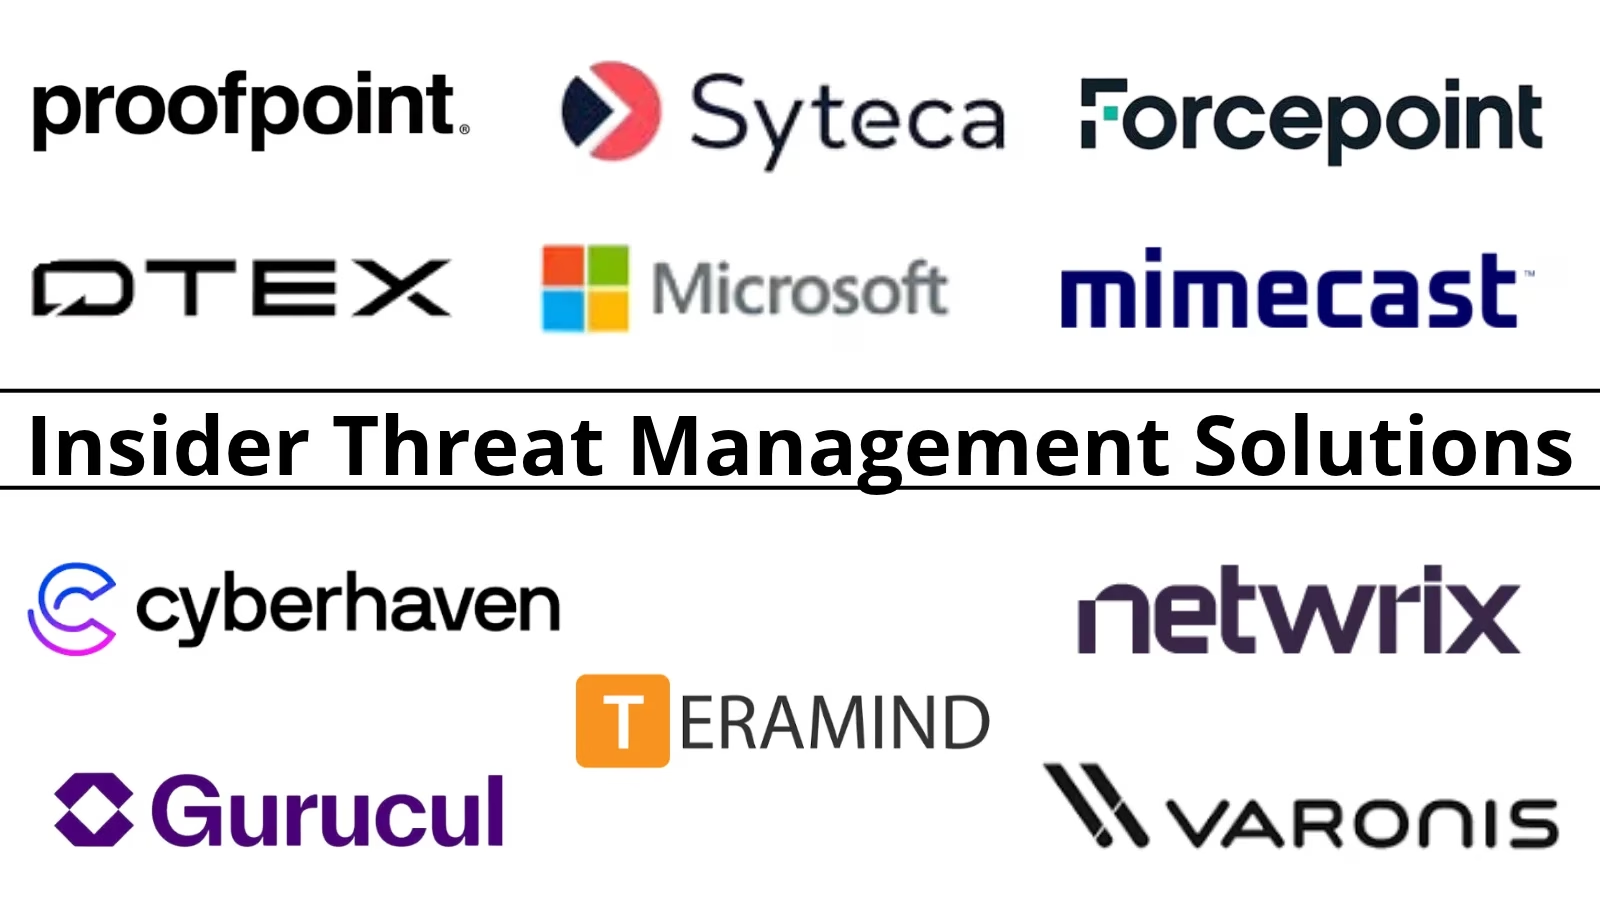
本ガイドでは11製品を評価し、それぞれの検知の軸を明示します。ユーザー中心、データ中心、分析中心のプログラムは、導入の目的がそれぞれ異なるためです。
製品の帰属については、ここで明確にしておきます。Code42のIncydr機能は現在、Mimecastの傘下にあります。これらのシグナルはデータ損失防止(DLP)やUEBAのプログラムに取り込まれ、退職予定者のリスクはPAMを通じて管理されます。
まずは機能比較表
| ソリューション | 検知の軸 | 行動コンテキスト(意図か過失か) | データ移動の可視化 | セッションのフォレンジック/再生 | ネイティブUEBA |
| Microsoft(Purview IRM) | ユーザー+データ |  |
|
 |
|
| DTEX Systems | ユーザー行動 | (中核) |
|
|
|
| Proofpoint | ユーザー | |
|
|
|
| Code42(Mimecast) | データ移動 | |
(中核) |
|
|
| Ekran System | ユーザーアクティビティ | |
|
|
|
| Forcepoint | ユーザー+データ | (中核) |
|
|
|
| Cyberhaven | データリネージ | |
(中核) |
|
|
| Teramind | ユーザーアクティビティ | |
|
(中核) |
|
| Gurucul | アイデンティティ分析 | |
|
|
(中核) |
| Varonis | データアクセス | |
(中核) |
|
|
| Netwrix | データ/アクティビティ監査 | |
|
|
|
評価方法
評価は調査に基づき、5つの基準で行いました。検知アプローチ(ユーザー、データ、分析のいずれか)、悪意と不注意を切り分ける行動コンテキスト、データ移動の可視化、フォレンジックの深さ、そしてプライバシーと比例性を担保する制御です。
有償の掲載枠はありません。インサイダー対策プログラムの成否は、ツールだけでなく、ガバナンスと人事・法務部門との連携にかかっています。
評価対象の11ソリューションと評価
1. Microsoft(Purview IRM)― M365ネイティブ型
Purview Insider Risk ManagementはMicrosoft 365内で動作し、Exchange、SharePoint、Teams、エンドポイントのシグナルを統合します。あらかじめ用意されたポリシーテンプレートに加え、HRコネクターから取得したコンテキストも活用します。M365ネイティブの選択肢です。
主な機能:M365ネイティブのシグナル、ポリシーテンプレート、HRコネクター。
価格体系:バンドル型(E5/アドオン)。
評価:Microsoftスタック内で完結するインサイダーリスク対策です。
2. DTEX Systems ― 行動ベースDLPの基準
DTEXは人間の行動分析を中核に据えています。プライバシーに配慮した軽量なモデルで行動のベースラインを構築し、過度な監視を行わずに意図を浮き彫りにします。行動重視の基準となる製品です。
主な機能:行動ベースライン、プライバシーに配慮したテレメトリ、意図のスコアリング。
価格体系:ユーザー単位。
評価:行動分析のベンチマークです。
3. Proofpoint ― 人中心型
ProofpointのITM(ObserveITの流れをくむ製品)は、ユーザーの操作をコンテキスト付きで記録します。画面、ファイル、アプリケーションのイベントをタイムライン化し、リスクを生み出したり引き寄せたりしやすい個人に焦点を当てます。人中心の選択肢です。
主な機能:コンテキスト付きのアクティビティ記録、タイムライン形式のフォレンジック、人中心の視点。
価格体系:エンタープライズ向け。
評価:人中心のプログラムにおけるインサイダーリスク対策です。
4. Code42(Mimecast)― データ持ち出し対策型
現在Mimecastの傘下にあるCode42のIncydrは、エンドポイント、クラウド、メールにまたがるファイル持ち出しの検知を専門とし、ポリシー設定の手間を最小限に抑えています。データ移動を重視する選択肢です。「Code42」を検討している購入者が評価すべきなのは、Mimecastの製品です。
主な機能:持ち出し検知、低ポリシーモデル、幅広い外部送信経路のカバー。
価格体系:ユーザー単位。
評価:Mimecastが支えるファイル持ち出し検知です。
5. Ekran System ― セッション監視型
Ekran Systemは、記録機能とアクセス制御を備えた詳細なユーザーアクティビティ監視とセッション監視を提供します。特権ユーザーやサードパーティユーザーの監督に強みがあります。セッション監督の選択肢です。
主な機能:セッション記録、特権ユーザーの監督、アクセス制御。
価格体系:エンドポイント単位。
評価:セッション監視型の代表格です。
6. Forcepoint ― リスク適応型の基準
Forcepointはユーザー行動のスコアを継続的に算出し、それに応じて制御を強化したり緩和したりします。活動が持ち出しに近づくと、自動的に制限を強めます。リスク適応型の基準となる製品です。
主な機能:リスク適応型の制御、行動スコアリング、統合DLP。
価格体系:エンタープライズ向け。
評価:意図に反応するDLPです。
7. Cyberhaven ― データリネージの挑戦者
Cyberhavenはデータリネージを追跡し、コンテンツが辿る経路全体を追います。これにより、コンテンツ検査だけでは見逃してしまう持ち出しを捉えます。データリネージを重視する選択肢です。
主な機能:データリネージの追跡、コンテキストを考慮した検知、最新設計のエージェント。
価格体系:ユーザー単位。
評価:データリネージによるインサイダーリスク対策です。
8. Teramind ― フォレンジック重視のUAM型
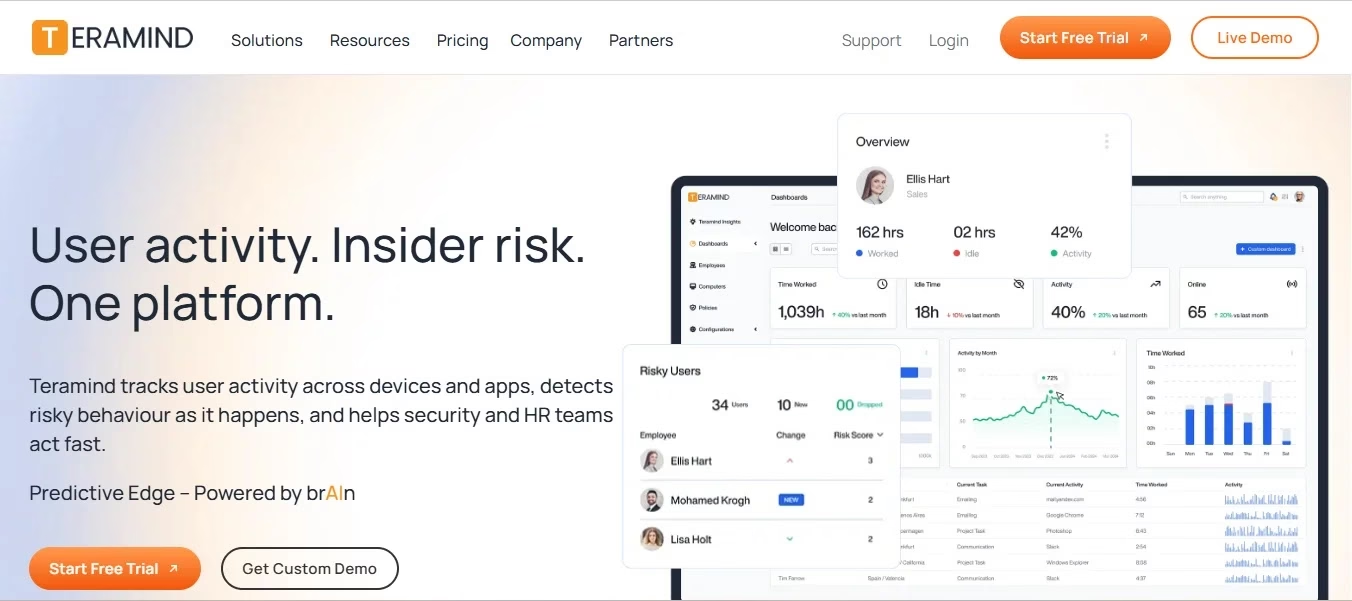
Teramindは粒度の細かさが特徴です。キーストローク、画面、アプリケーション、セッションの監視に加え、ポリシーアラートとフォレンジック再生を備えます。ユーザーが何をしたのかを正確に再構築する調査に必要な深さがあります。フォレンジック重視のUAMの選択肢です。
主な機能:きめ細かなUAM、フォレンジック再生、ポリシーの自動化。
価格体系:シート単位の段階制。
評価:フォレンジックの深さを重視する型です(比例性を担保する制御付き)。
9. Gurucul ― UEBAの基準
Guruculは、アイデンティティとデータに対して機械学習ベースのUEBAを実行します。行動ベースラインと異常検知からインサイダーリスクを評価し、オンプレミスとクラウドの両方に対応します。分析主導の基準となる製品です。
主な機能:機械学習ベースのUEBA、アイデンティティ分析、リスクスコアリング。
価格体系:エンタープライズ向け。
評価:UEBA中心のインサイダー対策です。
10. Varonis ― データ中心の基準
Varonisは資産から出発します。誰がどのデータにアクセスできるのか、実際に誰が触れているのか、アクセスパターンがいつ不審になるのかを把握します。これにより、ユーザー中心のツールが見落としがちな過剰な権限付与や持ち出しを可視化します。データ中心の基準となる製品です。
主な機能:権限のマッピング、データアクセスの異常検知、幅広いDSP機能。
価格体系:エンタープライズ向け。
評価:データ優先のインサイダー対策のベンチマークです。
11. Netwrix ― 監査・ガバナンス型
Netwrixは、ガバナンスの視点からデータアクセスの監査と変更追跡を提供します。アクセス監査をインサイダー監督の軸に据える組織に適しています。監査・ガバナンスの選択肢です。
主な機能:アクセス監査、変更追跡、ガバナンスレポート。
価格体系:段階制。
評価:監査・ガバナンス型の代表格です。
総合比較表
| ソリューション | 設計思想 | 検知の軸 | データ移動 | 行動コンテキスト | 価格モデル |
| Microsoft(Purview) | M365ネイティブ | ユーザー+データ | あり | あり | バンドル |
| DTEX Systems | 行動ベース(中核) | ユーザー行動 | あり | 中核 | ユーザー単位 |
| Proofpoint | 人中心 | ユーザー | あり | あり | エンタープライズ |
| Code42(Mimecast) | データ持ち出し対策 | データ移動 | 中核 | 一部 | ユーザー単位 |
| Ekran System | セッション監督 | ユーザーアクティビティ | あり | 一部 | エンドポイント単位 |
| Forcepoint | リスク適応型(中核) | ユーザー+データ | あり | 中核 | エンタープライズ |
| Cyberhaven | データリネージ | データリネージ | 中核 | あり | ユーザー単位 |
| Teramind | フォレンジックUAM(中核) | ユーザーアクティビティ | あり | 一部 | シート単位 |
| Gurucul | UEBA(中核) | アイデンティティ分析 | あり | あり | エンタープライズ |
| Varonis | データ中心(基準) | データアクセス | 中核 | あり | エンタープライズ |
| Netwrix | 監査・ガバナンス | データ/アクティビティ | あり | 一部 | 段階制 |
購入チェックリスト
製品を選ぶ前に、まずガバナンスを整えてください。最初のアラートが上がる前に、人事、法務、プライバシーの担当者を議論の場に加えるべきです。収集するテレメトリは個人情報であり、対応を誤れば人のキャリアを断ちかねないからです。
そのうえで、ツールの重心を自社の最重要資産に合わせます。構造化データが最大の守りどころであれば、データ中心(Varonis、Cyberhaven、Code42)を選びます。行動の把握と適応的な制御が懸念であれば、ユーザー中心(Forcepoint、DTEX、Proofpoint)です。Microsoft 365を主に使っているならネイティブ型(Purview)、分析を重視するならUEBA(Gurucul)が適しています。
監視は比例的な範囲にとどめてください。製品が可能とする上限ではなく、明示したリスクの範囲に限定し、法的根拠を文書化します。秘密裏の監視や過度な監視は信頼を損ない、法的リスクを高めます。さらに、どんなダッシュボードよりも多くのインサイダーリスクを明らかにする、従業員の自発的な報告も途絶えさせてしまいます。
「Code42」の検索はMimecastの製品に振り向けてください。インサイダーのシグナルは、データ損失防止(DLP)やUEBAのプログラムに連携させます。退職予定者や特権アクセスのリスクはPAMと結び付けましょう。
よくある質問
2026年に最適なインサイダー脅威管理ソリューションは?
データ中心のプログラムにはVaronisとCyberhaven、行動ベースにはForcepointとDTEX、Microsoft環境にはPurview、UEBAにはGurucul、が適しています。Proofpoint、Code42(Mimecast)、Ekran、Teramind、Netwrixは、それぞれの型に応じて選びます。
これは単なる従業員の監視ではないのですか?
適切に運用すれば、そうではありません。比例的なプログラムは、定義されたリスクの範囲だけを監視します。人事・法務のガバナンスとプライバシー制御のもとで運用するためです。監視一辺倒の姿勢は信頼を壊し、協力を得られなくします。
ユーザー中心とデータ中心のどちらのツールを選ぶべきですか?
自社の最重要資産によって決まります。データ主導の組織はデータアクセス分析を軸にし、行動主導の組織はユーザー監視を軸にします。成熟したプログラムの多くは、両者を併用しています。
Code42はどうなったのですか?
Code42のIncydrの持ち出し検知機能は現在、Mimecastの傘下にあります。現行の製品を評価してください。
不注意なインサイダーはどう見つければよいですか?
必要なのは、意図と過失を見分ける行動コンテキスト、データが実際にどこへ移動しているかの可視性、そして一律のブロックではなくリスクが生じた瞬間のコーチングです。
インサイダー対策プログラムへの従業員の反発を避けるには?
鍵は透明性と比例性です。何を、なぜ監視するのかを明確に伝え、人事と法務が承認したポリシーに基づいて運用します。収集するのは、製品が取得できるすべてではなく、定義したリスクに見合う範囲のデータだけにとどめてください。
秘密裏の監視や過度な監視は信頼を損ない、法的トラブルを招きます。どんなダッシュボードよりも多くのインサイダーリスクを明らかにする、従業員の自発的な報告も封じてしまいます。
結論
自社の出発点に合わせて選び、まずガバナンスを整えてください。
データ中心のプログラムではVaronisとCyberhaven、行動ベースではForcepointとDTEXが軸になります。Microsoft環境はPurviewがカバーし、UEBAではGuruculが先行します。
監視は比例的な範囲にとどめ、法的根拠を文書化してください。「Code42」はMimecastへ振り向け、インサイダーのシグナルをDLPやUEBAと統合します。これにより、一つのリスク像に基づいて対応できるようになります。
著者:[AUTHOR NAME]、[credential]。レビュー:[REVIEWER NAME]。最終更新:2026年11月。GBHackers編集部:独立した調査に基づく購入者向けガイドであり、有償の掲載枠はありません。
翻訳元: https://gbhackers.com/insider-threat-management-buyers-guide/