Cyberhavenは、CISO、データセキュリティチーム、インサイダーリスク対策チーム、そしてAIガバナンスの担当者が、データの管理権を手放すことなくAIエージェントの導入に踏み切れるよう支援する「Agentic Data Security(ADS)」を発表しました。
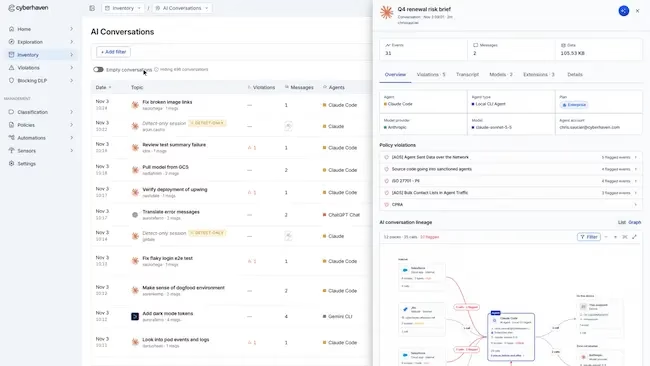
Agentic Data Securityを使うと、セキュリティチームは、各AIエージェントが社内データをどう扱っているか、誰のために動作しているか、データがその後どこへ渡るかを把握できます。機密データが社外に出る前に止めることも可能です。先端AIラボからトップクラスのクオンツ系ヘッジファンドまで、エージェント時代の最前線を走る企業が、最も機密性の高いデータの保護にすでにCyberhavenを利用しています。
AIエージェントは仕事の進め方を変えました。それと同時に、新しい種類のインサイダーリスクも生まれています。エージェントが試験運用から本番運用へ移行するなか、業種を問わず、セキュリティ責任者は同じ疑問を抱えています。エージェントは自社のデータで何をしているのか、そのデータは誰が送ったのか、という疑問です。エージェントは利用者本人のアクセス権限で、機械の速度で動作します。そのため、1つのエージェントが1回のワークフローの中で、ファイルの読み取り、データベースへの問い合わせ、得られた情報の共有までを実行できてしまいます。
Cyberhaven Labsの調査によると、エンドポイント上で利用されるエージェント型AIアプリの導入率は前年比で2倍に増え、2026年5月には60%に達しました。急速な普及に伴い、「信頼された」エージェントを起点とする新たなデータリスクが生じています。
CyberhavenのCEOであるNishant Doshi氏は次のように述べています。「AIエージェントは今や、信頼された従業員と同じアクセス権限で業務を行います。多くの企業で最初に起きるエージェント絡みのデータインシデントは、エージェントが指示どおりに動いた結果、本来触れるべきでないデータに触れてしまうケースかもしれません。ほとんどの企業は、新たな統制を整備するよりも早くエージェントを導入するでしょう。Agentic Data Securityは、エージェントに触れるツールだけでなく、データそのものの管理権を保ったまま、安心してエージェントを展開できるようにします」
Agentic Data Securityは、統合データセキュリティプラットフォーム「Cyberhaven Flow」の最新モジュールです。Cyberhaven Flowは、データリネージ、AI、自律的な保護機能を用いて、人とエージェントの双方に対し、データ損失防止(DLP)、インサイダーリスク管理(IRM)、データセキュリティ態勢管理(DSPM)を提供します。同社が7月に発表した技術戦略の次の一歩にあたり、この戦略ではデータリネージ、ID、行動を統合して、人とエージェントのあらゆるワークフローにまたがるデータを保護します。
SACRのリサーチ責任者であるLawrence Pingree氏は次のように述べています。「どのデータに、誰が、どのワークフローを通じて触れ、その移動が承認されたものだったのかを把握しなければ、AI時代のリスクを統制することはできません。Cyberhavenのデータリネージは、人とAIエージェントの双方に対して、その基盤を1つのプラットフォームで提供します」
エージェントは活かし、データの管理権は手放さない
CyberhavenのAgentic Data Securityは、セキュリティチームに対し、あらゆるエージェントに関する4つの統制手段を提供します。
- すべてのエージェントを発見:エンドポイント、クラウド、ブラウザー全体で稼働するAIツールとエージェントをすべて検出します。未承認のアプリも対象で、それぞれのリスクをスコア化します。
- 動作を可視化:プロンプト、ツール呼び出し、ファイル読み取り、推論トレース、応答を、各ステップで扱われたデータとあわせて記録します。ほかのコンテンツと同様に記録されるため、エージェントのあらゆる動作を検査できます。
- 誰が何を送ったかを特定:各アクションを、その背後にいる人物またはシステムと紐づけ、人とエージェントを1つの画面で確認できます。
- データが外に出る前に阻止:人に適用している既存のポリシーをエージェントの動作にも適用してリスクのある行動を特定し、機密データが流出する前に封じ込めます。チームのAI導入を妨げることはありません。
Datavant のCISOであるDan Walsh氏は次のように述べています。「エージェント型企業の成否を分けるのは、導入したエージェントの数ではなく、エージェントが触れるデータをどれだけ適切に管理できるかです。エージェントはデータ流出の前提を変えます。信頼されたアクセス権のもと、より速く、大規模に動くからです。勝者となるのは、データが外へ持ち出されるのを傍観せずにAIを受け入れる企業であり、そのためにはデータの行き先すべてに追随するセキュリティが必要です。Cyberhavenはその方向を牽引していくでしょう」
Cyberhavenは、データのライフサイクル全体を追跡し、状況の変化に応じて保護を調整します。Agentic Data Securityは、この仕組みをエージェントにも拡張します。データリネージによってワークフロー全体を完全に可視化し、人とエージェントの両方を単一のアーキテクチャで扱い、エンドポイント、ブラウザー、クラウドにわたる強制適用によってリアルタイムに対処する保護を実現します。ADSは、データリネージと統合ポリシーエンジンをエージェントに適用するもので、新たなツールやコンソール、ポリシー群を追加する必要はありません。
CyberhavenのチーフプロダクトオフィサーであるManish Kalia氏(LinkedIn)は次のように述べています。「エージェント時代のデータセキュリティは、AIデータリネージをどれだけ理解できるかで決まります。当社独自のAIモデルは、お客様がデータを正確に分類できるようにするだけでなく、AIがデータを移動・変換する際の流れも把握できるようにします。これにより、Cyberhavenは保存中のデータも移動中のデータも保護できます。エージェントのツール呼び出しや推論トレースは、Cyberhavenがすでに検査できるコンテンツです。そのため、お客様がインサイダーリスクの管理に使っているポリシーを、エージェントにも適用できるようになりました」
翻訳元: https://www.helpnetsecurity.com/2026/11/05/cyberhaven-agentic-data-security/