インドの軍・防衛産業の関係者を狙うサイバースパイ活動が確認されました。攻撃者は、求人アプリを装ったスパイウェア「GravityRAT」を使っています。Lookoutは、インド国内の14台のデバイスで、12カ月の間にこのマルウェアを検出しました。
Protect Devices
Lookoutのテレメトリによると、標的は主に海外の防衛関連企業への就職を希望する人々です。研究者らは、他国の防衛関係者も標的になっている可能性があると指摘しています。ただし、今回の検出数はLookoutが観測できた範囲にとどまり、キャンペーン全体の規模を示すものではありません。
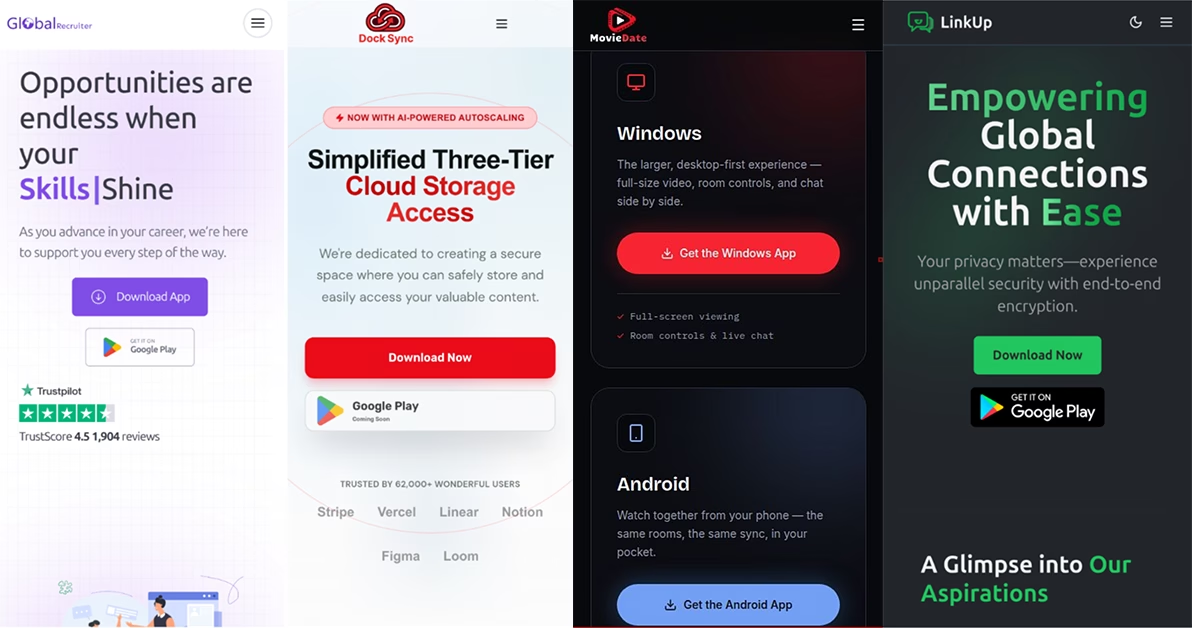
サイト「recruitersglobal[.]net」は「Global Recruiter」を名乗り、履歴書の自動作成機能と海外の雇用主への紹介サービスをうたっていました。
サイトに並んだロゴは、防衛関連の求職者に対して信頼感を与えていました。ただし、ロゴが掲載されているからといって、これらの企業がキャンペーンに関与していたわけではありません。
このサイトのGoogle Playボタンを押しても、公式ストアは開きません。代わりに「Google Playのバージョンは現在審査中です。当面はAPKをダウンロードしてください」というメッセージが表示されます。
ダウンロードされるファイル「GlobalRecruiters.apk」のAndroidパッケージ名は「com.resumee.resumebuilder」でした。Lookoutは、このキャンペーンのアプリをGoogle Play上では確認していません。また、Windows版のダウンロードでも、Microsoft Storeを装った同様の口実が使われていたと報告しています。
偽の審査中通知により、ストア外からのインストールは危険な行為ではなく、一時的な回避策のように見えてしまいます。
このスパイウェアは、接続中のWi-Fiの情報、デバイスのアカウント情報、端末固有のハードウェア識別子であるIMEIも収集します。
GravityRATスパイウェアのキャンペーン
収集の対象は、文書、画像、音声、暗号化されたWhatsAppのバックアップなどのファイルです。ただし、これらのバックアップを収集しているからといって、攻撃者が復号できると断定できるわけではありません。
サイトの「Our Clients」欄には、Airbus、BAE Systems、Thales、Lockheed Martin、Rheinmetall、Northrop Grumman、Saab、Rolls-Royce、Safranのロゴが表示されていました。
Lookoutによると、このAndroid向けスパイウェアは、連絡先、通話履歴、過去と受信中のSMSメッセージ、GPS座標、外部ストレージ内のファイルを収集できます。
Lookoutは、コマンド&コントロール(C2)サーバーへのアップロードが1分から30分の間隔で行われていることを確認しました。インフラにはCloudflareを前段に置いたドメインを使い、Androidライブラリに似せた名前のサブドメイン上にPHPエンドポイントを設けていました。
防衛関連の組織にとって、影響は個々のメッセージだけにとどまりません。端末に機密文書がなくても、連絡先、通話記録、位置情報の履歴から、業務上の人間関係や行動パターンが明らかになりかねません。
Lookoutはさらに「dropdeckx[.]com」も特定しました。このサイトは、Electronベースで動作するWindows向けクラウドストレージ用ユーティリティ「DropDeckX」を宣伝していました。
このサンプルは、システム情報と認証情報を収集します。Windowsのタスクスケジューラを使って常駐し、追加のペイロードもダウンロードします。
Lookoutは、登録日とネームサーバーが共通していることから、このサイトをモバイル向けキャンペーンと関連づけました。あわせて、Cisco Talosが報告した別のマルウェアローダー「HeavyLift」との類似点も指摘しています。
Talosは2024年の「Operation Celestial Force」に関する報告で、GravityRATとHeavyLiftを使った複数年にわたるキャンペーンを、パキスタンとつながりのある「Cosmic Leopard」の仕業と分析しました。
これより前にESETは、GravityRATがSpaceCobraと関連していると報告しています。また、メッセージアプリ「BingeChat」と「Chatico」を通じてWhatsAppのバックアップが窃取されたことも記録しました。
インドのCERT-Inも、2023年8月にこのAndroidマルウェアについて独自の警告を出しています。今回の求人キャンペーンで変わったのは口実であり、監視という根本的な目的に変わりはありません。
Protect Devices
防衛関連の組織は、報告されたパッケージ名と無害化(デファング)済みのドメインを使い、モバイルアプリの一覧とDNSログを確認できます。
応募者は、求人情報が本物かどうかを雇用主の公式採用ポータルで確認してください。承認されたストア以外からアプリをインストールするよう求められた場合は、不審なものとして扱う必要があります。
侵害指標(IOC)
| IOCの種類 | 指標 |
|---|---|
| SHA-1 | ce2ce25cbe461af221cf215b3c67bf531cf74855 |
| SHA-1 | 1567801b0614d814ea681867891d2fb4c68a5f3b |
| SHA-1 | 4b1c78f35510f77d896014cabbed8bfd3c5a4fdf |
| ドメイン | recruitersglobal[.]net |
| ドメイン | movie-date[.]net |
| ドメイン | dock-sync[.]com |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)しています(例:[.])。元の形式に戻すのは、MISP、VirusTotal、SIEMなど、管理されたスレットインテリジェンス基盤の中だけにしてください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
Cybersecurity training courses
翻訳元: https://gbhackers.com/gravityrat-spyware-campaign/