ヒューマンリスク管理(HRM)は、セキュリティ意識向上トレーニングの進化形です。年1回のコンプライアンス動画に代わり、一人ひとりのリスクを数値化し、状況に応じて適応的に介入します。最新のツールでは、実際に狙われているメールボックスなどの技術的シグナルも取り込みます。
本ガイドでは11のプラットフォームを評価し、それぞれの得意分野を明示します。適応型の行動変容エンジン、シャドーSaaSの検出ツール、検知結果に基づくリスクスコアラーは、解決する課題がそれぞれ異なるためです。
ひとつ明記しておくと、MimecastのHRM製品は「Mimecast Elevate」として提供されています。スコアはセキュリティ意識向上トレーニングやフィッシングシミュレーションのプログラムに反映され、最もリスクの高いユーザーはフィッシング対策による技術面の保護を受けられます。
リスク管理ツール
まずは機能比較表
| プラットフォーム | 個人単位のリスクスコアリング | 適応型の介入 | 攻撃シグナルとの技術的な統合 | シャドーSaaS/ID関連リスク | MSP/マルチテナント |
| KnowBe4 |  |
|
 |
|
|
| Living Security | (中核機能) |
|
|
|
|
| Mimecast | |
|
|
 |
|
| Phished | |
|
|
|
|
| CultureAI | |
(中核機能) |
(中核機能) |
(中核機能) |
|
| Adaptive Security | |
(中核機能) |
|
|
|
| Hoxhunt | (中核機能) |
(中核機能) |
|
|
|
| usecure | |
|
|
|
(中核機能) |
| Proofpoint | |
|
(VAP) |
|
|
| OutThink | |
|
|
|
|
| Abnormal Security | |
|
(中核機能) |
|
|
評価方法
調査に基づき、次の5つの基準で評価しました。行動の測定(受講完了数ではなく個人単位のリスク)、適応型介入の質、技術的シグナルの統合、シャドーSaaSなど現代的な攻撃経路への対応、そして自動化とマルチテナント対応です。
有償の掲載枠はありません。HRMの最前線は、行動面のトレーニングと実際の攻撃シグナルの融合にあります。
11のプラットフォームを評価・判定
1. KnowBe4:幅広さの基準
KnowBe4 は、最大規模のコンテンツカタログ、最も幅広いシミュレーション、そしてヒューマンリスク分析(SecurityCoachの系譜)をひとつにまとめています。多くのプログラムにとって、幅広さを重視する場合の基準となる製品です。
主な機能:ライブラリの規模、リスク分析、エコシステム。
価格体系:ユーザー単位の階層制。
評価:幅広さとエコシステムを重視するなら定番の選択肢です。
2. Living Security:統合リスクの基準
Living Security(Unify)は、セキュリティスタック全体のシグナルを集約し、統合されたヒューマンリスクスコアを算出します。画一的なキャンペーンではなく、データに基づいて介入の優先順位を決める点が特徴で、データ集約の基準となる製品です。
リスク管理ツール
主な機能:スタック横断のシグナル集約、統合リスクスコア、対象を絞った施策。
価格体系:エンタープライズ向け。
評価:統合型ヒューマンリスクのベンチマークです。
3. Mimecast:スイート型(Elevate)
MimecastのHRM製品(Elevate)は、意識向上トレーニングとリスクスコアリングを自社のメールセキュリティ基盤と組み合わせたものです。ゲートウェイの契約にヒューマンリスク層を束ねて提供します。スイート型の有力候補です。
主な機能:スイートとの統合、リスクスコアリング、視聴しやすいコンテンツ。
価格体系:ユーザー単位のバンドル。
評価:HRMをMimecastの製品群に組み込んだ形です。
4. Phished:自律配信型
Phishedは自律性に重点を置いています。AIがユーザーごとに調整するキャンペーンを、管理者の手間を最小限に抑えて実行します。幅広い意識向上コンテンツとヒューマンリスクスコアも備えています。運用負荷を抑えたい場合の選択肢です。
主な機能:自律型キャンペーン、適応型の難易度調整、リスクスコア。
価格体系:ユーザー単位。
評価:手間のかからない自律型です。
5. CultureAI:技術的HRMの基準
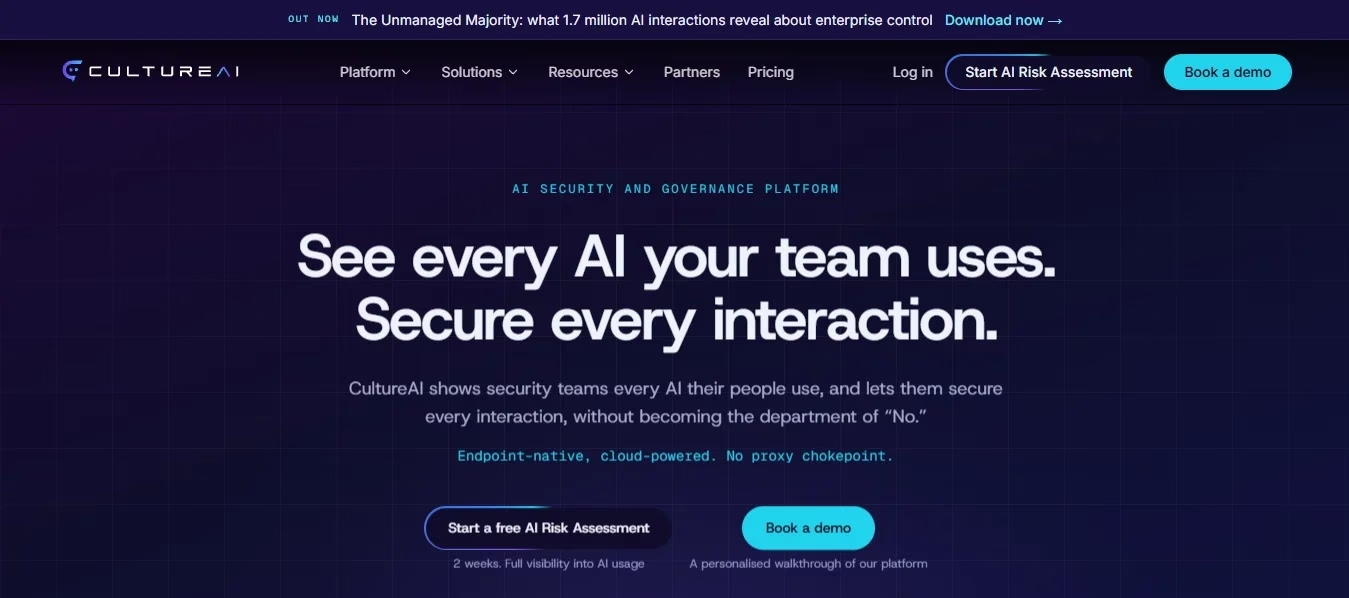
CultureAIは、行動データと実際の技術的シグナル(リスクのあるSaaS利用や設定ミスなど)を融合します。リスクが発生したその場でリアルタイムに介入し、シミュレーションにとどまらないライブのヒューマンリスク管理を実現します。技術的HRMの基準となる製品です。
主な機能:リアルタイム介入、SaaS/IDリスク、技術的シグナルの融合。
価格体系:エンタープライズ向け。
評価:技術重視で、その場での介入を実現するベンチマークです。
6. Adaptive Security:AI個別最適化の挑戦者
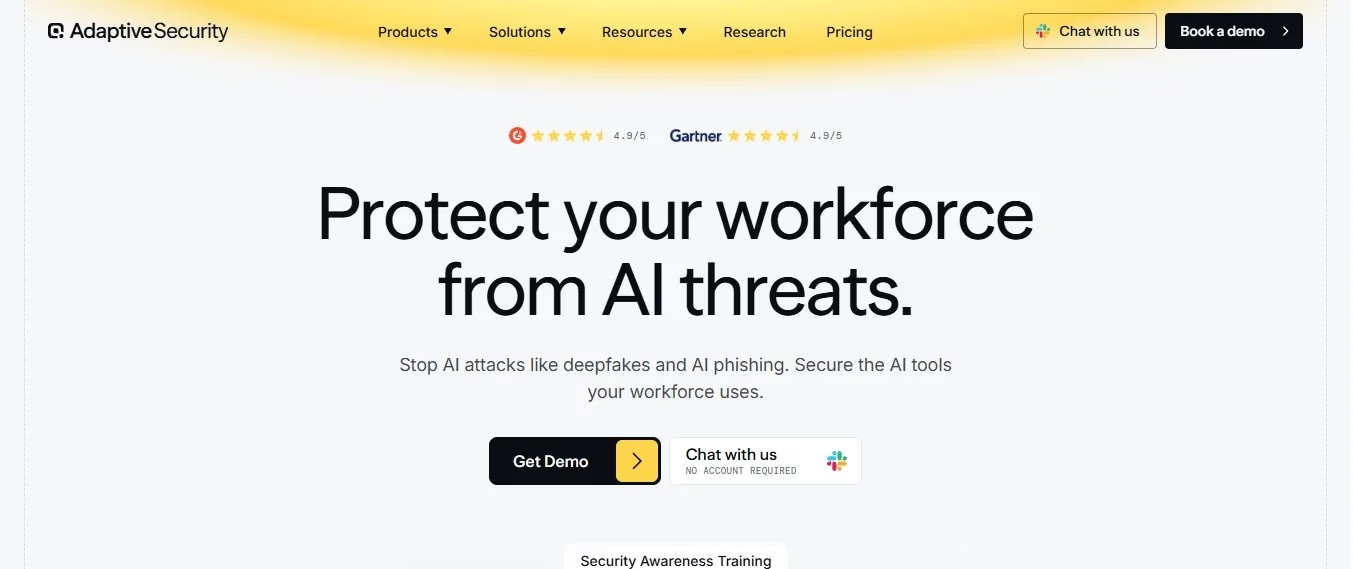
Adaptive Securityは、AI時代のパーソナライズを打ち出しています。トレーニングやシミュレーションを動的に生成し、ディープフェイクや音声を使った偽装(ボイスプリテキスト)への啓発も含めて、新たなソーシャルエンジニアリングに合わせて調整します。AIによる個別最適化を重視する場合の選択肢です。
リスク管理ツール
主な機能:AI生成コンテンツ、ディープフェイク/音声への啓発、適応性。
価格体系:ユーザー単位。
評価:AI時代の個別最適化に賭ける製品です。
7. Hoxhunt:行動変容の基準
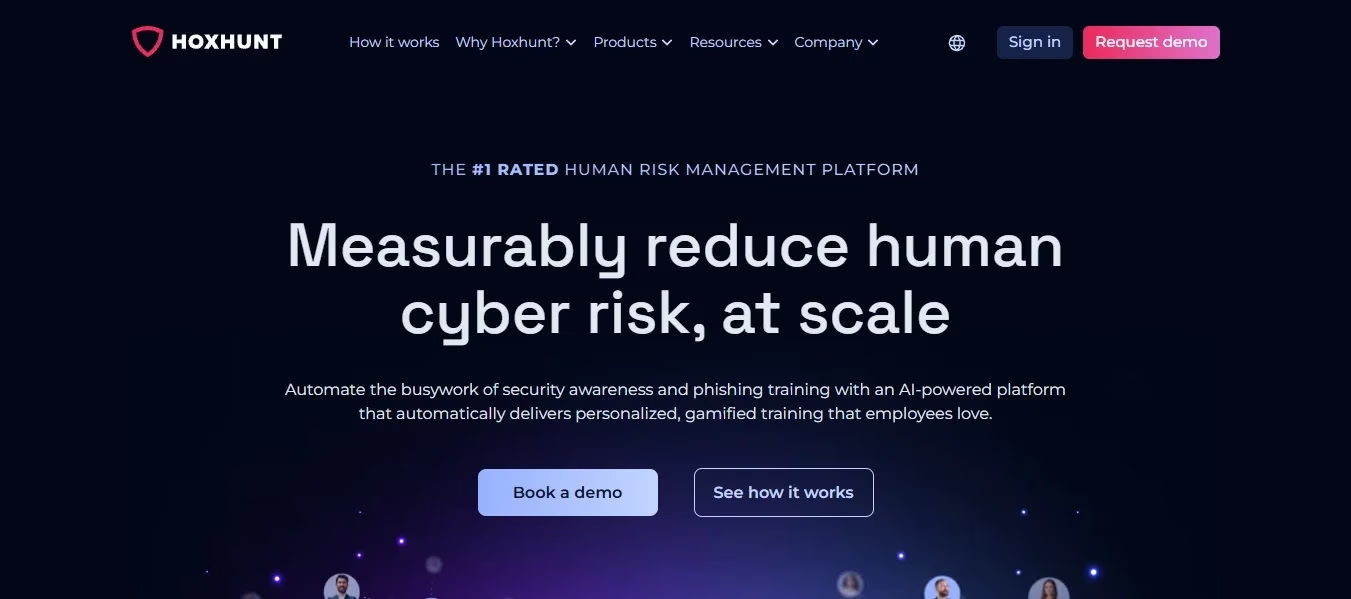
Hoxhuntは、すべてを個人に合わせて最適化します。各人の実際の行動に応じた適応型シミュレーションと短時間のトレーニングを提供し、ゲーミフィケーションによって報告の習慣を定着させます。個人単位のリスク低減を経営陣に示すことも可能です。行動変容の基準となる製品です。
主な機能:個人への適応、ゲーミフィケーション、測定可能な変化。
価格体系:ユーザー単位。
評価:成果重視の行動変容ベンチマークです。
8. usecure:MSP向け
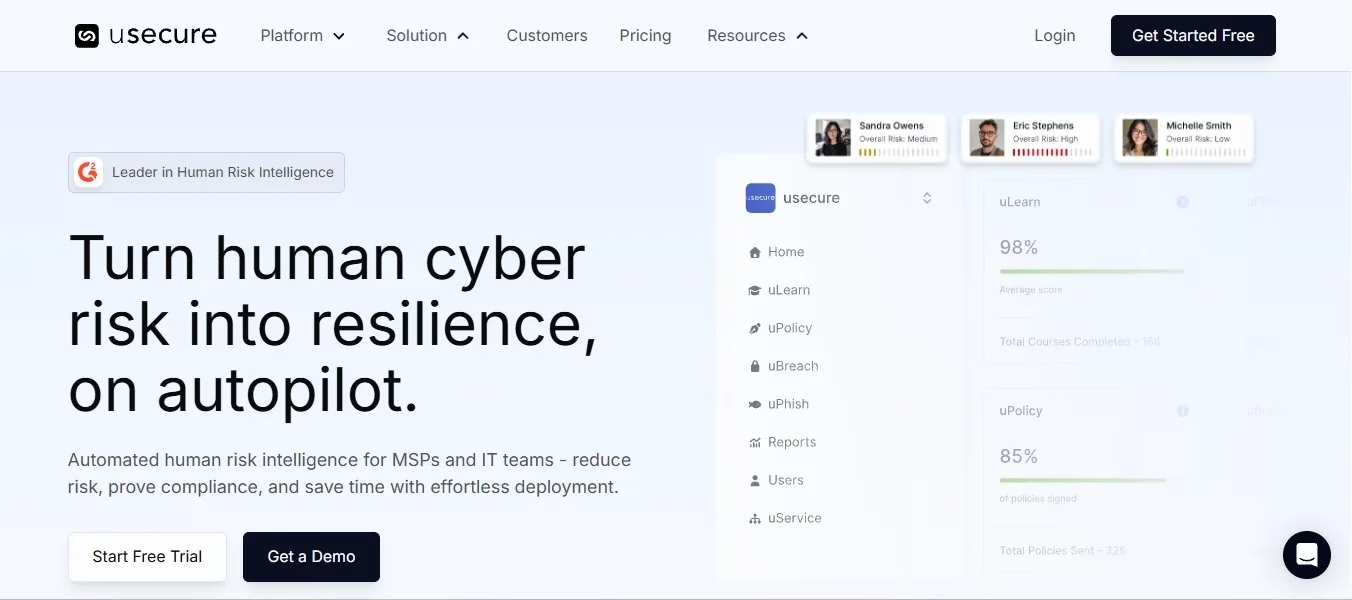
usecureは、チャネルパートナー向けにHRMをパッケージ化しています。自動化されたトレーニングの流れ、シミュレーション、ポリシーへの同意取得を、MSPに適したマルチテナント対応のコンソールで提供します。MSPや少人数のIT部門に向いた選択肢です。
主な機能:自動化されたトレーニングの流れ、マルチテナント、ポリシー管理。
価格体系:ユーザー単位/MSP向け。
評価:MSPや小規模環境向けの製品です。
9. Proofpoint:脅威インテリジェンス活用型
Proofpoint は、自社の脅威テレメトリをヒューマンリスクの根拠にしています。VAP(Very Attacked People)のインテリジェンスで実際に攻撃を受けている人物を特定し、実際の誘引コンテンツを使ったトレーニングを実施して、プログラム全体に反映します。脅威情報に基づく選択肢です。
主な機能:VAPのターゲティング、テレメトリの融合、プログラムの規模。
価格体系:エンタープライズ向け。
評価:ライブの脅威状況に基づいてヒューマンリスクに対処します。
10. OutThink:リスクインテリジェンス型
OutThinkは、ヒューマンリスクのインテリジェンスプラットフォームと位置づけられています。トレーニングにデータに基づくリスクプロファイリングを組み合わせ、ユーザーがなぜそのように行動するのかという理由の理解に力を入れています。リスクインテリジェンスを重視する場合の選択肢です。
主な機能:リスクプロファイリング、行動に関する洞察、対象を絞ったトレーニング。
価格体系:エンタープライズ向け。
評価:リスクインテリジェンス型の製品です。
11. Abnormal Security:検知由来型

Abnormal Securityは、技術面からヒューマンリスクをスコア化します。AIが受信トレイ上の挙動をモデル化してソーシャルエンジニアリング攻撃を捕捉し、最も狙われているユーザーやリスクの高いユーザーを可視化します。検知結果に基づく選択肢です。
主な機能:行動分析AI、標的ユーザーの可視化、検知由来のリスク。
価格体系:エンタープライズ向け。
評価:実際の検知結果から導き出すヒューマンリスクです。
総合比較表
| プラットフォーム | 基本思想 | 個人単位のスコア | 適応型の介入 | シグナルの融合 | 価格モデル |
| KnowBe4 | 幅広さの基準 | あり | あり | 一部対応 | 階層制 |
| Living Security | 統合リスク(中核) | 中核機能 | あり | あり | エンタープライズ |
| Mimecast | スイート型(Elevate) | あり | 一部対応 | 一部対応 | バンドル |
| Phished | 自律型 | あり | あり | 一部対応 | ユーザー単位 |
| CultureAI | 技術的HRM(中核) | あり | 中核機能 | 中核機能 | エンタープライズ |
| Adaptive Security | AI個別最適化(中核) | あり | 中核機能 | 一部対応 | ユーザー単位 |
| Hoxhunt | 行動変容(中核) | 中核機能 | 中核機能 | 一部対応 | ユーザー単位 |
| usecure | MSP(中核) | あり | あり | なし | ユーザー単位/MSP向け |
| Proofpoint | 脅威インテリジェンス活用型 | あり | あり | VAP | エンタープライズ |
| OutThink | リスクインテリジェンス型 | あり | あり | 一部対応 | エンタープライズ |
| Abnormal | 検知由来型(中核) | あり | 一部対応 | 中核機能 | エンタープライズ |
購入前のチェックリスト
購入前に、自社にとって「ヒューマンリスク」が何を意味するのかを明確にしてください。
フィッシングへの感受性が課題であれば、適応型シミュレーションと実効性のある行動変容を重視します(Hoxhunt、Adaptive Security)。管理されていないSaaSや緩いOAuth許可が課題であれば、トレーニングでは対処できない、検出と介入の領域です(CultureAI)。受信トレイへの攻撃が課題であれば、検知レイヤーにリスクを評価させます(Abnormal)。すべてをひとつのスコアにまとめたい場合は、集約型から始めるとよいでしょう(Living Security、Proofpoint)。
受講完了率ではなく個人単位の測定を求め、年1回ではなく適切なタイミングで介入し、全体を責任追及のない形で運用してください。そうすれば、従業員は隠さずに報告するようになります。
経営層への説明では、モジュールの受講数ではなく、トレンドラインを示してください。クリック数の減少、報告数の増加、最もリスクの高い層の縮小です。
「Mimecast Elevate」の検索はMimecastの製品ページに誘導し、HRMを自社のフィッシングシミュレーションやセキュリティ意識向上トレーニングのプログラムと連携させます。さらにリスクスコアをフィッシング対策に連携させれば、最もリスクの高い人材に追加のコーチングと技術面の保護の両方を提供できます。
よくある質問
2026年に最適なヒューマンリスク管理プラットフォームは?
行動変容ならHoxhunt、技術的HRMならCultureAI、統合リスクならLiving Security、幅広さならKnowBe4、検知由来のリスクならAbnormalです。Mimecast、Phished、Adaptive Security、usecure、Proofpoint、OutThinkは、それぞれの得意分野に応じて選べます。
HRMは意識向上トレーニングとどう違いますか?
意識向上トレーニングはコンテンツを提供するものです。一方、HRMは一人ひとりのリスクをスコア化し、適応的に介入します。近年は、行動面のトレーニングと実際の技術的な攻撃シグナルを組み合わせる傾向も強まっています。
何を測定すべきですか?
個人単位のリスクの推移です。クリック率の低下、報告率の上昇、リスク行動の減少を見ます。コースの修了率は指標になりません。
ひとつのプラットフォームですべてのヒューマンリスクをカバーできますか?
フィッシング、SaaSの乱立、受信トレイへの攻撃を同じ水準でカバーできる単一ツールはありません。自社で支配的な攻撃経路を整理したうえで、補完的なツールの併用も検討してください。
検知ベースのHRMはトレーニングの代わりになりますか?
なりません。Abnormalのようなプラットフォームは実際の攻撃に基づいてリスクを評価しますが、行動を変えるには適応型トレーニングが必要です。両者は互いを補強し合います。
HRMが機能していることを経営層にどう示せばよいですか?
活動量ではなく、絞り込んだ個人単位のトレンドを示します。四半期ごとにクリックが減り報告が増えていること、リスク行動のインシデントが減っていること、最もリスクの高い層が縮小していることです。
経営層は、受講完了数よりも、リスクの曲線が望ましい方向に下がっていく様子に強く反応します。こうしたトレンドを、検知レイヤーが実際に阻止した攻撃と結びつければ、プログラムの価値がより具体的に伝わります。
最後に
自社で支配的な攻撃経路に合わせて選び、個人単位で測定しましょう。
Hoxhuntは行動変容を促し、CultureAIは技術的シグナルを融合し、Living Securityはスコアを統合します。KnowBe4は幅広さをカバーし、Abnormalは検知からリスクを導き出します。
責任追及をせず、適切なタイミングで介入し、トレンドラインを公開し、人に関するシグナルをフィッシングシミュレーションとフィッシング対策の防御に融合させてください。
著者:[AUTHOR NAME]、[credential]。レビュー:[REVIEWER NAME]。最終更新:2026年11月。GBHackers編集部:独立した調査に基づく購入ガイドであり、有償の掲載枠はありません。
翻訳元: https://gbhackers.com/human-risk-management-buyers-guide/