
セキュリティ意識向上トレーニングは死んでいない、だが見直しが必要だ
あらゆる企業が従業員向けにセキュリティ意識向上トレーニングを実施しています。しかし、それが実際にどれほどの効果をもたらしているかは議論の余地があります。 経験的な証拠を見る限り、セキュリティ意識向上トレーニングは機能していません。攻撃の成功件数は増え続けています。ただ、トレーニングの有効性をめぐる意見は、「効果がない
あらゆる企業が従業員向けにセキュリティ意識向上トレーニングを実施しています。しかし、それが実際にどれほどの効果をもたらしているかは議論の余地があります。 経験的な証拠を見る限り、セキュリティ意識向上トレーニングは機能していません。攻撃の成功件数は増え続けています。ただ、トレーニングの有効性をめぐる意見は、「効果がない
企業はセキュリティ意識向上トレーニングに多くの時間と費用を投じています。しかし、ソーシャルエンジニアリングに対して実際に効果があることを示す実証的な証拠はほとんどありません。 ソーシャルエンジニアリングは、依然として主要かつ成功率の高い攻撃手法です。システムの脆弱性にはパッチを当てられますが、ソーシャルエンジニアリン

フィッシングシミュレーションプログラムの評価を、従業員がシミュレーション攻撃メールをクリックした頻度だけで判断している企業は、サイバーレジリエンスを測るうえでより重要な指標を見落としている可能性があります。Pistachioの「Phishing Behaviour Report 2026」がこう指摘し
ConnectSecureは、Microsoft 365 Auto RemediationおよびAI活用のTraining Assessmentsを同社プラットフォームで提供開始したと発表しました。これらの機能により、マネージドサービスプロバイダー(MSP)は、対応するM365セキュリティ検出項目への
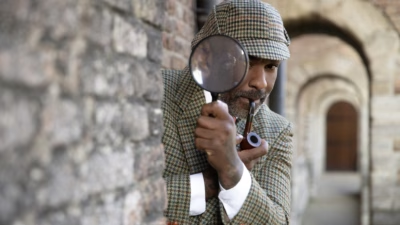
緑色のディアストーカー帽をかぶり、青と緑のチェック柄のショールを肩にまとい、口元のすぐ下でパイプを右手に構える——その姿は、シャーロック・ホームズなのかエリザベス・ラスニック氏なのか、ほとんど見分けがつきませんでした。しかし、それこそがまさに狙いでした。ソーシャルエンジニアリングとは、そもそも「欺くこと」そのものだから
AIエージェントと人間の両方のセキュリティを確保する、デジタルワークフォースセキュリティ分野の世界的リーダーであるKnowBe4は本日、セキュリティ管理者がカスタムのAI生成トレーニング動画を作成し、数分でセキュリティ意識向上トレーニング(SAT)プログラムに直接展開できる
ある従業員のもとに、パスワードリセットを装ったメールが届きました。彼女はリンクをクリックし、自社のログイン画面そっくりに作られたページに認証情報を入力し、そのまま午前の業務に戻ります。そして、誰にもそのことを話しません。 その沈黙こそが、リスクの正体です。1,390万件の模擬フィッシングメールのうち、
KnowBe4の最新ベンチマークレポートは、世界中で実施された4,200万件のフィッシングシミュレーションを基に、英国およびアイルランドでフィッシング攻撃に最も脆弱な業種を明らかにするとともに、継続的なセキュリティ意識向上トレーニングがもたらす効果を浮き彫りにしています。サ
ReliaQuestの研究者による分析によると、ソーシャルエンジニアリング手法「ClickFix」が現在、マルウェア配布において最も多用されている手口だということです。研究者らは2026年3月1日から3月31日にかけてのサイバー攻撃を分析した結果、攻撃者は信頼されたID、デバイス、ツールを悪用す
攻撃者がメールを超えてSlackやMicrosoft Teamsなどのコラボレーションプラットフォームへと標的を広げる中、サイバーセキュリティのリーダーたちは自組織の脅威検知能力に対する懸念を強めています。KnowBe4の新たな調査によると、非メールチャネルがサイバー攻撃での利用増加を続けているにもかかわらず、多くの組
すべての記事を読み込みました