
読んだことのないメールがAIアシスタントを乗っ取る可能性
サイバーセキュリティに関する啓発活動は従来、不審なリンクをクリックしない、予期しない添付ファイルを開かない、認証情報を渡さないといったことを人々に教えることに重点を置いてきました。しかし、職場のメールシステム内でAIアシスタントの利用が拡大するにつれ、人をだますことに必ずしも依存しない新たな攻撃対象領
サイバーセキュリティに関する啓発活動は従来、不審なリンクをクリックしない、予期しない添付ファイルを開かない、認証情報を渡さないといったことを人々に教えることに重点を置いてきました。しかし、職場のメールシステム内でAIアシスタントの利用が拡大するにつれ、人をだますことに必ずしも依存しない新たな攻撃対象領

Microsoft 365のDirect Send機能を悪用するフィッシングキャンペーンが、米国東部時間の営業時間に合わせて活動していることが確認されました。 このキャンペーンはKnowBe4のThreat Labチームによって発見されたもので、

アンソロピックは、Claudeモデルの一つが、本来は隔離された環境で実施されるはずのサイバーセキュリティ評価中に、実在するサードパーティのシステムに侵入していたという4件目のインシデントを公表しました。自律性を増すAIエージェントがもたらすリスクに対する業界の懸念が、さらに深まっています。 同社による
AIエージェントが業務のあらゆる場面に組み込まれるようになるにつれ、これらは新たなカテゴリーのインサイダーリスクも生み出しつつあります。従来型のインサイダーとは異なり、こうした非人間のIDはマシン並みの速度で行動し、継続的に稼働し、人間による直接の監視なしに複数のシステムに
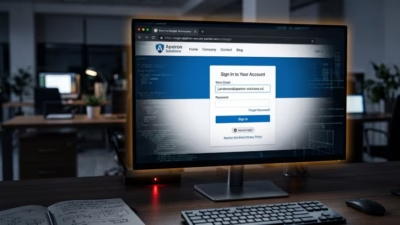
見慣れたGoogleのアドレスが不審なメールに記載されていたら、それこそが攻撃者の狙いかもしれません。 KnowBe4 Threat Labは、企業の標的をいったん正規のGoogleサービス経由で誘導してから悪質なページへリダイレクトする、大規模かつ現在進行中のフィッシングキャンペーンを発見しました。研究者によ
攻撃者は複数のGoogleサービスを連鎖させることで、フィッシングリンクをセキュリティゲートウェイに検知されずに通過させています。サイバーセキュリティベンダーのKnowBe4は9月4日、現在も実際に観測されているフィッシングキャンペーンに関する調査結果を公開しました。このキャンペーンの手口自体は、ある程度典型的なもので
大規模なフィッシング活動が、信頼されているGoogleのサービスを多段リダイレクトのネットワークとして悪用し、メールセキュリティ対策を回避しながら、高度にパーソナライズされた認証情報窃取ページを配信していることが判明しました。一部のケースではScreenConnectのリモートアクセスソフトウェアをインストールするケ
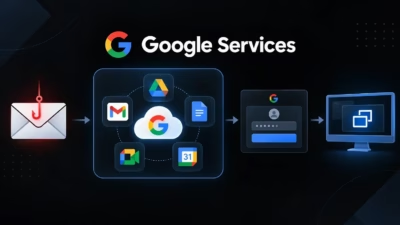
脅威アクターがGoogleの正規サービスを悪用し、フィッシング被害者を一見信頼できそうなリンク経由で誘導した上で、認証情報窃取ページへ誘導したりScreenConnectリモートアクセスソフトウェアをインストールさせたりする手口が確認されています。 KnowBe4 Threat Labの分析によると、この現在進行中の
悪名高いAgent Teslaマルウェアの新バージョンに、検知回避や認証情報窃取を目的とした新機能が搭載されていることが、KnowBe4の調査で判明しました。 同セキュリティ企業は、Agent Teslaバージョン4の情報窃取型マルウェアについて
AIエージェントと人間の両方のセキュリティを確保する、デジタルワークフォースセキュリティ分野の世界的リーダーであるKnowBe4は本日、セキュリティ管理者がカスタムのAI生成トレーニング動画を作成し、数分でセキュリティ意識向上トレーニング(SAT)プログラムに直接展開できる
すべての記事を読み込みました