JPMorgan Chaseは11月19日、攻撃者が外部のサービスプロバイダーに侵入し、顧客の氏名やメールアドレスを含む可能性のあるマーケティングデータにアクセスしたことを確認しました。
同行はXへの投稿で、自社のサービスに支障は出ていないと説明しました。また、今週前半に顧客が経験したオンラインバンキングの障害とは無関係であり、あちらの原因はソフトウェアのバグだったとしています。
今回の発表は、JPMorganの中核環境への侵入が確認されたものではなく、委託先側の侵害を指すものです。同行は、影響を受けた委託先の名称も、攻撃者が最初にどのように侵入したのかも明らかにしていません。データが複製されたかどうかについても言及していません。
この構図は、典型的なサプライチェーン攻撃に当てはまります。攻撃者は防御の甘い下流のプロバイダーを狙い、そこから大手パートナーのデータへの信頼されたアクセス権を手に入れます。
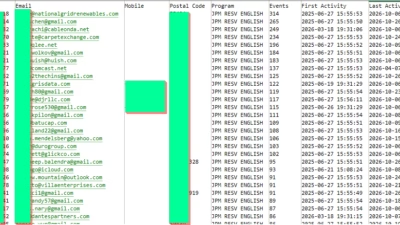
あるランサムウェアグループが、JPMorganの顧客約16,000人分のメールアドレスを流出させたことを示す情報もあります。このデータセットは、招待制の「Reserve」プログラムに関連しているとみられます。他の報道では、このグループは「nOn」と名指しされています。
VisaとMastercardも、サードパーティ委託先でのインシデントを確認しました。Visaは、カード番号が影響を受けた形跡はないと説明しています。Mastercardは、ごく一部のメールアドレスが露出したと述べました。Visaは、この攻撃をアジア太平洋地域の委託先によるものとしています。
マーケティング用データセットは、恐喝グループにとって魅力的な標的です。SaaSプラットフォームやキャンペーンツール、データレイクなど、セグメンテーションやログ管理が比較的弱い場所に保管されていることが多いためです。
パスワードや決済情報がなくても、実在する氏名とメールアドレスがあれば、攻撃者は精度の高いスピアフィッシングの誘い文句を作成できます。
攻撃者は、こうしたリストを認証情報を収集するフィッシングページと組み合わせて使うのが常套手段です。このページは入力内容をボット経由で外部に送信し、セッションデータをリアルタイムで中継します。富裕層のカード会員は、銀行やカード特典を装った標的型のなりすましを特に受けやすい立場にあります。
中間者型(Adversary-in-the-Middle)のツールが、リスクをさらに高めます。EvilGinxのようなプロキシキットは、認証情報と多要素認証コードを同時に窃取します。ワンタイムパスコードを導入していても、セッションハイジャックが可能になります。
We have learned that third parties who provide services to the firm were the target of a cyber attack.
Based on our investigation so far, we believe the attackers accessed certain marketing data held by those vendors, which may include some customer names and email addresses.…
ScreenConnectの認証情報窃取キャンペーンは、偽のログインポータルを使った少量かつ精密なフィッシングが、脆弱なMFAを突破する様子を示しました。顧客は、Chase、Visa、Mastercardの特典に言及するメール、SMS、電話は、その後の詐欺である可能性があると考えるべきです。
より広い脅威の状況も似通っています。最近、ハッカーがOptimizelyがホストするリソースに悪意のあるJavaScriptを注入しました。このサプライチェーン侵害は、178の組織に影響しています。
これらのインシデントは、攻撃者が共通の供給元を好むことを示しています。1回の侵害が多数の被害者に波及するためです。JPMorganは、必要に応じて影響を受けた顧客に直接連絡し、クレジットモニタリングを無償で提供するとしています。
通知がいつ送付されるのか、モニタリングがいつまで続くのかについては明らかにしていません。広報担当者は、同行がコントロールとサードパーティリスク管理を強化したと述べました。
防御側は、FIDO2/WebAuthnなどのフィッシング耐性のある認証を導入し、DMARCの適用を厳格化して、類似ドメインを監視すべきです。
あわせて、委託先のデータ保持状況を監査し、最小権限のAPIスコープを適用し、サードパーティとの契約に侵害通知条項を盛り込む必要があります。顧客は、届いた覚えのないメッセージのリンクをクリックせず、連絡があった場合はカード裏面の番号に電話して確認してください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/jpmorgan-chase-confirms-third-party-cyberattack/