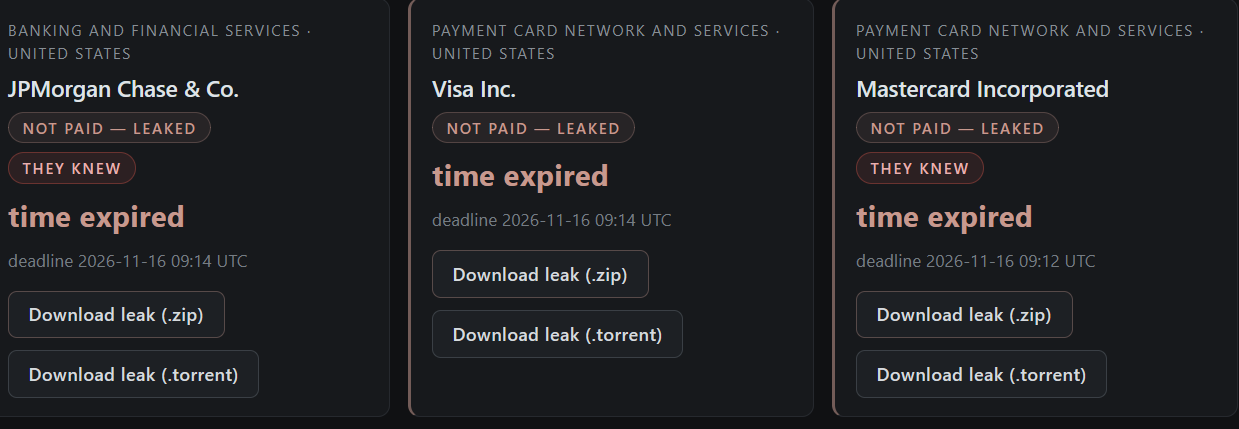
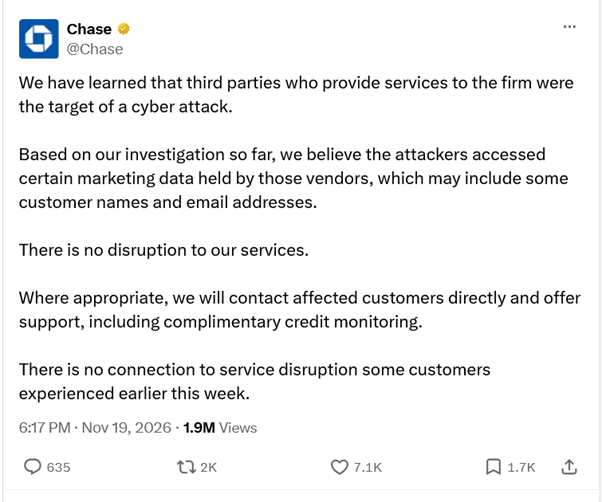
JPMorgan Chase、Visa、Mastercardの3社は11月19日(木)、第三者サービスプロバイダーが関与するサイバーインシデントを認めました。恐喝グループn0nが、3社に関連する記録を含むと主張するファイルを公開したことを受けた対応です。
JPMorganは、攻撃者が同社のベンダーが保有するマーケティングデータにアクセスしたとみており、顧客の氏名やメールアドレスが含まれる可能性があると説明しています。Mastercardは、プロバイダーで発生したインシデントにより、特典プログラムに登録していた一部のカード会員のメールアドレスが流出したことを確認しました。同社は、決済ネットワークやカードの利用には影響がなかったとしています。
Visaは、ロイターに対し、説明しました。n0nの主張はアジア太平洋地域のサービスプロバイダーで起きたインシデントに関連するものと位置づけています。Visaは、自社のシステムと決済データに影響はなかったとしています。一方、顧客記録が流出したかどうかについては確認していません。
ファイルに含まれていた内容
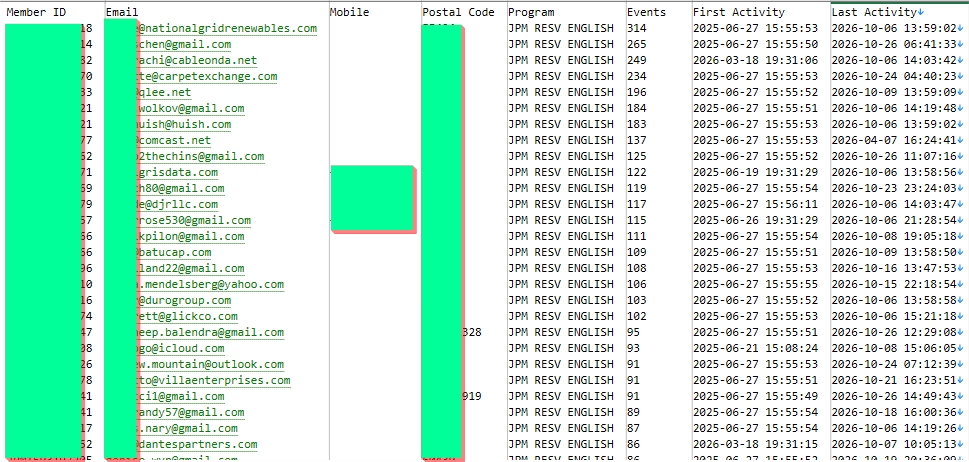
ロイターによると、n0nは11月16日にVisaとMastercardに関する主張とファイルを投稿しました。Hackread.comが同グループの公開したファイルを確認したところ、JPMorgan Chaseのものとされる資料には16,541件、Visaのものとされるファイルには7,815件、Mastercardのものとされるファイルには3,210件の一意なメールアドレスが含まれていました。これらの数字は、各データセット内の重複しないメールアドレスを数えたものです。被害を受けた顧客の人数を示すものではありません。
StudySecurity
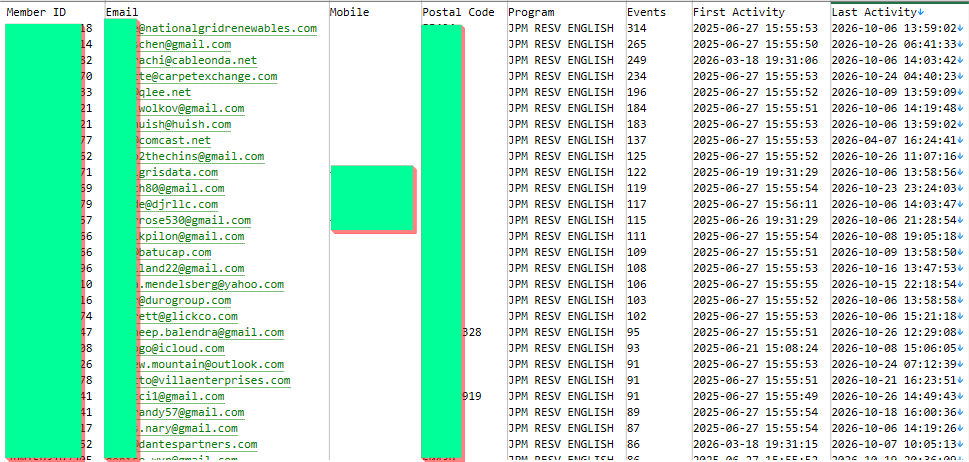
Hackread.comの調査では、Visaのものとされるファイルに、香港、台湾、韓国、日本、フィリピン、シンガポール、マレーシア、オーストラリア、マカオに関するエントリが含まれていることも判明しました。Mastercardのものとされるファイルには、北米、中東、アフリカの市場向けのマーケティング記録が含まれていました。
3社とも、関与したプロバイダーの名前は明らかにしておらず、各インシデントに共通のベンダーが関与していたかどうかは不明です。Mastercardは、流出は封じ込めたとしたうえで、プロバイダーと協力して影響を受けたカード会員を支援していると述べています。JPMorganは、必要に応じて影響を受けた顧客に連絡し、無料のクレジットモニタリングを提供する方針です。
n0nは2026年9月から活動しています。ウォール・ストリート・ジャーナルは、セキュリティ企業Recorded Futureの分析を引用し、同グループは恐喝を目的に企業データを盗み出し、企業ネットワークへ侵入するために他のハッカーを勧誘していると報じました。
StudySecurity
JPMorganは、今回のベンダーインシデントは11月16日に発生したChaseの障害とは無関係だと述べています。同社は、この障害の原因を、社内のハードウェアシステムに影響したソフトウェアのバグだと説明しています。
メールアドレスや電話番号、銀行やカード会社との取引関係に関する情報が悪用されると、偽の不正利用アラートや特典案内のメッセージが、より本物らしく見えてしまいます。口座の確認や特典の受け取りを求めるメッセージが届いた場合は、銀行のアプリを直接開くか、カード裏面に記載された番号に電話してください。実際に利用しているプログラムに言及したメッセージであっても、詐欺の可能性があります。
翻訳元: https://hackread.com/jpmorgan-chase-visa-mastercard-vendor-incidents-n0n-leak/