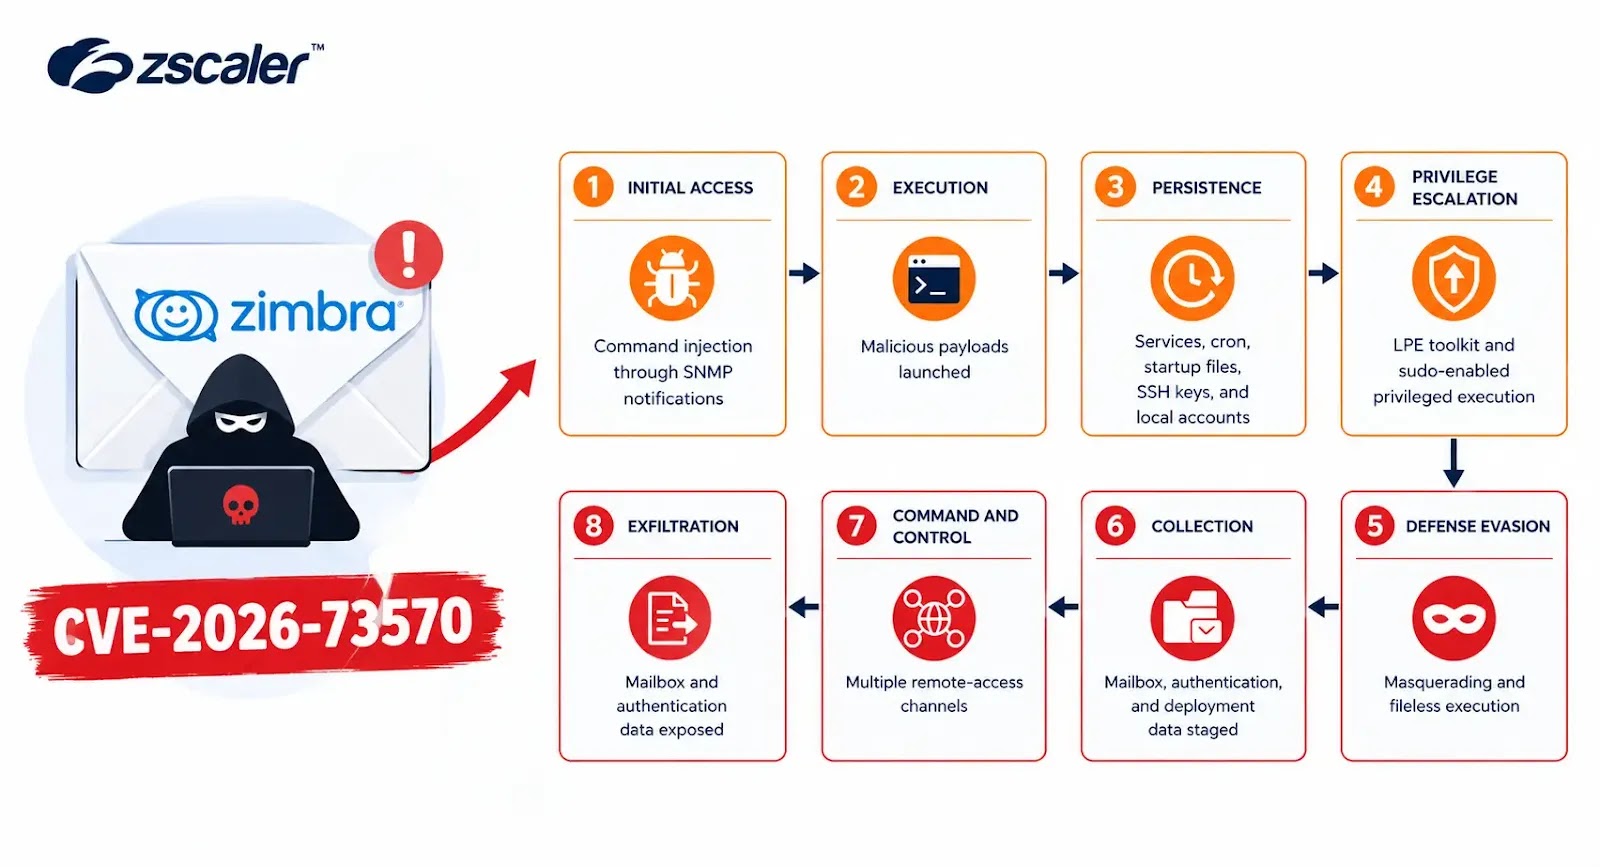
Threat Intelligenceは、Zimbra Collaboration Suiteに存在する深刻な認証不要のコマンドインジェクション脆弱性「CVE-2026-73570」が、実際に悪用されていることを確認しました。この脆弱性を突くと、攻撃者は特別に細工したメールを送信するだけで、インターネットに公開されたメールサーバー上でOSコマンドを実行できます。
影響を受けるのは、オプションのzimbra-snmpパッケージをインストールし、SNMP通知を有効にしているZimbra環境です。認証もユーザー操作も必要ありません。
攻撃者はZimbraのSNMP通知処理における入力サニタイズの不備を悪用し、悪意のあるシェルコマンドをzimbraサービスアカウントの権限で実行させます。
Microsoftは、Zimbraが修正版をリリースした後、脆弱性が公に開示される前の7月28日から8月7日にかけて、偵察活動を観測しました。
攻撃者はHTTP、DNS、ICMPのコールバックを使い、脆弱なシステムでコマンドを実行できるかどうかを確認していました。アクセスの検証や基本的なホスト情報の収集には、curl、wget、ping、nslookup、idなどのツールが使われました。
侵入に成功した攻撃者は、ZimbraのJettyおよびメールボックスのアプリケーションディレクトリにJSP Webシェルを設置しました。これらのWebシェルはHTTPベースのコマンド実行機能を備えており、同じクラスター内の他のメールボックスノードにコピーされるケースもありました。
攻撃者はさらに追加のペイロードをダウンロードし、リバースシェルを起動したほか、メモリ上で実行する手法を用いてディスクに残るファイルを減らしていました。
一部のインシデントでは、正規のZimbraサービスヘルパー、書き込み可能なログファイル、PAM設定、pam_execを悪用して権限を昇格させていました。これにより、zimbraアカウントにパスワード不要のsudo権限を付与し、root権限でコマンドを実行しています。
攻撃者はzimlog.serviceという名前の悪意あるsystemdサービスもインストールしていました。Zimbraのログ関連サービスに見せかけ、システム起動時に実行されるよう作られています。
被害は、最初に侵害されたサーバーにとどまりませんでした。攻撃者はZimbraに既存のSSH IDとrsyncを使い、信頼関係にあるメールボックスノードやMTAノードの間で、スクリプト、Webシェル、ペイロードの断片を移動させています。
リモートアクセスツールにより、対話型のシェルアクセスやファイル転送、さらにネットワーク内を横展開するための踏み台となるSOCKS5プロキシが利用可能になっていました。攻撃者はZimbraの機密性の高い設定情報や認証データも狙っています。
zmlocalconfig -sなどのコマンドや認証済みのLDAPクエリにより、サービス認証情報、事前認証キー、認証トークンキー、二要素認証のシークレットが露出しました。カスタムマルウェアは、メールボックスのデータベース、モバイルデバイスの記録、メールルール、証明書などの内部データの抽出も試みていました。
Microsoftはさらに、メールボックスのアーカイブがローカルで作成されたことや、AzCopyとAzure Blob Storageを使った転送が試みられたことも確認しました。ただし、すべての転送が完了したことを裏付ける証拠は得られていません。
ZimbraはCVE-2026-73570を、2026年7月20日にリリースしたバージョン10.1.20で修正しました。組織は、インターネットに公開しているZimbraサーバーを、直ちにバージョン10.1.20以降へアップグレードする必要があります。
すぐにパッチを適用できない場合、管理者はオプションのzimbra-snmpパッケージを削除し、SNMP通知を無効にしたうえで、SMTPとSNMPへのアクセスを信頼できるシステムに限定すべきだと、Microsoftは述べています。
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元に戻す(re-fang)のは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
16,000以上のSOCチームが、脅威調査の効率化と手作業の削減のためにANY.RUNを利用しています。チームで試してみる
翻訳元: https://cyberpress.org/zimbra-flaw-enables-unauthenticated-rce/