
Microsoft、開示前のZimbraの脆弱性を悪用するハッカーを確認
セキュリティ
セキュリティ
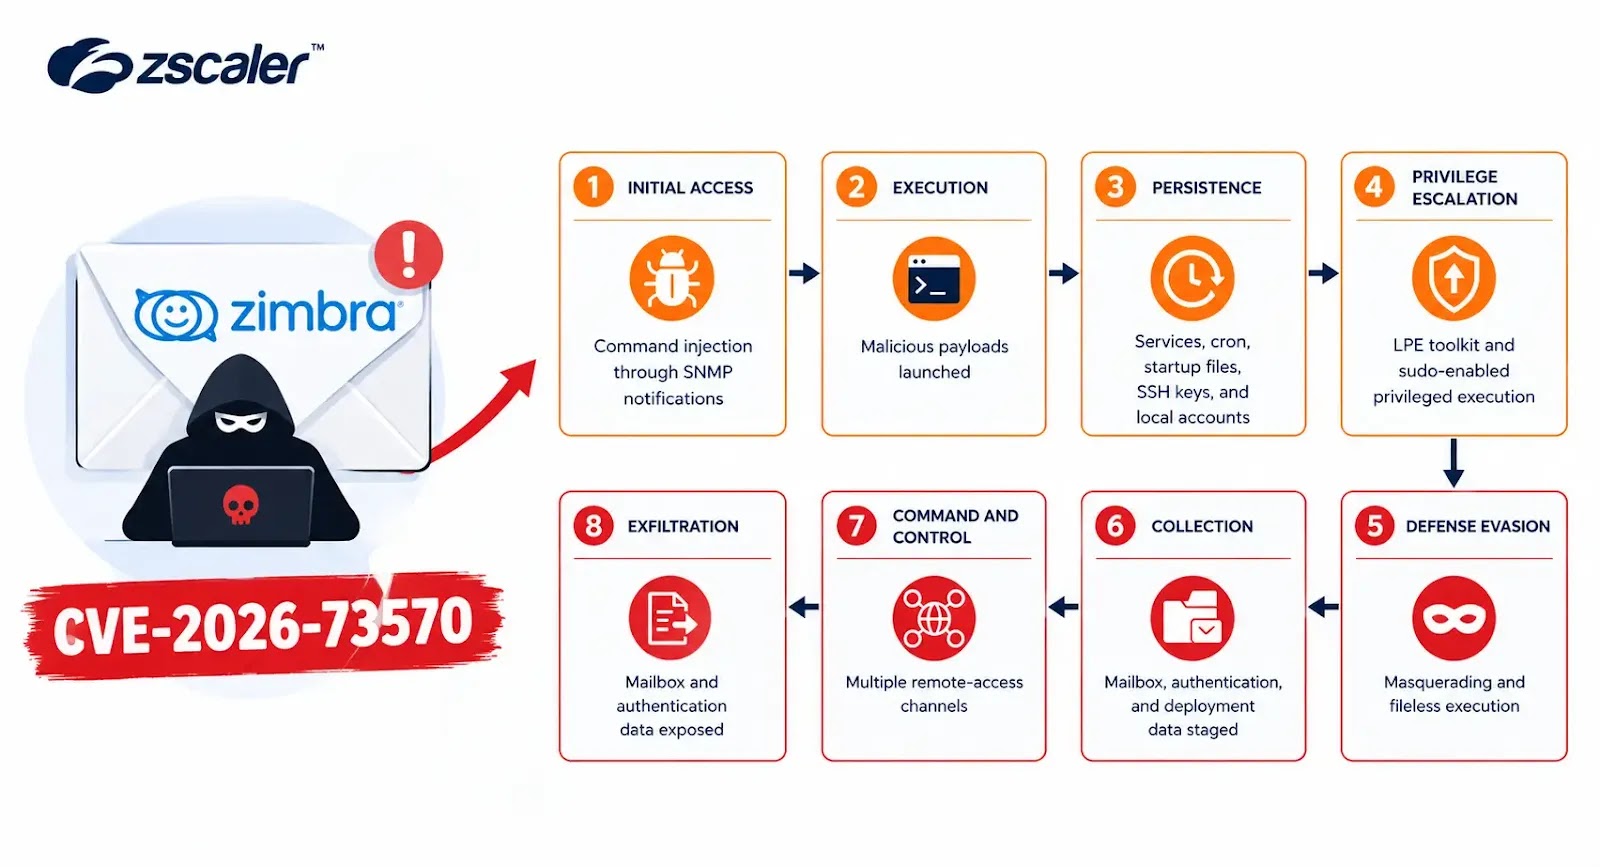
Threat Intelligenceは、Zimbra Collaboration Suiteに存在する深刻な認証不要のコマンドインジェクション脆弱性「CVE-2026-73570」が、実際に悪用されていることを確認しました。この脆弱性を突くと、攻撃者は特別に細工したメールを送信するだけで、インターネットに公開された
Roundcube Webmailに存在する深刻度の高い脆弱性が実際に悪用されており、未認証のSQLインジェクション攻撃によって、パッチが未適用のメールサーバーがリスクにさらされています。 この脆弱性はCVE-2026-48842として追跡されており、Roundcube Webmailのバージョン1.6.16未満の1
Eximは、メール転送エージェントに影響を及ぼす4件のセキュリティ脆弱性を修正するバージョン4.100.1をリリースしました。これらの脆弱性には、SMTPスマグリング、ヒープ破壊、スタック上のデータ漏洩、解放済みメモリ使用(use-after-free)の問題が含まれています。 2026年9月18日に発表されたこのセ
Eximのメンテナンスチームは、広く利用されているメール転送エージェント(MTA)に影響を及ぼす4件のセキュリティ脆弱性に対応するため、バージョン4.100.1をリリースしました。この更新により、特定の設定下でSMTPスマグリングやヒープメモリ破壊を引き起こす可能性のある問題が解消されます。 9月18日に発表されたこ
eSecurity Planetのコンテンツおよび製品に関する推奨事項は、編集上独立して作成されています。パートナーへのリンクをクリックいただくことで、当社に収益が発生する場合があります。 詳細はこちら 攻撃者は少なくとも274台のZimbraサーバーを侵害しており、パッチが未適用の数千台のシステムも引き
企業向けのメール・コラボレーションプラットフォームとして広く利用されているZimbra Collaboration Suiteにおいて、現在も悪用が続いているリモートコード実行の脆弱性について、緊急の注意喚起が発せられています。 この脆弱性はCVE-2026-73570として追跡されており、認証を経ずにOSコマンドイ
Unix系システムで最も広く導入されているメール転送エージェント(MTA)の一つであるEximにおいて、新たに脆弱性が公表されました。この脆弱性を悪用すると、ローカルの攻撃者が本来のメールスプールディレクトリ外にあるファイルにアクセスし、権限昇格を行うことが可能になります。 EXIM-Security-2026-06
Zimbraは月曜日、6月下旬に公表されたコマンドインジェクションの不具合を含む、複数の深刻な脆弱性に対するパッチを発表しました。 この深刻なコマンドインジェクションの問題は、SNMP通知が有効になっており、統合型のSwatchdogサービスが稼働している場合に、コラボレーションスイートのSNMP監視コンポーネントに

Microsoftは、Outlook Web App(OWA)の軽量版であるOutlook Web Access(OWA)Lightを、Exchange Serverの今後のアップデートで無効化する計画を発表しました。 「OWA Lightは、ウェブがそれを必要としていた時代には重要な互換性体験でした。しかし今日では
すべての記事を読み込みました