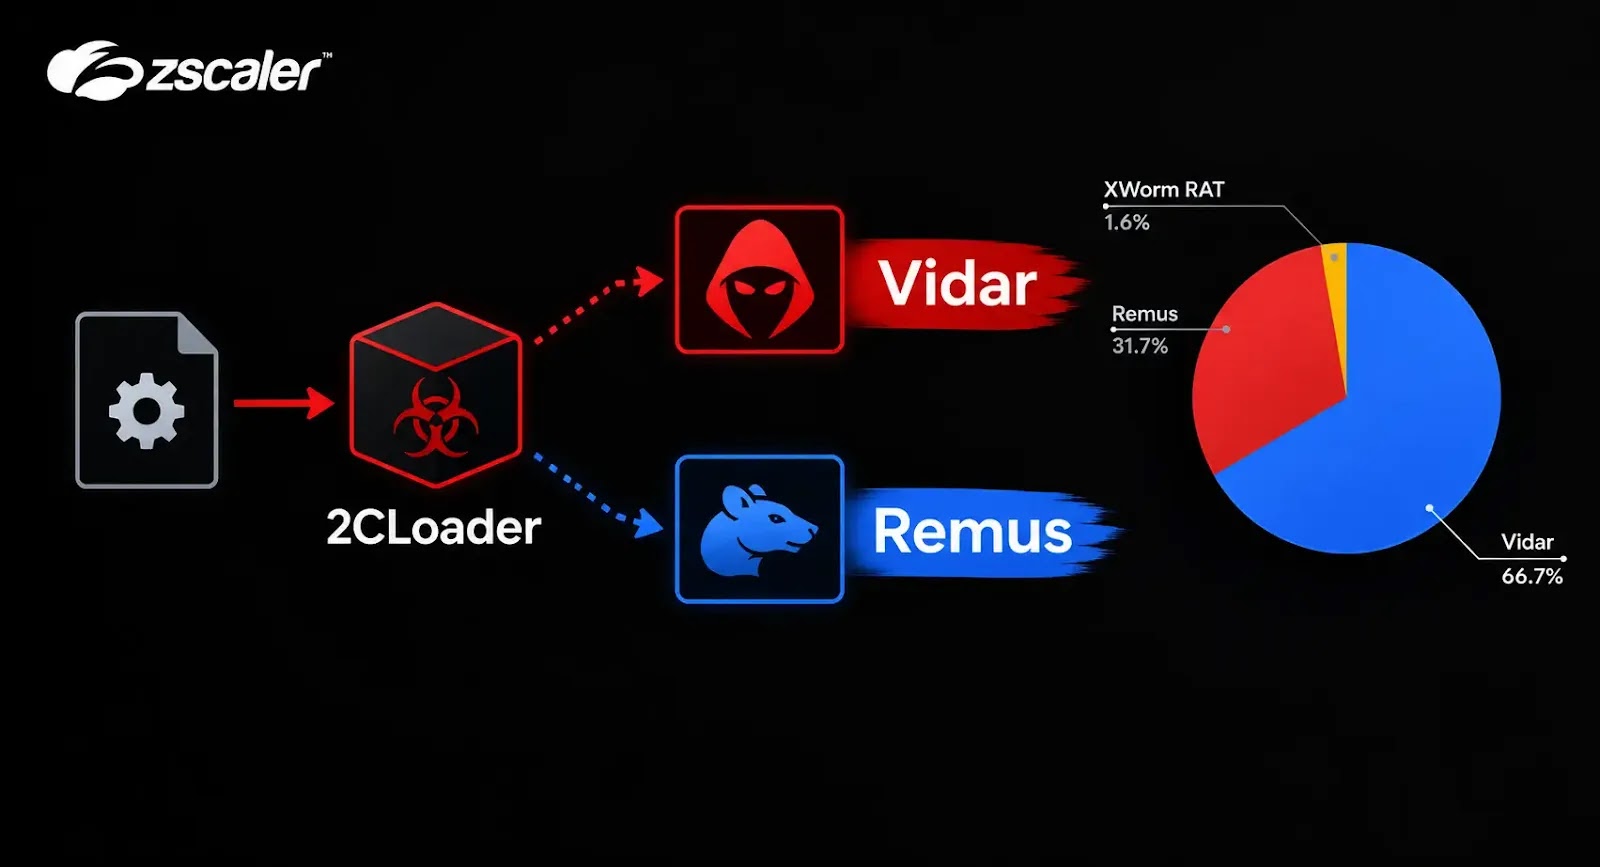
ThreatLabzは、「2CLoader」と呼ばれる新しいWindows向けマルウェアローダーを確認しました。このローダーは、情報窃取型マルウェアのVidarとRemus、そしてリモートアクセス型トロイの木馬(RAT)のXWormの配布に使われています。
研究者らは2026年8月にこのローダーを観測しました。暗号化されたペイロード、解析対策のチェック、間接システムコール、Windows APIフックを組み合わせ、セキュリティツールの検知を回避していることが判明しています。
このローダーは高い設定自由度を備えており、ペイロードの実行方法、永続化の手法、通信方法をさまざまに切り替えられます。
こうした機能により、攻撃者は不正な活動を隠蔽し、自動解析を回避しながら、後続の攻撃につながる認証情報窃取型マルウェアを展開できます。
2CLoaderは重要な文字列を暗号化し、設定情報と暗号化済みペイロードをPortable Executableのリソース内に格納しています。
設定情報はリソースの末尾0xDCバイトに置かれ、実行フラグ、暗号化に関する情報、永続化の設定、スリープ間隔、標的プロセス名が含まれます。
このローダーは、Hell’s Gate方式の間接システムコールを、NtProtectVirtualMemory、NtUnmapViewOfSection、NtQueryInformationProcess、NtDelayExecution、NtSetContextThread、NtGetContextThreadなど、複数の重要なWindows関数に使用しています。
具体的には、ディスク上からクリーンなntdll.dllのコピーをマッピングしてシステムコール番号を抽出し、実行可能セクションからsyscall; retの命令列を探し出します。この手法により、標準的なAPIのエントリポイントを監視するセキュリティ製品を回避できます。
間接システムコールの準備に失敗した場合、2CLoaderはGetProcAddress経由で必要な関数を解決する方式に切り替えます。このマルウェアは、仮想化対策やデバッグ対策のチェックも実施します。
チェック対象は、ハイパーバイザー情報、実行中のプロセス、読み込み済みモジュール、レジストリキー、MACアドレス、システムリソース、画面解像度、ユーザーの操作状況、システムの稼働時間などです。
実行環境が仮想マシン、サンドボックス、解析用システムと判断した場合は、ペイロードを復号する前に動作を終了することがあります。
別のオプションでは、エミュレーターを欺くためのタイミングチェックを行います。また、このローダーはカーソルの動き、マウスのクリック、キーボード操作を監視してから実行を続けることもできます。
最終ペイロードを起動する前に、2CLoaderは2段階のローリングXORとAES-256-GCMでリソースを復号します。AES鍵は自身の実行可能セクションのSHA-256ハッシュから導出し、チェックサムで結果を検証します。復号後のデータは、Xpress Huffmanで展開される場合があります。
このローダーは複数の実行手法に対応しています。PEファイルを現在のプロセスに直接読み込む方法や、サスペンド状態のプロセスを作成してイメージを置き換える方法のほか、CLRホスティングを通じて.NETアセンブリをメモリ上で直接実行する方法もあります。
さらに、追加の実行ファイルを配置して起動したり、explorer.exeを親プロセスとして偽装したり、SeDebugPrivilegeを有効にしたりすることも可能です。
2CLoaderは、レジストリのRunキーとRunOnceキー、スタートアップフォルダー、スケジュールされたタスク、Load値、UserInitMprLogonScriptを通じて永続化を実現します。一部のサンプルでは、Windows APIにインライントランポリンフックも仕込みます。
Zscalerによると、これらのフックはネットワークデータを改ざんできます。また、ユーザー名、コンピューター名、ボリュームのシリアル番号、レジストリ値、環境変数といったシステム情報を、ランダムに生成した値に置き換えます。詳細はZscalerの報告で確認できます。
注: IPアドレスとドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的に無害化([.]など)しています。無害化を元に戻す場合は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンスプラットフォーム内に限定してください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/2cloader-delivers-vidar-remus/