
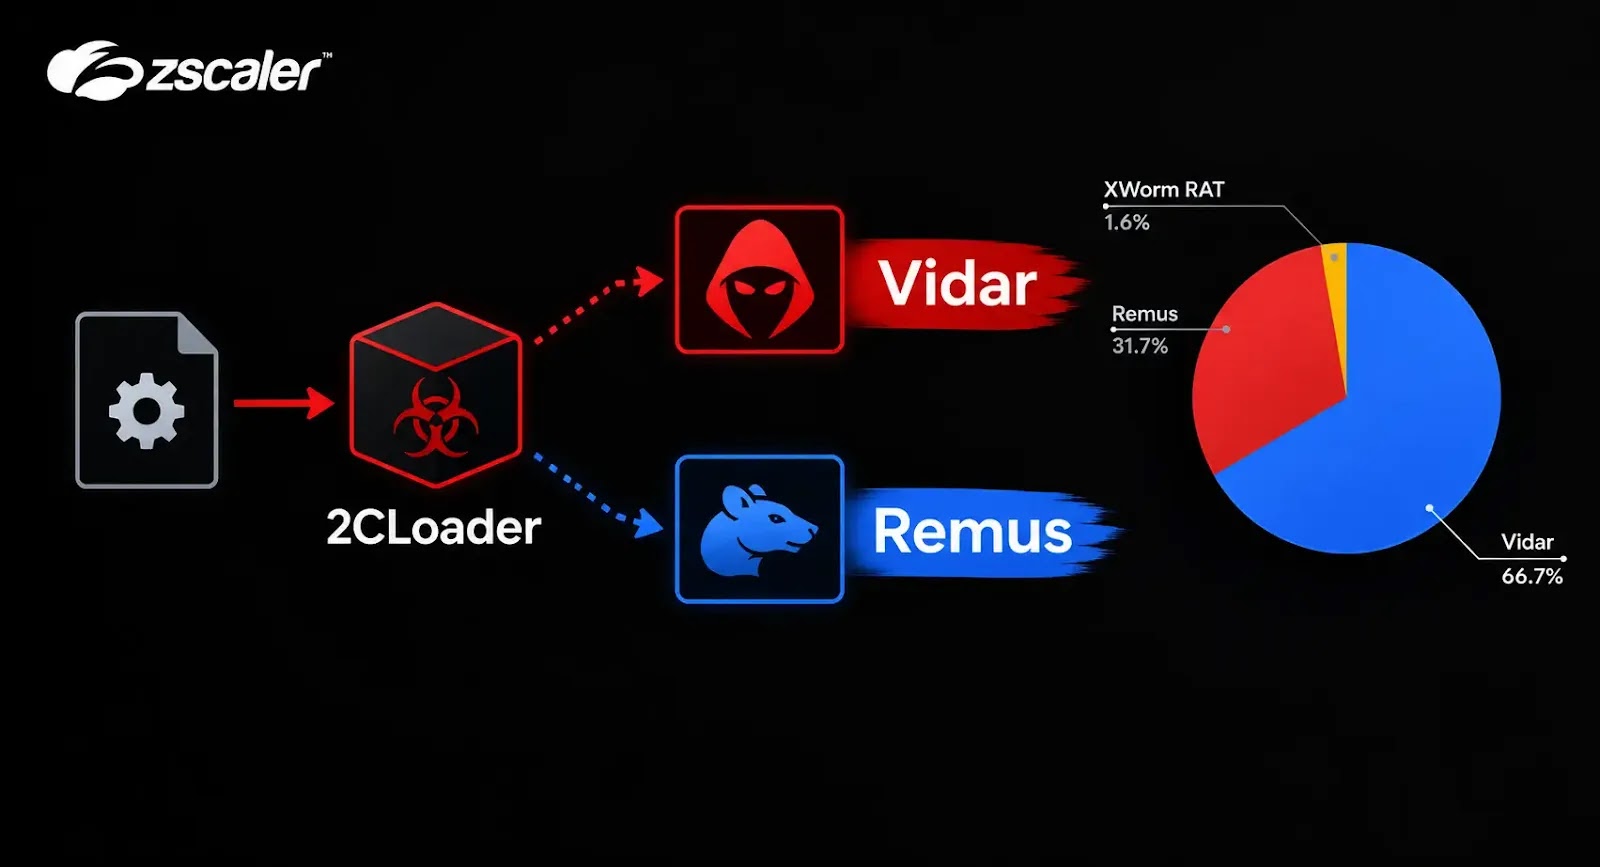
2CLoader、Hell’s Gateのシステムコールと Windows API フックを悪用し、VidarとRemusを配布
ThreatLabzは、「2CLoader」と呼ばれる新しいWindows向けマルウェアローダーを確認しました。このローダーは、情報窃取型マルウェアのVidarとRemus、そしてリモートアクセス型トロイの木馬(RAT)のXWormの配布に使われています。 研究者らは2026年8月にこのローダーを観測しました。暗号化
ThreatLabzは、「2CLoader」と呼ばれる新しいWindows向けマルウェアローダーを確認しました。このローダーは、情報窃取型マルウェアのVidarとRemus、そしてリモートアクセス型トロイの木馬(RAT)のXWormの配布に使われています。 研究者らは2026年8月にこのローダーを観測しました。暗号化

Orsted C2はコマンド&コントロールのフレームワークです。多数のorste...