
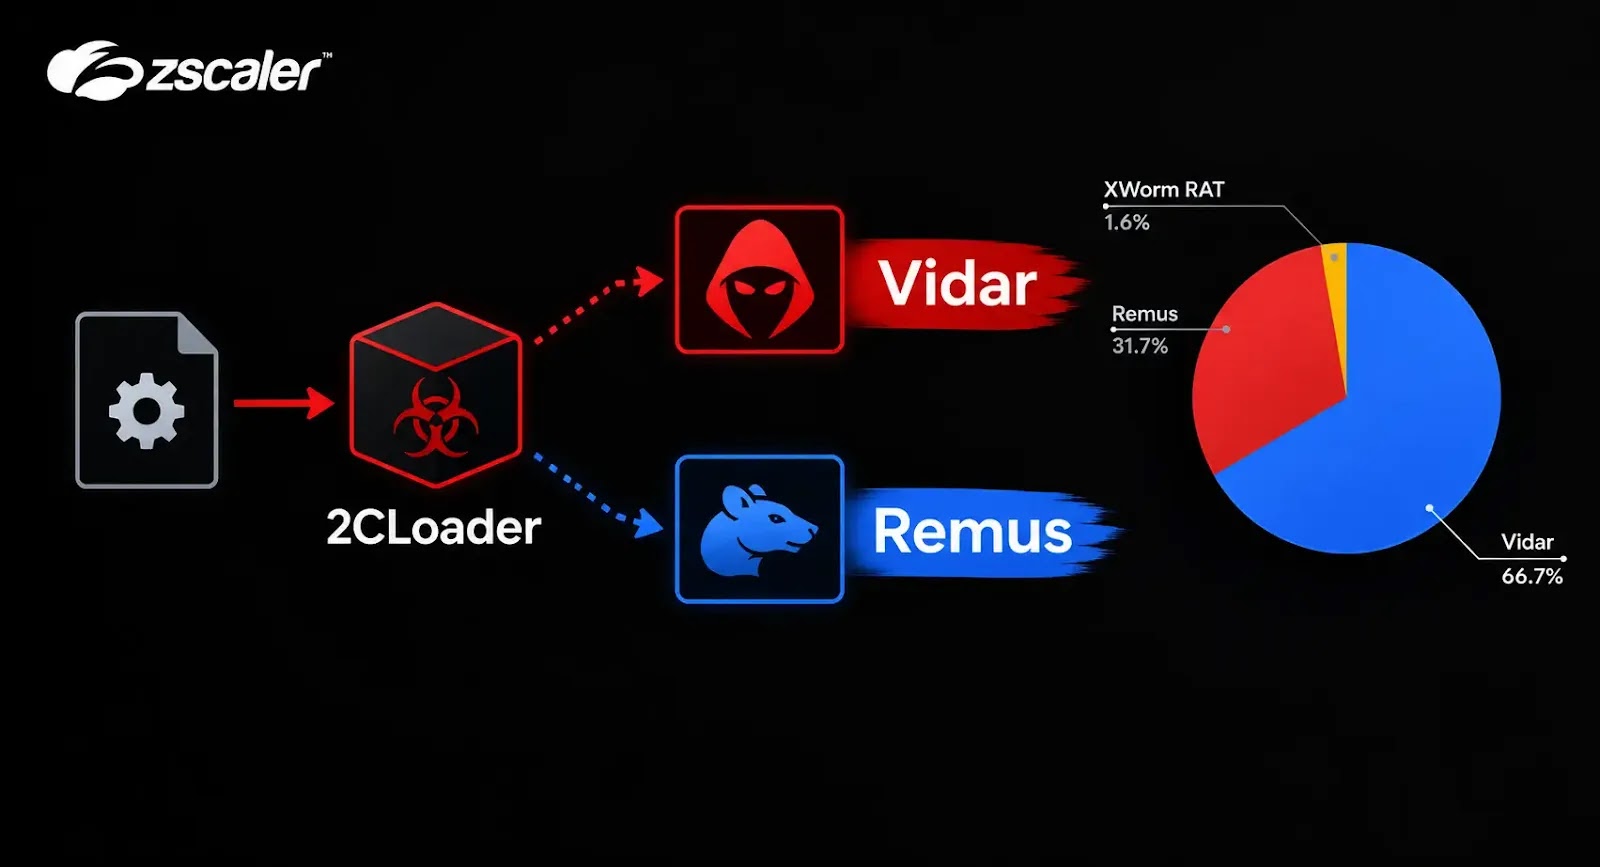
2CLoader、Hell’s Gateのシステムコールと Windows API フックを悪用し、VidarとRemusを配布
ThreatLabzは、「2CLoader」と呼ばれる新しいWindows向けマルウェアローダーを確認しました。このローダーは、情報窃取型マルウェアのVidarとRemus、そしてリモートアクセス型トロイの木馬(RAT)のXWormの配布に使われています。 研究者らは2026年8月にこのローダーを観測しました。暗号化
ThreatLabzは、「2CLoader」と呼ばれる新しいWindows向けマルウェアローダーを確認しました。このローダーは、情報窃取型マルウェアのVidarとRemus、そしてリモートアクセス型トロイの木馬(RAT)のXWormの配布に使われています。 研究者らは2026年8月にこのローダーを観測しました。暗号化
「MLTBackdoor」と追跡されている高度な新型バックドアファミリーが確認されました。攻撃者はランサムウェアの足がかりを築くため、多段階のClickFix感染チェーンを通じてこのマルウェアを展開しています。 このキャンペーンは自動車業界をテーマにしたClickFix誘導から始まります。被害者がコマンドをコピー・貼