
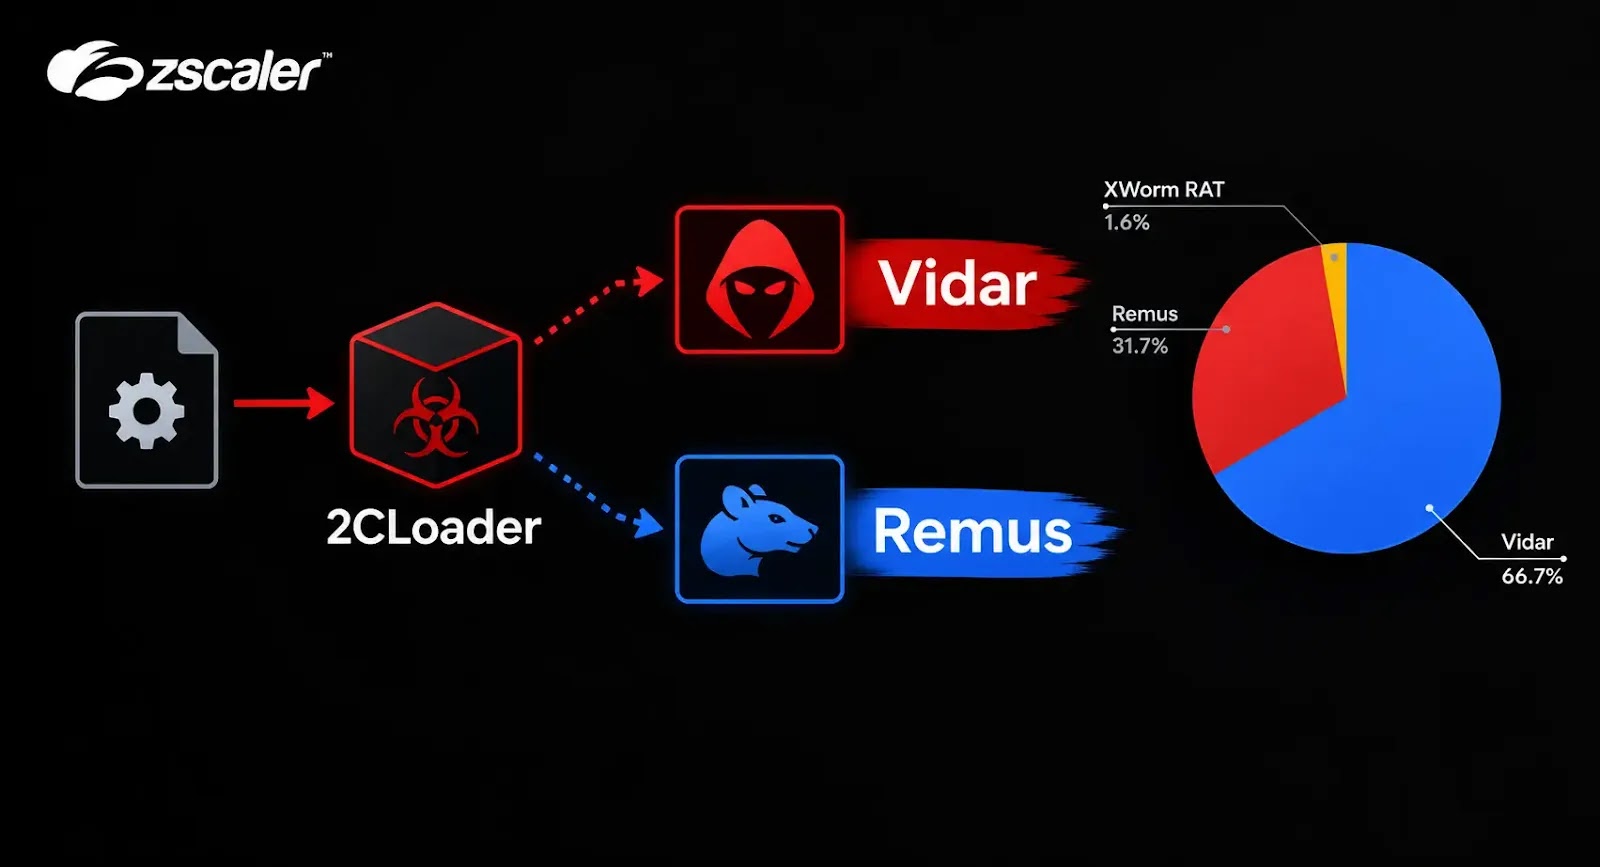
2CLoader、Hell’s Gateのシステムコールと Windows API フックを悪用し、VidarとRemusを配布
ThreatLabzは、「2CLoader」と呼ばれる新しいWindows向けマルウェアローダーを確認しました。このローダーは、情報窃取型マルウェアのVidarとRemus、そしてリモートアクセス型トロイの木馬(RAT)のXWormの配布に使われています。 研究者らは2026年8月にこのローダーを観測しました。暗号化
ThreatLabzは、「2CLoader」と呼ばれる新しいWindows向けマルウェアローダーを確認しました。このローダーは、情報窃取型マルウェアのVidarとRemus、そしてリモートアクセス型トロイの木馬(RAT)のXWormの配布に使われています。 研究者らは2026年8月にこのローダーを観測しました。暗号化
インド政府の求職者を狙う脅威キャンペーンが、内閣官房のSenior Field Officer職の採用告知を餌にして、カスタムのリモートアクセス型トロイの木馬「SheetAgent RAT」を展開しています。 このキャンペーンは、書類確認パッケージを装ったZIPアーカイブ「Approved Documents 202

初期アクセスに典型的に利用されるGootloaderマルウェアが、最大1,000...