
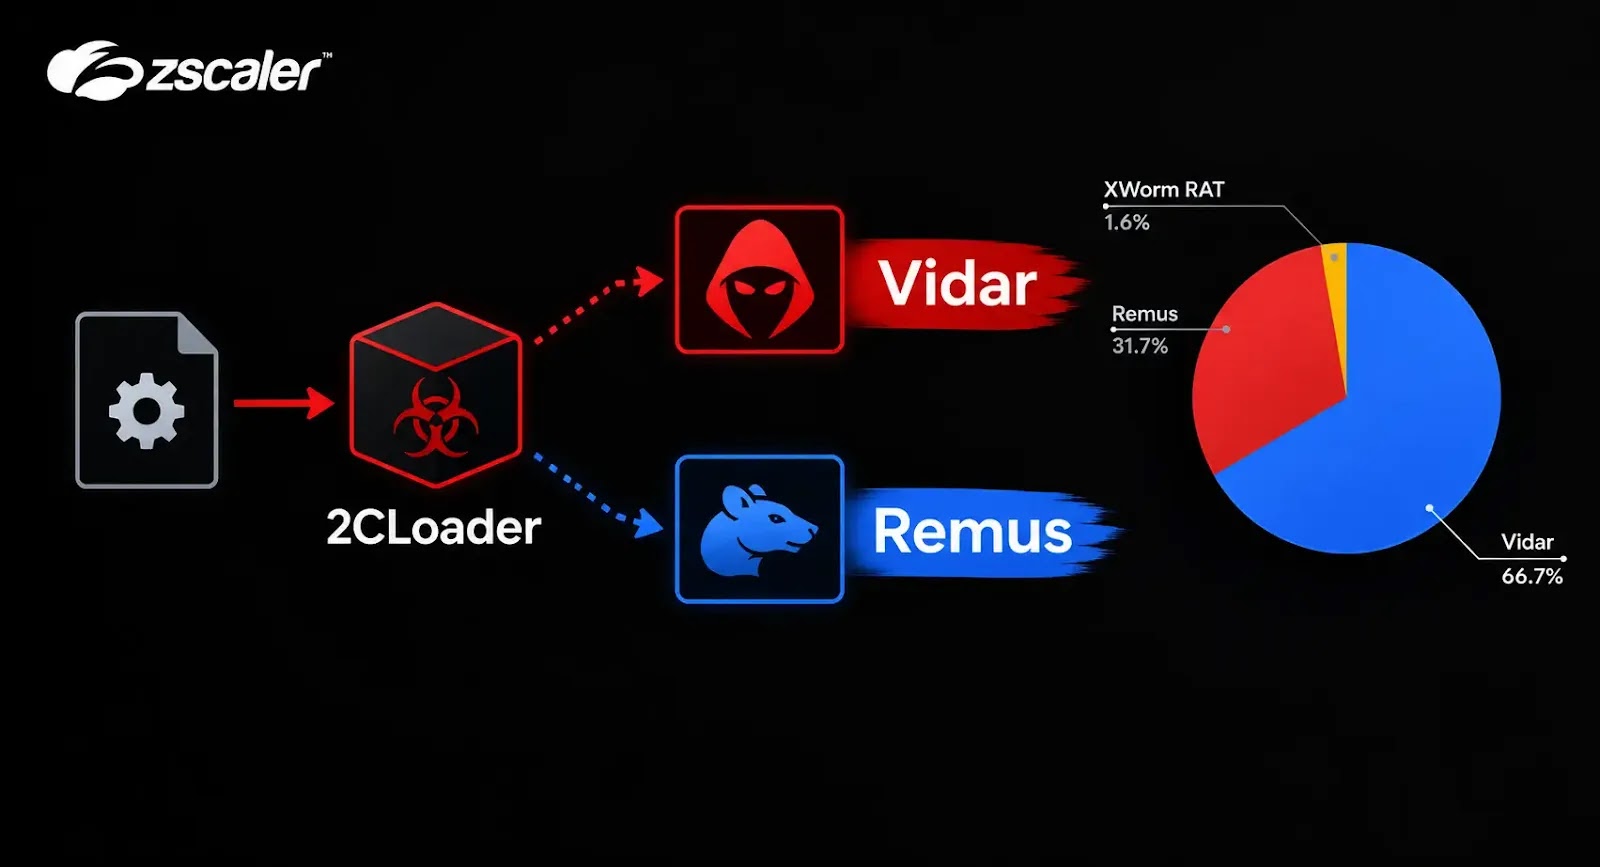
2CLoader、Hell’s Gateのシステムコールと Windows API フックを悪用し、VidarとRemusを配布
ThreatLabzは、「2CLoader」と呼ばれる新しいWindows向けマルウェアローダーを確認しました。このローダーは、情報窃取型マルウェアのVidarとRemus、そしてリモートアクセス型トロイの木馬(RAT)のXWormの配布に使われています。 研究者らは2026年8月にこのローダーを観測しました。暗号化
ThreatLabzは、「2CLoader」と呼ばれる新しいWindows向けマルウェアローダーを確認しました。このローダーは、情報窃取型マルウェアのVidarとRemus、そしてリモートアクセス型トロイの木馬(RAT)のXWormの配布に使われています。 研究者らは2026年8月にこのローダーを観測しました。暗号化
セキュリティ研究者らは、Windowsを標的とする新たな情報窃取型マルウェア「Remus」を発見しました。AIアシスタントの認証情報、ブラウザのパスワード、認証コード、暗号資産ウォレットなどを狙うものです。 このマルウェアは2026年3月にアンダーグラウンドの闇市場で出現し、その後も機能拡張を重ねており、個人・企業双
新たに確認されたWindows向けインフォスティーラー「Remus」が、認証情報窃取の手口を拡大し、OpenAIやAnthropicを含むAIプラットフォームに紐づくAPIトークンやローカル利用データを標的にしていることが分かりました。 SpyCloud Labsの研究者によると、最近のRemusの亜種はブラウザデー
この攻撃活動は、偽のCAPTCHAページ、PowerShell実行、DLLサイドローディング、プロセスホローイング、そして脆弱な署名付きドライバーを組み合わせ、情報窃取型マルウェアRemusを展開するものです。 このキャンペーンは、難読化されたErrTraffic JavaScriptが注入された、侵害済みのWord
新たに確認されたRemus情報窃取型マルウェアのキャンペーンでは、クラック版ソフトウェアを謳うSEOポイズニングされたウェブサイトを利用して感染を広げており、トルコ語のダウンロード誘導文言から、トルコの被害者を主なターゲットにしている可能性が高いとみられています。 このマルウェアはブラウザデータ、ゲームセッション、F

ここ数ヶ月間、REMUSとして知られる新しいインフォスティーラーマルウェアがサイバー犯罪の領域で出現し、セキュリティ研究者やマルウェア分析者の注目を集めています。最近数ヶ月間に発表された複数の技術分析では、ブラウザターゲティングメカニズム、認証情報盗難機能など、マルウェアの機能、インフラストラクチャ、およびLumm
サイバーセキュリティの世界は新たな脅威に直面しています。それは、高度に洗練された64ビット情報窃取マルウェアであるRemusの発見です。セキュリティ研究者がGen Digitalで最近、Remusが悪名高いLumma Stealerの基本コードから直接開発されたことを発見しました。 このマルウェアは2026年初期に