新たに確認されたWindows向けインフォスティーラー「Remus」が、認証情報窃取の手口を拡大し、OpenAIやAnthropicを含むAIプラットフォームに紐づくAPIトークンやローカル利用データを標的にしていることが分かりました。
SpyCloud Labsの研究者によると、最近のRemusの亜種はブラウザデータ、パスワードマネージャーや2FA拡張機能の情報、暗号資産ウォレットファイル、アプリケーションの認証情報、そしてAIアシスタントの認証情報フォルダまで収集しており、個人アカウントだけでなく組織のAIワークロードまで危険にさらす可能性があります。
SpyCloudの研究者は数週間かけてこのマルウェアの解析を行いました。このマルウェアは2026年3月頃にアンダーグラウンドの闇市場に出現したとみられています。
このスティーラーは収集ルーチンの網羅性だけでなく、Lumma型のブラウザ窃取機能とシステムコール検知回避、COMオブジェクトの悪用、段階的なデータ窃取(exfiltration)、Ethereumを利用したコマンド&コントロール(C2)先の解決を組み合わせている点でも注目されています。
最新のRemusの設定では、Anthropic、OpenAIをはじめとする各種AIプロバイダーが使用する認証情報フォルダが標的となっています。
APIトークンが窃取されれば、攻撃者は有料モデルの利用枠を消費したり、AI開発のワークフローにアクセスしたり、侵害された開発環境に接続されたシステムへ侵入の足がかりを得たりすることが可能になります。
ローカルに保存されたLLMの利用履歴からは、プロンプトやプロジェクトの文脈、コード断片、クラウド関連情報、内部URL、誤ってチャットに入力してしまった認証情報など、機密性の高い業務データが流出する恐れもあります。
開発者がソースコード管理、クラウド、チケット管理などのプラットフォームと並行してAIコーディングツールを利用している場合、このリスクは特に深刻です。
インフォスティーラーの広範な動向に関するセキュリティ報道では、アクセストークンやリフレッシュトークン、プロンプト履歴、会話データベース、そして接続先サービスのAPIキーを含み得るMCP設定ファイルなどの窃取がすでに確認されています。
Securityupdate alerts
この点で、Remusは従来型のパスワードスティーラーの域を超えた存在だと言えます。AIトークンの流出は、非人間ID(non-human identity)に関するインシデントに発展しかねません。侵害された端末から再利用可能なAPI認証情報がすでにコピーされていれば、攻撃者はパスワードを解読したりMFAを突破したりする必要すらないのです。
SpyCloudによると、Remusは21種類のブラウザと16種類のコールドウォレットアプリケーションからデータを窃取します。
デフォルトの収集対象には、Chrome、Edge、Brave、Opera、Vivaldi、Arc、Chrome BetaといったChromiumベースのブラウザに加え、Claude Code、Cursor、Codex、OpenCode、Discord、Telegram、Azure、Google Cloud、Bitwarden、1Password、KeePass、NordVPN、OpenVPNなどのアプリケーションが含まれます。
また、このマルウェアは特にMozilla拡張機能に関する大量の情報も収集します。対象には認証アプリ拡張機能、パスワードマネージャー、メモアプリ、暗号資産ウォレットのデータが含まれます。
2FA関連の拡張機能が対象に含まれている点は重要です。保存された認証アプリのシークレットやセッション情報があれば、被害者が多要素認証を有効にしていてもアカウント乗っ取りが可能になりかねないためです。
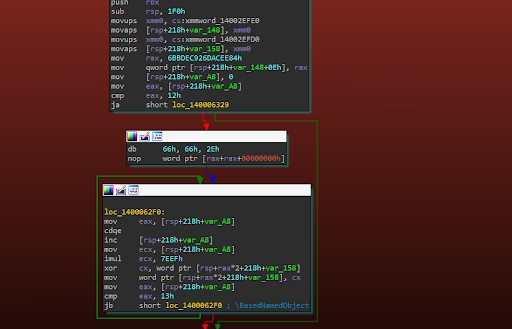
Remus、LummaC2、その他複数のマルウェア検体は、いずれも同一のプライベートOLLVMフォークを利用しており、これによって文字列や算術演算の難読化ルーチンが追加されています。
Remusはさらに、Windowsのショートカットファイルを解決し、その参照先ファイルを窃取することもできます。これにより、攻撃者は固定のディレクトリパスだけに頼らずとも、ユーザーがアクセス可能な場所から価値ある文書を収集する新たな手段を得ることになります。
一般的な感染経路はClickFixと呼ばれるソーシャルエンジニアリング手法です。これらのキャンペーンでは、被害者はフィッシング、不正広告、あるいは改ざんされたWebサイトを通じて偽のCAPTCHA画面に遭遇し、悪意あるコマンドを自らコピー&ペーストして実行するよう誘導されます。
Remusインフォスティーラーによるキャンペーン
公開情報によると、Remusの活動はClickFixからSmokeLoaderへとつながる配布チェーンと関連付けられています。
SpyCloudの研究者の報告によると、同社は2025年だけでクラウド、決済、開発者向け、コラボレーション、AI関連の各種サービスにまたがり、1,810万件もの流出APIキー・トークンを回収しています。この数字は、この問題の規模が拡大し続けていることを裏付けています。
活動を開始すると、Remusはプライベート版Obfuscator-LLVMフォークを使い、文字列や算術演算の難読化を行います。
SpyCloudはこの難読化ルーチンとLummaC2で使われているものとの間に重なりを発見しました。また、Gen DigitalはRemusのChromium認証情報窃取手法がLummaの実装に酷似していると報告しています。
こうした重なりだけでは単一の運用者による犯行だと断定はできませんが、エコシステム内でコードやツール、開発知識が共有されている可能性を示唆しています。
Remusは窃取活動の前にシステムコールフックの掃討を実施し、エンドポイント検知・対応(EDR)製品が不審な挙動の監視に利用しうるフックを除去します。
その後、機微な操作にはシステムコール実行を用い、システム情報やショートカット、ファイルの列挙には汎用のWindows COMオブジェクトを利用することで、API呼び出しを多用する露骨な手法よりも静かに動作します。
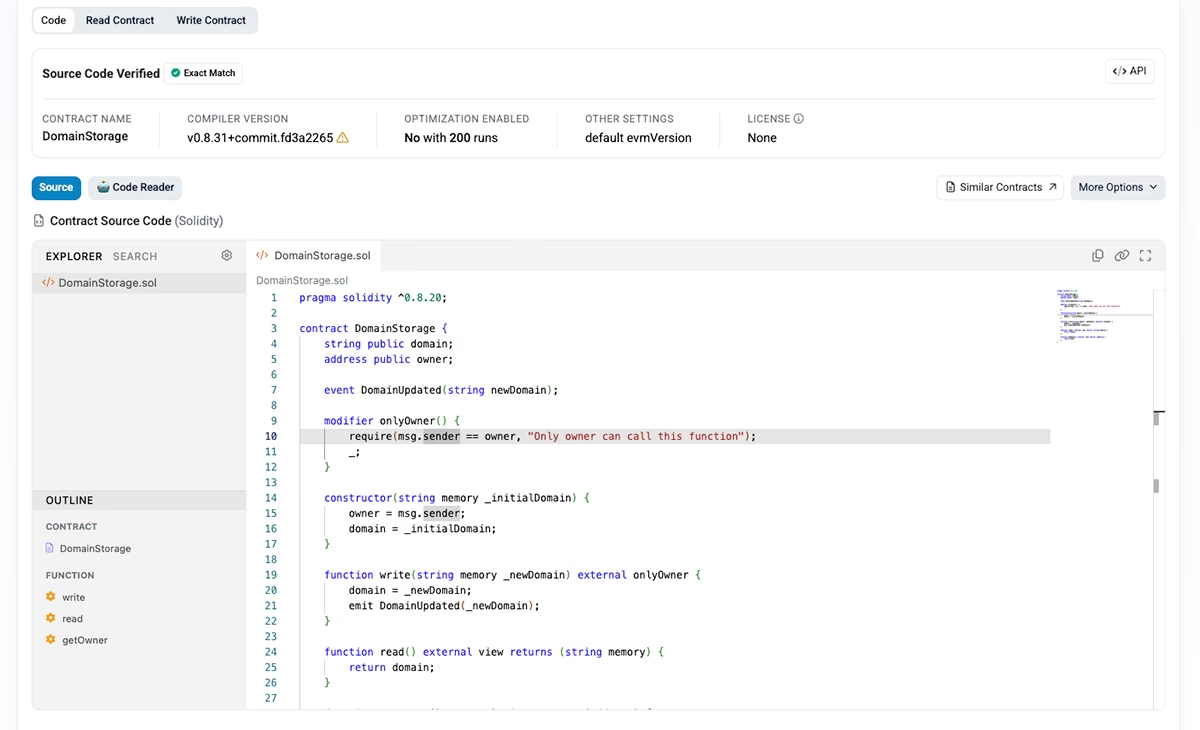
Remusの最も回復力に優れた特徴の一つが、稼働中のコマンド&コントロールインフラの解決に「etherhiding」という手法を用いている点です。
このマルウェアはハードコードされたC2ドメインのみに依存するのではなく、公開RPCサービスを通じてEthereumのスマートコントラクトに問い合わせ、返ってきたデータをデコードして現在のサーバーアドレスを取得します。
SpyCloudは、Remusがethereum-rpc[.]publicnode[.]comを経由してコントラクト0x999941b74F6bbc921D5174A5b29911562cd2D7CFに問い合わせている様子を観測しました。このコントラクトはいわば「デッドドロップ」型の解決役として機能し、運用者はマルウェア本体を再構築・再配布することなくC2先を更新できます。
RemusはC2の設定情報と窃取したデータをChaCha20で暗号化した上で、別々のリクエストに分けて段階的にデータを外部へ送信します。
この小分けにされた方式により、たとえエンドポイント側が実行の途中でマルウェアを検知したとしても、攻撃者はそれまでに収集済みのデータを保持できてしまいます。
組織は、ローカルに保存されたAI関連の認証情報を、価値の高いクラウドのシークレットと同様に扱うべきです。APIキーは、ブラウザのプロファイルやチャットツールのディレクトリ、ソースコードリポジトリ、ローカルの平文設定ファイルではなく、管理された専用のシークレットストアに保管する必要があります。
セキュリティチームは、Remusへの感染が疑われる場合、OpenAI、Anthropic、クラウド、ソースコード管理、ウォレットの各認証情報を速やかにローテーションし、アクティブなブラウザセッションを無効化した上で、AIプラットフォームの利用ログに異常な消費がないか確認すべきです。
Securityupdate alerts
検知チームは、特にブロックチェーンインフラと通信する業務上の必要性がないワークステーションから、公開Ethereumノードへの不審なeth_call JSON-RPC通信がないか監視すべきです。
さらに、偽のCAPTCHAによる誘導フローや、ブラウザから予期せず起動されるコマンド実行、COMベースの異常なファイル列挙、そして外部への段階的なHTTP POST通信についても調査する必要があります。
既知のRemus関連C2インフラのブロックと、Ethereumスマートコントラクトによる解決の挙動の追跡を組み合わせることで、検知範囲をさらに広げることができます。
SOCにおけるすべてのアラート調査時間を21分短縮。即座のインシデント対応のためのIOCコンテキストでSOCを強化: TI LookupをSOCに統合する
翻訳元: https://gbhackers.com/remus-infostealer-campaign/