北朝鮮とつながりのある脅威アクターTraderTraitorが、macOSマルウェアキャンペーンの対象を仮想通貨企業以外にも拡大し、GitHub上でホストされた偽の就職面接用プロジェクトを通じてインドのITサービス企業を標的にしていたことが判明しました。
SentinelOneの調査によると、攻撃者はFLATROOFとROOFDECKという名の、いずれもRustで書かれた2種類のmacOSバックドアを使用していました。これらは2026年4月に発生したLayerZeroの侵害事件との関連が既に指摘されているものです。
この事件では、LayerZeroに関連するインフラを侵害した攻撃者がKelpDAOから2億9,200万ドルを盗んだとされています。
今回新たに確認された被害者は、仮想通貨とは無関係のIT サービス企業でした。同社ではDevOpsエンジニアが、Apple SiliconのMacBookをTerraform、Ansible、AWS、OVH、OpenStackの管理業務に使用していました。
この事例は、攻撃者が開発者を標的にすることで、そのシステム上にあるクラウド認証情報やソースコードへのアクセス権限、インフラ管理権限を狙う可能性があることを浮き彫りにしています。
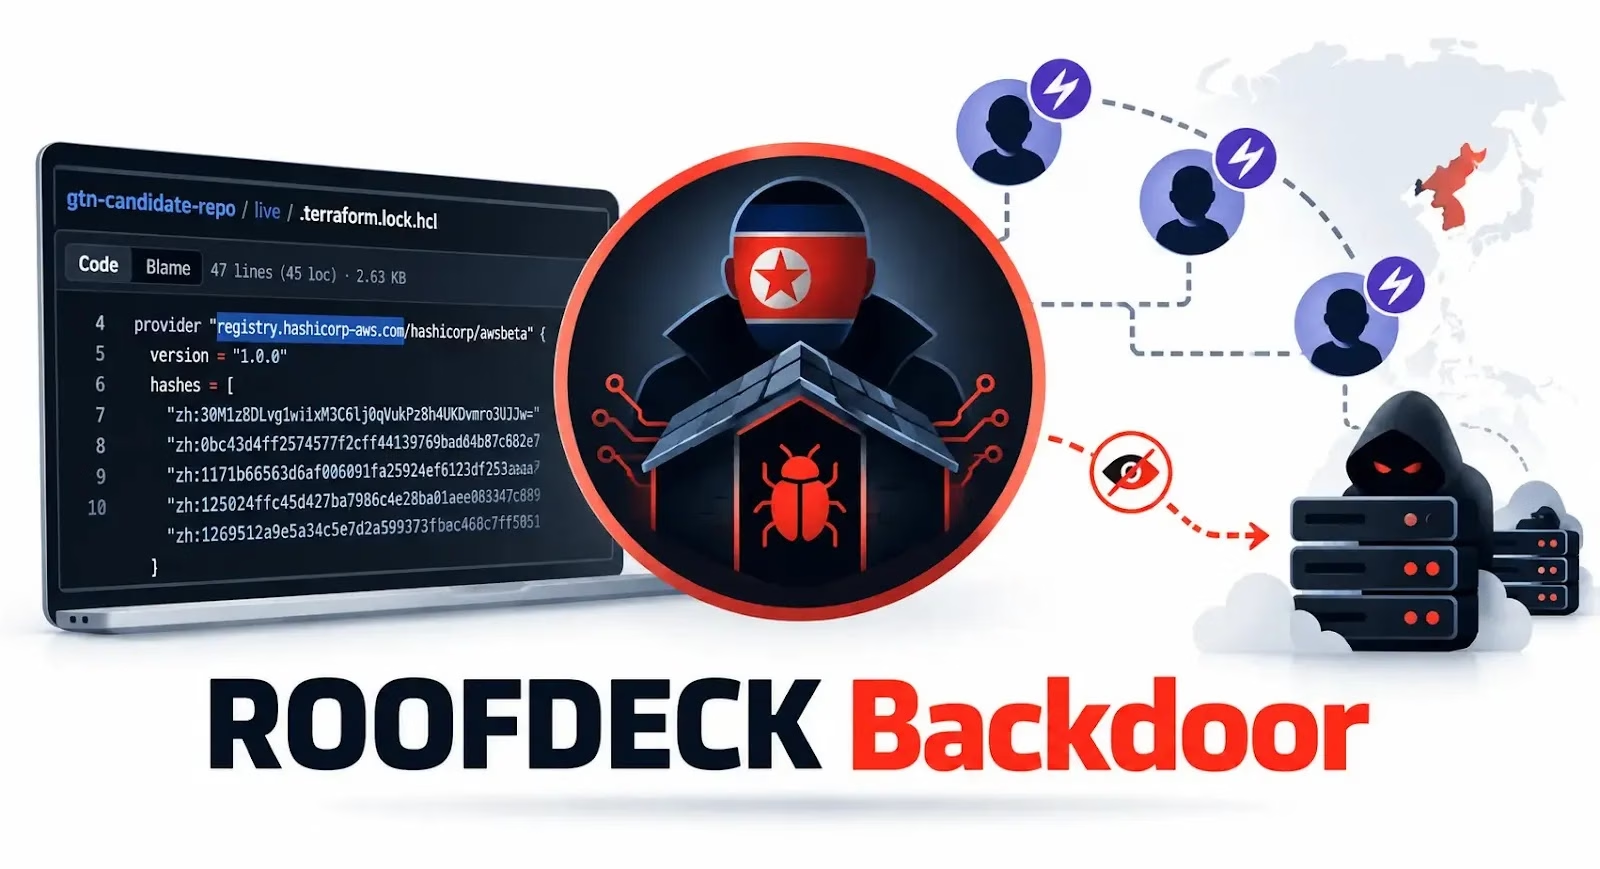
TraderTraitorは、北朝鮮がよく用いるソーシャルエンジニアリング手法「Contagious Interview」を使用しました。攻撃者は主にDevOpsエンジニアやフィンテックエンジニアといった求職者に接触し、コーディング課題を装ったGitHubリポジトリを送りつけていました。
これらのリポジトリには、Northwind-IAC、novacart-interview、terraform-candidate-repoといった名前が付けられていました。中には悪意のある.terraform.lock.hclファイルが含まれており、攻撃者が管理するタイポスクワッティング(誤字ドメイン)されたTerraformプロバイダーのドメインを指すよう設定されていました。
被害者がterraform initを実行すると、Terraformはこの悪意のあるプロバイダー設定を信頼できるものとして扱い、攻撃者が管理するモジュールをダウンロードしてしまいます。これにより、一見普通のInfrastructure as Codeプロジェクトに見せかけて、マルウェアを配布する経路が作られていました。
ある候補者は、プロジェクトのロックファイルに不審なプロバイダードメインがあることに気づき、これを削除したと報告されています。この事例は、Terraformの依存関係を注意深く確認することで、この手口を阻止できることを示しています。
侵害されたエンジニアのMacには、早くも2026年3月18日の時点でFLATROOFとROOFDECKが仕込まれていました。これらのバックドアは、被害者がCursorでDevOps関連のワークスペースを開いた3月29日に活動を開始しました。悪意のあるプログラムは、Appleのシステムコンポーネントを装ったディレクトリから起動されていました。
2つのインプラントのうち、より高度なのはROOFDECKです。これは正当な分散型ソーシャルネットワーキングプロトコルであるNostrを利用して、コマンド&コントロール(C2)インフラの所在地を特定します。
ROOFDECKは、固定のC2サーバーアドレスをマルウェア内に直接埋め込む代わりに、Nostrのリレーから攻撃者が管理するプロフィールを検索します。そしてそのプロフィールのウェブサイト欄を読み取り、その値を実際に使用するC2サーバーとして扱います。
このデッドドロップ方式により、防御側がマルウェアのインフラを特定・ブロックすることが困難になります。攻撃者はNostrのプロフィールを更新するだけで、接続先を変更できてしまうためです。
ROOFDECKは設定情報を隠しファイルに保存し、HTTPSまたはWebSocketによる通信に対応しています。
SentinelOneによると、ROOFDECKはmacOSのLaunchAgentsを通じて永続性を確立し、--type=rendererという引数でプロセスを偽装できるほか、更新されたペイロードのダウンロード、コマンドの実行、リバースシェルの開設、システム情報の収集、ファイル検索、クリップボードデータの窃取、盗んだファイルのアップロードといった機能も備えているとのことです。
注: IPアドレスおよびドメインは、誤ってアクセスまたはリンクされることを防ぐため、意図的に一部を無効化しています(例: [.])。再度有効化する際は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンスプラットフォーム内のみで行ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。貴チームでも導入をご検討ください
翻訳元: https://cyberpress.org/roofdeck-uses-nostr-c2/