複数国の法執行機関による共同勧告によると、北朝鮮のハッキング集団WaterPlumは2025年12月から2026年7月にかけて世界中で少なくとも3万台のデバイスを侵害し、1,070万ドル以上に相当する暗号資産を北朝鮮に送金していたことが分かりました。
この数値は、日本、米国、オーストラリア、ドイツの各当局が共同でこの脅威グループの活動を追跡した結果、明らかになったものです。
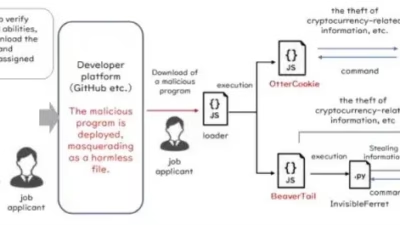
WaterPlumは、「Contagious Interview」として知られる長期にわたるキャンペーンと関連付けられています。このキャンペーンはこれまでにも求職者を標的にし、悪意のあるnpmパッケージを使ってデバイスにマルウェアを感染させてきました。
攻撃者は正規のAI企業、暗号資産企業、NFT企業になりすましたり、求人・フリーランス向けプラットフォームを利用したりして求職者に接触します。
偽の面接やコーディングテストの過程で、被害者はプロジェクトのダウンロードを指示されたり、ビデオ会議に問題が起きたように見せかけてトラブルシューティングをさせられたり、悪意のあるコードを実行させられたりします。
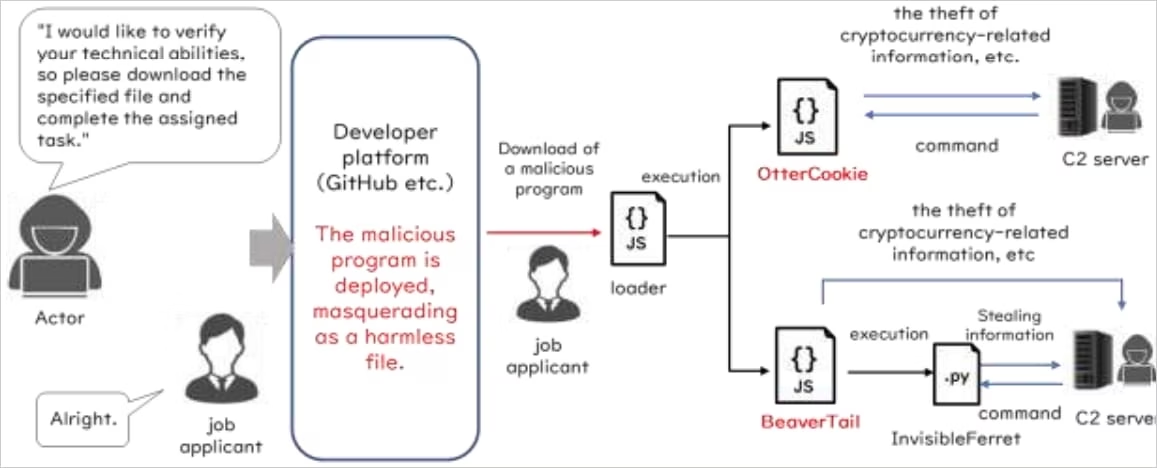
WaterPlumは、北朝鮮政権のために資金を生み出し、その兵器開発計画の資金源となることを目的とした、金銭目的の攻撃を行う北朝鮮系脅威アクターの広範なエコシステムの一部です。
「WaterPlumのアクターは100カ国以上で少なくとも3万台のデバイスに感染させ、7,000を超える暗号資産ウォレットから資金または口座認証情報を窃取しました」と勧告には記載されています。
「WaterPlumのアクターは、17億円(1,071万米ドル相当)の暗号資産を朝鮮民主主義人民共和国(DPRK)に送金しました」
この勧告では、WaterPlumの活動に関連する複数のマルウェアファミリーが挙げられています。
- BeaverTail: npmパッケージに潜むJavaScriptマルウェア。
- InvisibleFerret: Pythonベースのバックドア。
- OtterCookie: JavaScript製のリモートアクセス型トロイの木馬兼情報窃取マルウェア。
- OtterCandy: OtterCookieとRAT機能を組み合わせたマルウェア。
- StoatWaffle: 悪意のあるVisual Studio Codeプロジェクトを通じて配布されるモジュール式のNode.jsマルウェアで、フォルダを開いて信頼すると設定ファイルによってコードが実行される仕組みになっています。
標的の侵害に成功すると、攻撃者はブラウザの認証情報、クリップボードの内容、キー入力、暗号資産の秘密鍵やシードフレーズ、各種文書の窃取を試みるとともに、スクリーンショットの撮影も行います。
さらに、感染したコンピューターへのアクセスを足がかりに、被害者の勤務先や取引先のネットワークへ侵入範囲を広げ、知的財産の窃取やスパイ活動にまで攻撃を拡大させることもあります。
また各機関は、WaterPlumと北朝鮮による不正IT労働者による活動との直接的な関連性についても指摘しており、WaterPlumのハッカーの一部が、クライアント向けにWeb開発を行うリモートIT労働者としても活動していること、また両者のグループが同一のIPアドレスを使用していたことを明らかにしています。
さらにこの勧告では、北朝鮮のIT労働者がWaterPlumの攻撃で窃取した本人確認書類を再利用し、被害者になりすまして職を得ていると警告しています。
調査官はまた、WaterPlumのアクターがオンライン面接中にAIによる顔交換ソフトウェアを使用し、その後カメラをオフにしてネットワークの不具合のせいにしていることも突き止めました。
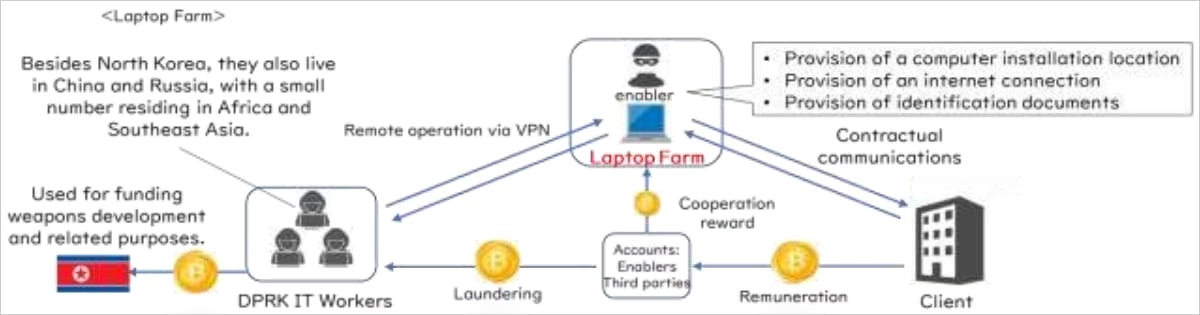
FBIと日本の警察は、WaterPlumのアクターと一部の北朝鮮IT労働者が、北朝鮮の兵器研究・生産を担う軍需工業部傘下の第313総局の下で活動しているとみています。
日本の警察庁によると、当局は北朝鮮のIT労働者が使用する「ラップトップファーム」を国内で初めて特定・捜査し、摘発しました。その結果、数億円が海外に送金されていた証拠が見つかったということです。
この勧告では、企業に対し、求職者の身元、所在地、資格を慎重に確認するとともに、業務遂行に必要なシステムやデータのみへのアクセスに制限するよう呼びかけています。
開発者は、サンドボックス外で身元不明のコードを実行することを避け、提供されたファイルやコードに追加のペイロードを取得するコマンドが含まれていないか確認する必要があります。