WaterPlum(別名Contagious Interview)として知られる北朝鮮の脅威アクターが、ソフトウェア開発者やIT技術者を悪意ある面接に誘い込む手口で、100か国以上にまたがる少なくとも30,000台のデバイスに感染してきたことが分かりました。
今回のキャンペーンは、ウェブ開発者、フリーランサー、ブロックチェーン専門家、暗号資産の専門家を特に標的としています。攻撃者は正規のAI企業や暗号資産企業、NFT企業を装った巧妙な採用メッセージを使って接触してきます。
IC3の報告によれば、この作戦によって7,000を超えるウォレットから暗号資産や認証情報が盗み出され、朝鮮民主主義人民共和国(DPRK)に推定17億円、約1,071万ドルの利益をもたらしたとみられています。
WaterPlumハッカー、IT技術者を標的に
WaterPlumのオペレーターは、SNS、求人ポータル、フリーランス向けプラットフォーム、人材紹介サービス、オンラインのギグワーク市場を通じて被害者に接触します。
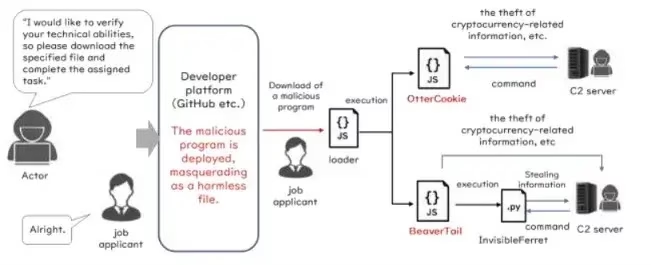
攻撃者は魅力的な求人案件を提示し、オンラインでの技術面接を設定した上で、候補者にコーディング課題を課します。しかし実際には、この面接プロセス自体がマルウェアを送り込むために設計されています。
ダウンロードアンチウイルスソフト
被害者は、コードのテストや開発上の問題のトラブルシューティング、あるいはビデオ会議の不具合解消に必要だとされるファイルをダウンロードして実行するよう指示されます。
攻撃者はこうした悪意あるファイルをソフトウェア開発向けのコラボレーションプラットフォームやコードリポジトリ上でホストしており、技術に精通した標的の目にも正規のものと映るようにしています。
一部の事例では、脅威アクターがビデオ面接中にAIによる顔交換ソフトウェアを使用していたことも報告されています。面接開始から数分後、彼らは自分のビデオ映像をオフにし、通信状態が悪いことを理由に候補者にも同様の対応を促していました。
このキャンペーンで使われている悪意あるパッケージには、BeaverTail、InvisibleFerret、OtterCookie、OtterCandy、StoatWaffleといった、既知のWaterPlumマルウェアファミリーが含まれています。
- BeaverTailはJavaScriptベースのマルウェアで、多くの場合npmパッケージ内に隠されています。
- InvisibleFerretはPython製のバックドアとして機能します。
- OtterCookieはリモートアクセス型トロイの木馬(RAT)と情報窃取機能を組み合わせており、攻撃者はアクセスを維持しながら機密データを収集できます。
- StoatWaffleは悪意あるVisual Studio Codeプロジェクトを利用し、被害者がリポジトリを開いて信頼設定を行うと、プロジェクトの構成ファイルを通じてコードを実行できます。
アクセス権を獲得すると、WaterPlumはローダー、リモートアクセスツール、情報窃取ツールを使って永続化を確立し、価値ある情報を収集します。
盗み出される情報には、ブラウザの認証情報、Cookie、クリップボードの内容、スクリーンショット、キーストローク、暗号資産ウォレットの秘密鍵、シードフレーズ、ローカルまたは共有ディレクトリに保存された機密ファイルなどが含まれる可能性があります。
開発者が侵害されると、その先にある雇用主や顧客、進行中のプロジェクトへのアクセスにもつながりかねず、リスクはさらに広がります。当局は、盗まれた認証情報やアクセストークンによって、産業スパイ活動、知的財産の窃取、さらなる横展開、恐喝などが可能になり得ると警告しています。
調査担当者は、WaterPlumの活動を、ラップトップファームや仮想プライベートサーバーを使って作業員の実際の所在地を隠蔽するDPRKのITワーカー詐取スキームと関連付けています。
これらの活動により、北朝鮮の要員は海外の契約を獲得し、正規の労働者になりすまし、仲介者を通じて収入を送金することが可能になっています。
日本の当局は、WaterPlumと北朝鮮のIT労働者とみられる人物が、ラップトップファームやクラウドソーシングサービス、求人応募へのアクセスに、重複するIPアドレスを使用していたと報告しています。
こうした脅威から身を守るため、セキュリティチームは、依頼されてもいない面接用コードやnpmパッケージ、共有された開発リポジトリを、初期アクセスの経路となり得るものとして扱うべきです。
開発者は、主要な業務用マシンや暗号資産を保有するシステム上で見慣れないコードを実行しないようにする必要があります。未知のプロジェクトは隔離された仮想マシンやサンドボックス内でのみ実行し、Visual Studio Codeのリポジトリについては、.vscode/tasks.jsonなどの構成ファイルを十分に確認するまで制限モードのままにしておくべきです。
組織はさらに、エンドポイント検知・対応(EDR)ツールを導入し、最小権限アクセスのポリシーを徹底するとともに、契約社員の活動を監視し、感染の疑いがあるシステムを速やかに隔離する必要があります。
これらの攻撃の被害に遭った場合は、認証情報をローテーションし、暗号資産をクリーンな端末上で新規作成したウォレットに移動させ、永続化したマルウェアを排除するために侵害されたエンドポイントを再構築することが求められます。
ダウンロードアンチウイルスソフト
SOCのアラート調査を1件あたり21分短縮。即座のインシデント対応を可能にするIOCコンテキストでSOCを強化: TI Lookupを自社のSOCに統合する
翻訳元: https://gbhackers.com/north-korean-waterplum-hackers-target-it-professionals/