
北朝鮮のWaterPlum、偽の求人面接でIT技術者を狙い暗号資産を窃取
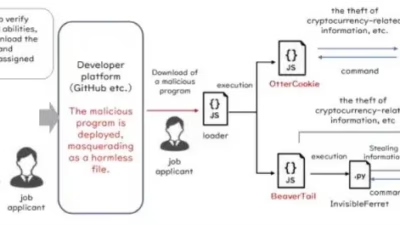
WaterPlum(別名Contagious Interview)として知られる北朝鮮の脅威アクターが、ソフトウェア開発者やIT技術者を悪意ある面接に誘い込む手口で、100か国以上にまたがる少なくとも30,000台のデバイスに感染してきたことが分かりました。 今回のキャンペーンは、ウェブ開発者、フリーランサー、ブロッ
WaterPlum(別名Contagious Interview)として知られる北朝鮮の脅威アクターが、ソフトウェア開発者やIT技術者を悪意ある面接に誘い込む手口で、100か国以上にまたがる少なくとも30,000台のデバイスに感染してきたことが分かりました。 今回のキャンペーンは、ウェブ開発者、フリーランサー、ブロッ
北朝鮮のハッカーが求職者を標的に、テック企業への侵入とピョンヤンの資金源確保を目的とした長期的なサイバーキャンペーンを展開しており、これまでに1,050万ドル以上が盗まれていることが分かりました。FBIと米国防総省は、日本の警察庁、オーストラリアおよびドイツの法執行機関と連携し、AIやブロックチェーン企業を装って求職者
セキュリティ研究者らは、正規のLaravelパッケージ「roberts/leads」のPackagist開発版に、難読化されたJavaScriptが埋め込まれていることを発見しました。悪意あるコードは、開発ブランチ「drewroberts/feature/test-case」内の「tailwind.js」に追記されて
北朝鮮に連携する脅威アクターが、ソフトウェア開発者に向けた巧妙な罠を仕掛けています。 Void Dokkaebi(Famous Chollimaとも呼ばれる)という名称で活動するこの侵入グループは、仮想通貨ウォレットや継続的インテグレーション/継続的デリバリー(CI/CD)パイプラインを管理する専門家を標的にしていま
Void DokkaebiまたはFamous Chollimaとして追跡されている北朝鮮系の脅威アクターは、ソフトウェア開発者を標的とする戦術を進化させています。 TrendAI™ Researchが発見したように、このグループは人工知能および暗号資産企業での偽の採用面接を利用して、開発者に悪意のあるコードリポジトリ

北朝鮮の国家支援を受けた脅威グループVoid Dokkaebiは、その主力バックドアInvisibleFerretの配信アーキテクチャを根本的に再構成し、防御的な回避機能を体系的に向上させました。攻撃者は、静的分析と文字列ベースのテレメトリシグネチャ検証の対象になりやすい、生のテキスト形式のPythonスクリプトの配
新たに観測されたBeaverTailマルウェアの変種が、北朝鮮に関連するハッカー...

2025年12月18日(木)、サイバーセキュリティ企業Darktraceは、Ja...

ソフトウェアセキュリティ企業Socketによると、北朝鮮の脅威アクターが進行中の...
長期にわたるContagious Interviewキャンペーンが、Beaver...
すべての記事を読み込みました