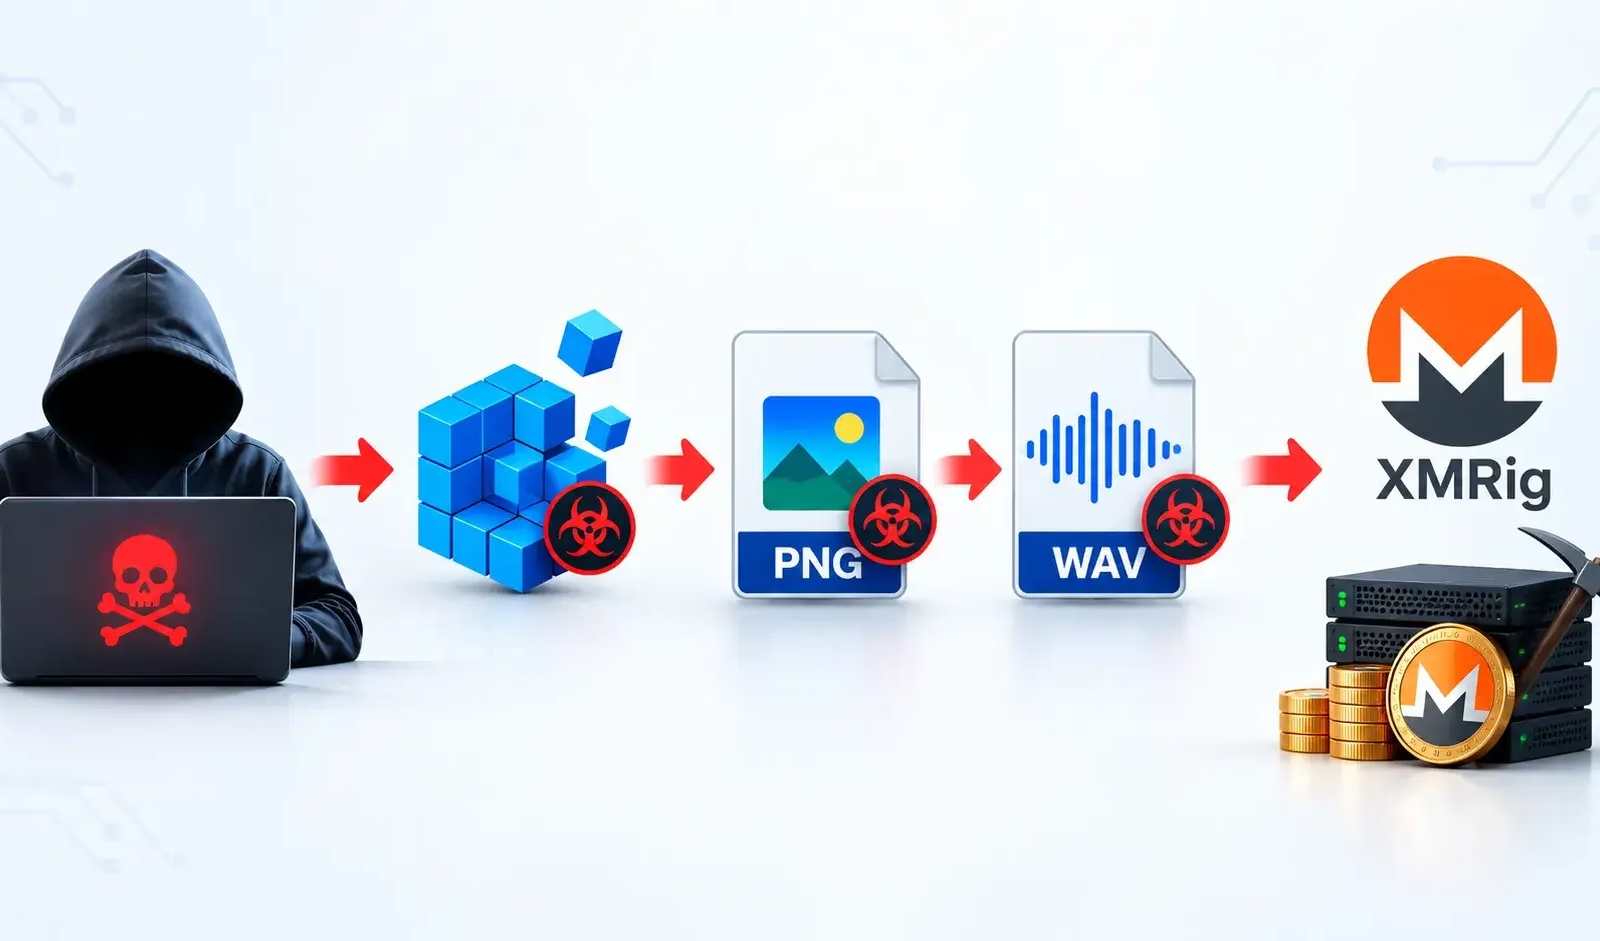
高度なクリプトマイニングキャンペーンが、複数の難読化レイヤーを用いて悪意のあるPowerShellペイロードを隠蔽し、最終的にXMRigベースの暗号通貨マイナーを展開していることが判明しました。この難読化には、Windowsレジストリのエントリ、DNS TXTレコード、PNG画像、WAV音声ファイルが用いられています。
今回の感染は、PowerShellの不審な挙動を示す警告が繰り返し発生したことをきっかけに検出されました。初期実行コマンドは、-NoProfileオプションと実行ポリシーのバイパスオプションを指定してPowerShellを起動し、HKLM:\Software\uf42a9660377\vstdfehzrに格納されたレジストリ値からコードを取得していました。
PowerShellマルウェアによるレジストリ悪用
攻撃者は、次段階のスクリプトを通常の.ps1ファイルとして保存する代わりに、PowerShellのデータをレジストリ内にエンコードして保存していました。ローダーはこのデータを動的に読み取り、デコードし、メモリ上で実行することで、マルウェアがディスク上に残す痕跡を最小限に抑え、検出をより困難にしていました。
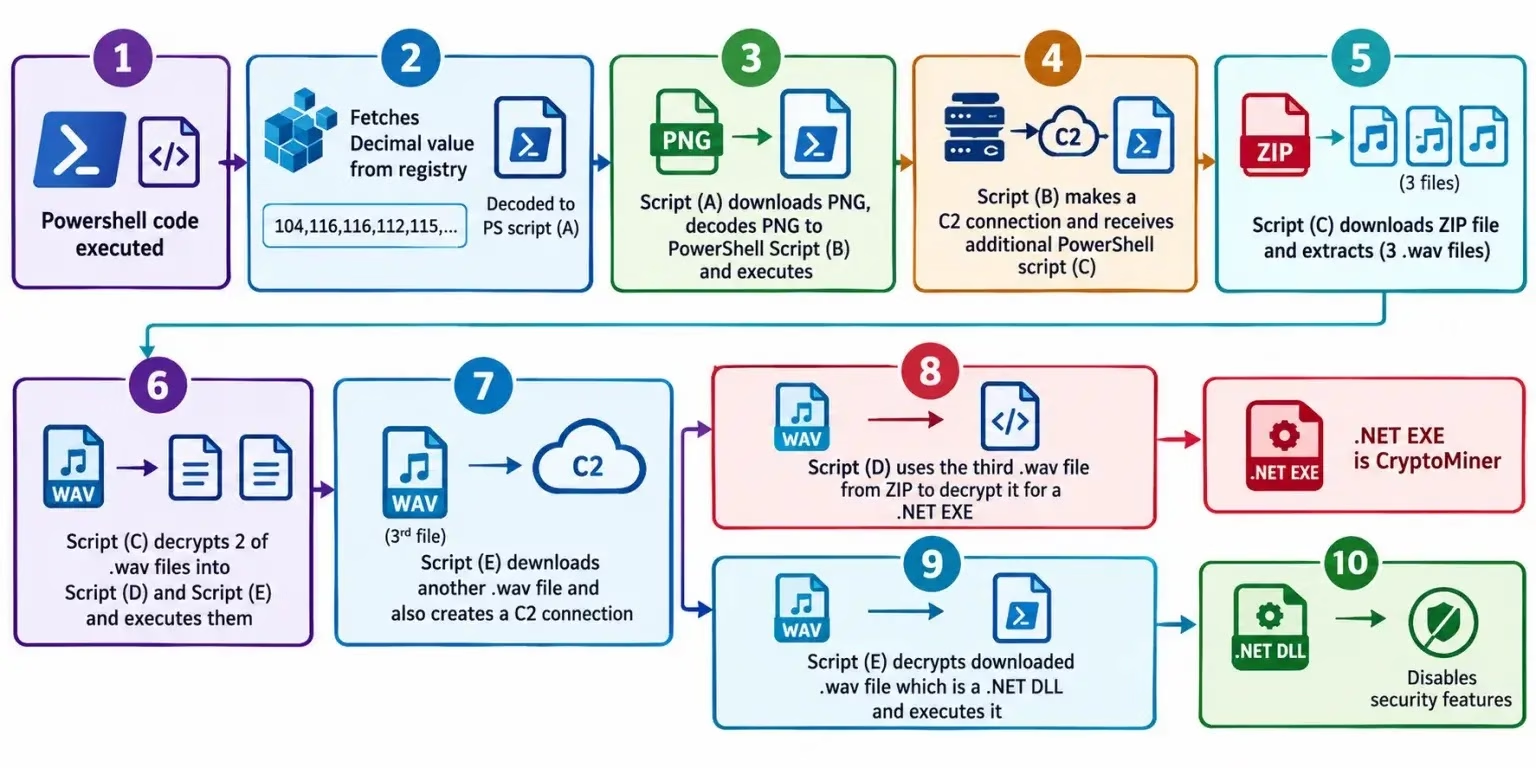
K7 Security Labsによると、レジストリに常駐するこのスクリプトは、sslvalidcert[.]comに関連付けられたDNS TXTレコードを問い合わせていました。このドメインは後にtxtcdn[.]netに置き換えられています。TXTレスポンスにはカンマ区切りの10進数値が含まれており、マルウェアはこれをASCIIテキストに変換していました。この処理により、frames-1zm[.]pages[.]devでホストされているPNG画像を指すURLが再構築される仕組みです。
この画像は通常のメディアとしてではなく、秘匿されたペイロードのコンテナとして機能していました。PowerShellスクリプトはPNGの赤色ピクセルチャンネルに隠されたデータを抽出し、埋め込まれたコードを再構築した上で、感染ホスト上で実行していました。この段階でコマンド&コントロール通信が確立され、さらなるPowerShell命令が取得されていました。
GetDatabase Tools
続いてマルウェアは、Public\Musicディレクトリ内のファイルを削除しました。そして、Atsg.wavやTmav.wavといった音声トラックを装ったファイルを含むZIPアーカイブをダウンロードしていました。これらのファイルは.wav拡張子を持っていましたが、実際にはエンコードされた悪意のあるPowerShellスクリプトと、埋め込まれた.NETペイロードが含まれていました。
Atsg.wavの段階は、主に永続化と検出回避に重点を置いていました。PowerShellの設定を変更し、テレメトリとセキュリティ制御の弱体化を試み、Microsoft Defenderの広範な除外設定を追加した上で、PowerShellのコマンド履歴の痕跡を消去していました。さらにマルウェアは、ログオン時および定期的な間隔で実行されるよう設定された、非表示のスケジュールタスクを作成していました。
このキャンペーンでは、レジストリ関連のイベントを監視するWMI永続イベントサブスクリプションも確立されており、指定された条件が変化すると実行がトリガーされる仕組みになっていました。これにより攻撃者は、再起動を生き延びてアクセスを維持できる、もう一つの永続化手段を手に入れていました。
マルウェアは、侵害された各システムに対して20文字のユニークなハードウェア識別子を生成し、レジストリに保存していました。コマンド&コントロールサーバーを発見するために、httptls[.]orgに紐づくTXTレコードを取得するDNS over HTTPSクエリを使用していました。
その後マルウェアは、被害者を識別するためのX-HWIDヘッダーを使用しつつ、HTTPまたはHTTPSのPOSTリクエストを通じて発見したC2インフラと通信していました。
WAVベースの2つの段階はいずれも、標準の44バイトのWAVヘッダーをスキップし、連続するバイトの下位ニブルを結合することで、隠された.NETアセンブリを再構築していました。生成されたペイロードは[Reflection.Assembly]::Load()を使ってメモリ上に直接ロードされ、実行可能ファイルをディスクに書き込む必要を回避していました。
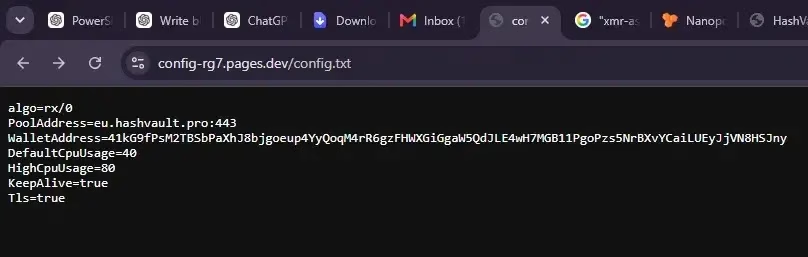
最終的なペイロードは、RandomX rx/0アルゴリズムを利用するよう設定された、XMRig関連のマイナーでした。マイニングプール、ウォレット、TLS、キープアライブ、CPU使用率に関する設定など、追加の構成データをリモートから取得していました。また、このマルウェアはRandomXマイニング時のCPU性能最適化によく使われるドライバー、WinRing0.sysも投下していました。
侵害指標(IOC)
| 種別 | 指標 | 詳細 |
|---|---|---|
| レジストリパス | HKLM:\Software\uf42a9660377\vstdfehzr |
エンコードされたPowerShell段階を格納 |
| ドメイン | sslvalidcert[.]com |
DNS TXTペイロード配信 |
| ドメイン | txtcdn[.]net |
後続のDNS TXTペイロード配信 |
| ドメイン | httptls[.]org |
DNS over HTTPSによるC2探索 |
| URL | https[:]//frames-1zm[.]pages.dev/frames.png |
PNGペイロードコンテナ |
| URL | https[:]//publicwavlib[.]pages.dev/hdaudio.wav |
WAVホスト型.NETアセンブリ |
| URL | https[:]//publicwavlib[.]pages.dev/mav.wav |
WAVホスト型.NET実行ファイル |
| URL | https[:]//wavmain[.]pages.dev/main.wav |
悪意のあるペイロードリソース |
| URL | https[:]//config-rg7[.]pages.dev/config.txt |
マイニング設定 |
| URL | https[:]//softtestcopapool[.]pages.dev/rxconfig.txt |
マイニング設定 |
| ファイル | Realtek HD Audio.wav |
MD5: ED276B2312F641B00F87FA18E85C48EB |
| ファイル | mav.wav |
MD5: BE860A15B7E5D44B0B3D67F598238FAD |
| ファイル | tmav.wav |
MD5: C024189E1E7FA0AE6D24353367E8B98D |
| ファイル | atsg.wav |
MD5: 94B50ACE73CC03790678C73B867BE129 |
| ファイル | fp.dll |
MD5: F94DE28BD66AFC4679F546500DB184D4 |
| ファイル | upgrade.exe |
MD5: F1D2FDB7F3B699DA69A050C5352A33C2 |
| C2サーバー | 104[.]21[.]2[.]193:8443 |
コマンド&コントロールのエンドポイント |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりすることを防ぐため、意図的に無害化表記(defang、例: [.])を施しています。無害化表記を元に戻す作業は、MISP、VirusTotal、SIEMなど、管理されている脅威インテリジェンスプラットフォーム内でのみ行ってください。
SOCのアラート調査を1件あたり21分短縮。即時対応のためのIOCコンテキストでSOCを強化: TI Lookupを貴社のSOCに統合する
翻訳元: https://gbhackers.com/powershell-malware-abuses-registry-and-dns-txt-records/