
進化するClickFix攻撃、悪意あるペイロードの隠蔽をさらに巧妙化
攻撃者はClickFixの手口を改良し、被害者が「信頼できる操作」を実行し終えるまでペイロードを隠すようになっています。最近の2つの事例がその実態を示しています。ClickFixは、ここ数年で代表的なソーシャルエンジニアリング手法となりました。人間の問題解決への意欲やソフトウェアへの信頼を巧みに突くためです。典型的なC
攻撃者はClickFixの手口を改良し、被害者が「信頼できる操作」を実行し終えるまでペイロードを隠すようになっています。最近の2つの事例がその実態を示しています。ClickFixは、ここ数年で代表的なソーシャルエンジニアリング手法となりました。人間の問題解決への意欲やソフトウェアへの信頼を巧みに突くためです。典型的なC
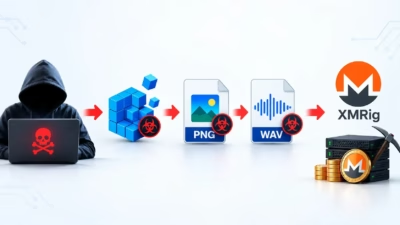
高度なクリプトマイニングキャンペーンが、複数の難読化レイヤーを用いて悪意のあるPowerShellペイロードを隠蔽し、最終的にXMRigベースの暗号通貨マイナーを展開していることが判明しました。この難読化には、Windowsレジストリのエントリ、DNS TXTレコード、PNG画像、WAV音声ファイルが用いられています
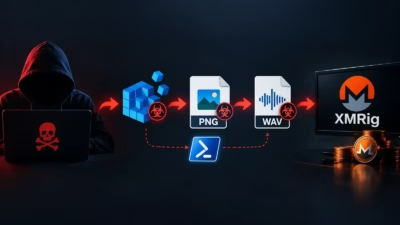
研究者らは、PowerShell、レジストリに保存されたペイロード、DNS TXTレコード、PNG画像、WAV音声ファイルを組み合わせてマルウェアを隠蔽し、侵害したWindowsシステムにXMRigベースの暗号通貨マイニングマルウェアを展開する多段階の暗号資産マイニングキャンペーンを発見しました。 この活動は当初、不
Anthropicのエージェント型コーディングアシスタント「Claude Code」を狙った間接プロンプトインジェクション攻撃が実証されました。リポジトリに悪意のあるコードを一行も仕込まずに、システムを完全に掌握できる手口です。 Mozillaのゼロデイ調査ネットワーク(0DIN)の研究者たちは、エージェントの信頼さ