攻撃者はClickFixの手口を改良し、被害者が「信頼できる操作」を実行し終えるまでペイロードを隠すようになっています。最近の2つの事例がその実態を示しています。
ClickFixは、ここ数年で代表的なソーシャルエンジニアリング手法となりました。人間の問題解決への意欲やソフトウェアへの信頼を巧みに突くためです。典型的なClickFix攻撃では、偽の技術的問題や認証プロンプトを被害者に提示し、すでにクリップボードへコピーされていることが多いコマンドを貼り付けて実行するよう指示します。
プロンプトが偽のCAPTCHAパズルに添えられることもあれば、偽のZoom通話に誘導され、何らかの技術的問題を「修正」するためにアップデートを求められることもあります。いずれの場合も、ほぼ必ずWindowsの「ファイル名を指定して実行」、PowerShell、またはmacOSのターミナルにコードを貼り付けさせる流れになっています。
この手法を使う攻撃者の事例は増え続けています。2社のベンダーによる新たな調査では、検知を回避するために手口がさらに進化している様子が明らかになりました。
ClickFixのペイロードを隠す
Flareのサイバーセキュリティ研究者Assaf Morag氏は、リモートアクセス型トロイの木馬(RAT)であり暗号資産窃取型マルウェアでもあるCrocoRatを使った新たなキャンペーンについて、本日調査結果を発表しました。Flareは、意図的にスペルを誤らせたドメインを通じてこのキャンペーンを発見しました。このドメインには、ぼかした住宅配線図が表示されていました。ただし、被害者が最初にどのような経路でこのページに誘導されたのかは、研究者もつかめていません。
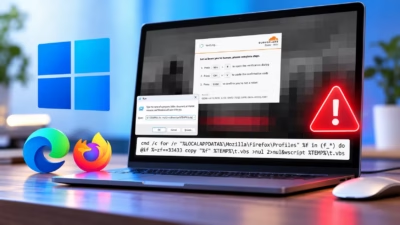
ユーザーがこのページにアクセスすると(悪意あるメールやWebサイト経由での誘導が想定されます)、偽のreCAPTCHAチェックボックスが表示されます。その横にはCloudflareを装ったロゴがあり、「PowerShellを開いてテキストを貼り付けてください」という典型的なClickFixの指示が示されます。
ただし、貼り付けたPowerShellコマンドは次段階のペイロードを直接取得しません。攻撃者が管理するDNSサーバーを通じて、DNSのTXTレコードを照会します。サーバーが返すレコードには次のPowerShell命令が含まれており、事実上、システムに次の接続先を指示する役割を果たします。この応答がさらに別のPowerShell命令を提供し、後続のダウンロードの連鎖が始まります。一方で、次段階の命令は、被害者のクリップボードに直接コピーされるコマンドには含まれません。
このDNSの手順を挟むことで、一部の防御策が状況を把握するための十分な文脈を得る前に、感染の連鎖をもう一歩先へ進められる可能性があります。調べられるフォレンジック情報が減るためです。
Flareはまた、マルウェアパッケージ内に未実行のPythonランチャーを発見しました。開発者が被害者の環境に応じて異なるペイロード戦略を試していたことがうかがえます。
Flareの広報担当者はDark Readingに対し、「このスクリプトは、企業のシステムと思われる環境では持続的なリモートアクセスを選択するように設計されています。一方、個人のシステムと思われる環境では、RATに加えて、認証情報や暗号資産を盗むマルウェアの両方を展開します」と説明しています。
広報担当者は「攻撃者は、企業を標的とする場合には目立たない足がかりの確保を優先し、検知につながりかねない窃取活動を抑えている可能性があります」と述べています。
Webサイトに潜むキャッシュ済みコマンド
この進化を示す2つ目の事例は、Microsoft Threat Intelligenceによるものです。同チームは、侵害された複数のWebサイトの「クラスター」が関わるClickFixキャンペーンについて、X上で調査結果を共有しました。このケースでは、ユーザーがWebサイトにアクセスすると、そのサイトがPNGファイルに偽装したスクリプトペイロードをブラウザーのキャッシュに事前取得させます。これは、クリップボードにコピーされた悪意あるコードを貼り付けるようユーザーに指示する前に行われます。
Microsoftは投稿で「ユーザーがその後、だまされて悪意あるコマンドを実行する時点で、キャッシュされたWebサイトのコンテンツはすでにデバイス上にあり、読み込まれ、実行可能な状態になっています。これにより、ペイロードのスクリプトが隠され、『ファイル名を指定して実行』ダイアログの文字数制限も回避しやすくなります」と述べています。
キャッシュされたペイロードは、その後、追加のPowerShellや後続段階のペイロードを取得しにいきます。これらはEDRが検知できる可能性が残っています。それでも、Flareの調査で取り上げられたキャンペーンと同様、この攻撃もClickFixからペイロードへの最初の移行部分を作り替え、第一の防御線をすり抜けようとしています。
進化するClickFix攻撃への対策
Microsoftは投稿の中で、Microsoft DefenderがClickFix攻撃チェーンの各段階を防御すると説明しています。あわせて、WebおよびネットワークのセキュリティIT保護ツール、アプリケーション制御、PowerShellのスクリプトブロックログの導入を推奨しています。
FlareのブログにはCrocoRat向けの具体的な検知情報が掲載されています。Morag氏は、ClickFix攻撃では予防が重要だとも指摘しています。同氏は「最も効果的な対策は、コピーされたコマンドが実行される可能性を減らすことです」と述べています。
同氏は「組織は、偽のCAPTCHAページ、『Windows+Rを押す』、『このコマンドを貼り付ける』、『検証に失敗しました』といったプロンプトなど、ClickFixのパターンについてユーザーを重点的に教育すべきです」と記しています。さらに「技術的な対策として、可能な限り、クリップボードから『ファイル名を指定して実行』への実行パターンを制限するか、アラートを出すようにしてください。PowerShellのログ記録を強化し、スクリプトブロックログを有効にし、インタープリターが書き込み可能なディレクトリから実行されるのを防ぐアプリケーション制御ルールを適用することも必要です」と述べています。
ClickFix攻撃は巧妙で広く蔓延しています。ただ、現時点ではソーシャルエンジニアリングの観点から見ると、多くが似たテンプレートに沿っています。この一貫性は、ユーザーへの啓発トレーニングに活用できます。
この手法が今後どう発展するかについて、Flareは、CrocoRatや類似のキャンペーンから、ClickFixが説得力のある誘い文句、見慣れたコマンド、隠された次段階の命令を通じて進化し続けると見ています。広報担当者は「攻撃者に新たな発想を与えかねない具体的な手法には触れませんが、より多くの攻撃者が独自のバリエーションでこの攻撃ベクトルを取り入れるようになると予想しています」と述べています。